
Una vulnerabilidad en Telegram Desktop permite que un código JavaScript oculto extraiga mensajes de las exportaciones HTML
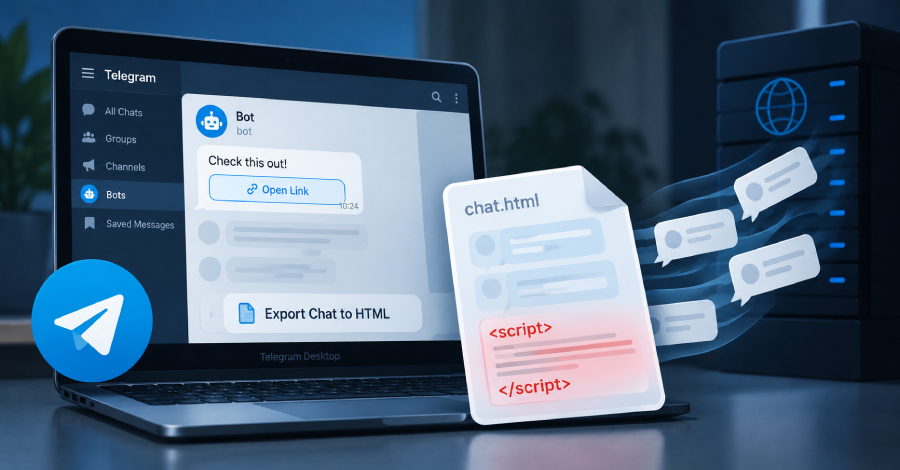
Investigadores de seguridad descubrieron una vulnerabilidad en Telegram Desktop que permitía a los bots ocultar código JavaScript malicioso en los botones de los mensajes. Cuando los usuarios utilizaban la función para exportar sus conversaciones a un formato HTML, este código quedaba integrado sin que la plataforma aplicara el filtrado de caracteres necesario. El problema afectaba a las versiones de la aplicación mencionadas en el reporte, permitiendo que el script se activara automáticamente al abrir el archivo exportado en un navegador web.
Al ejecutarse el código oculto, este tenía la capacidad de extraer y enviar los datos del chat a un servidor controlado por atacantes, además de modificar el contenido visual de la página para mostrar formularios falsos o alterar los registros. Para que esta acción pudiera llevarse a cabo, era necesario que el archivo HTML procediera de una versión vulnerable de la aplicación, incluyera el mensaje con el script y se abriera en un navegador con el soporte de JavaScript activo.
La compañía implementó una solución para este fallo mediante una actualización, agregando el filtrado faltante en las versiones más recientes de la aplicación. Sin embargo, los archivos generados con versiones anteriores conservan el riesgo, por lo que se recomienda actualizar la herramienta y realizar nuevas exportaciones de las conversaciones, o bien deshabilitar JavaScript al revisar los documentos antiguos.
Resumen generado con IA (Gemini) a partir del artículo original. No es una cita textual — consultá la fuente para el texto exacto.