
Una extensión podría secuestrar los asistentes de IA en Chrome, Comet, Edge, Opera Neon y Claude
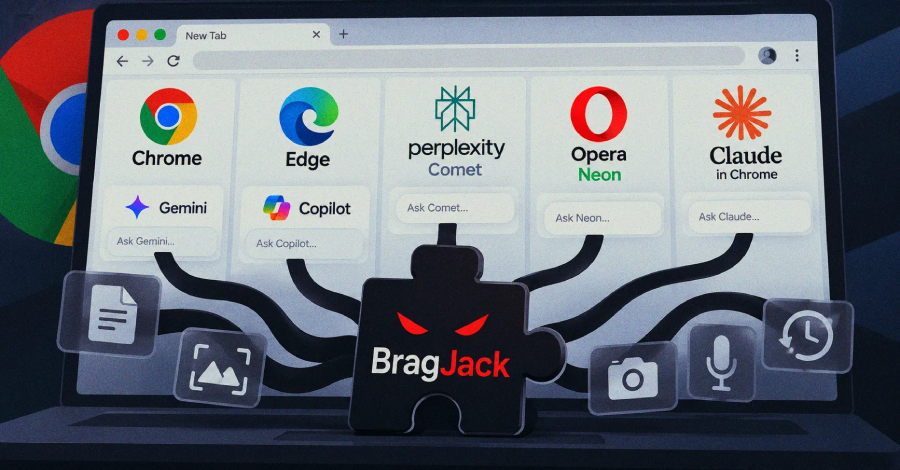
Especialistas en ciberseguridad han demostrado que una simple extensión de navegador puede apoderarse de la inteligencia artificial integrada en cinco productos basados en Chromium, específicamente Gemini Live en Chrome, Perplexity Comet, Microsoft Edge, Opera Neon y la extensión Claude in Chrome. Para lograrlo, la extensión utilizada requiere un par de permisos comunes que le permiten modificar páginas web y alterar el tráfico de red, logrando así infiltrar su propio código en la página confiable con la que se comunica la inteligencia artificial para darle órdenes directamente.
Estas demostraciones de los investigadores muestran diferentes niveles de impacto según el producto afectado, requiriendo que la extensión maliciosa ya esté en ejecución en el equipo de la víctima. Comet resultó ser el caso más grave debido a las amplias capacidades del agente, permitiéndole leer archivos, revisar historiales de navegación, capturar pantallas y actuar en nombre del usuario aprovechando una dirección de prueba que no estaba protegida. En contraste, la situación en Claude in Chrome fue calificada como la menos seria, ya que involucra a una extensión abusando de otra, mientras que en Edge el proceso requirió combinar un fallo de sincronización con una página de marketing para lograr que el agente ejecutara las instrucciones deseadas.
El funcionamiento en Opera Neon resultó más directo, ya que el navegador no impedía que las extensiones ejecutaran códigos en la página web desde donde la inteligencia artificial recibía sus órdenes. Google y Microsoft emitieron actualizaciones para corregir las vulnerabilidades asociadas a sus respectivos navegadores, y las empresas involucradas otorgaron recompensas a los investigadores por sus hallazgos, aunque los proveedores de Comet, Opera Neon y Claude in Chrome no especificaron fechas concretas para solucionar este método específico.