
Una vulnerabilidad de Parallels Desktop permite a los usuarios de Mac sin derechos de administrador obtener acceso de root, pero los Mac con procesadores Intel no pueden instalar la corrección
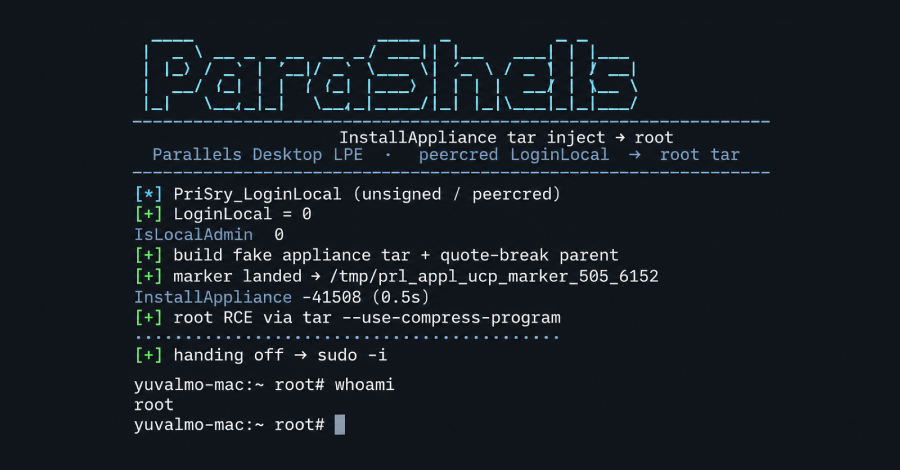
Parallels Desktop para Mac presenta un fallo que permite que una cuenta local normal ejecute código como root, el nivel más alto de acceso en un Mac, según ha informado esta semana la empresa de software JFrog. El ataque requiere que ya haya código ejecutándose en el equipo como usuario normal, por lo que no funciona a través de la red. JFrog afirma que la corrección está incluida en Parallels Desktop 27, una versión que no se puede instalar en los Mac con procesadores Intel. Yuval Moravchick, que dirige…