
Una nueva vulnerabilidad de Click2Shell en WordPress obliga a instalar temas y puede dar lugar a la ejecución de código
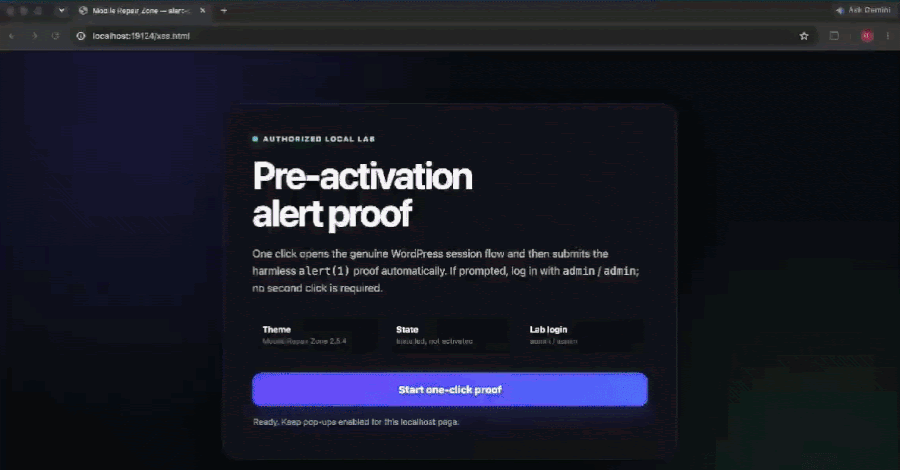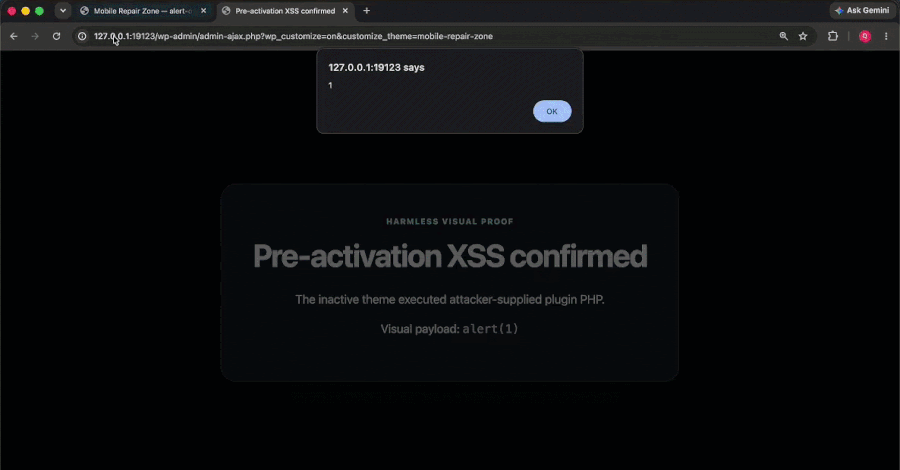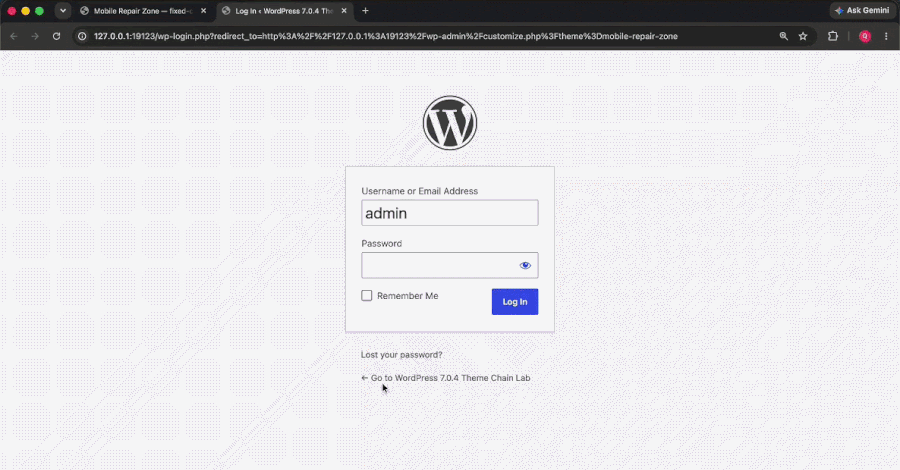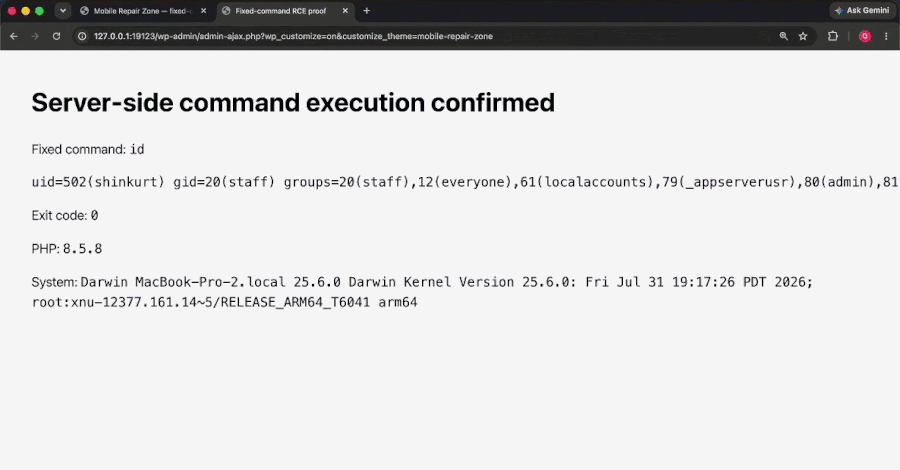
WordPress ha lanzado parches para corregir nuevas vulnerabilidades en su software central, entre las cuales destaca una falla que permite que un enlace malicioso instalado mediante la interacción de un administrador logueado instale un tema desde el directorio oficial sin que nadie presione el botón correspondiente. La firma de seguridad pwn.ai denominó a esta cadena de ataque Click2Shell y demostró que, al combinarla con una debilidad adicional en un tema específico, es posible ejecutar código propio en el servidor del sitio afectado.
El problema ocurre porque diferentes componentes de WordPress interpretan el enlace de manera distinta, lo que provoca que un administrador autenticado suministre los permisos y el token de seguridad necesarios de forma involuntaria. Aunque el tema instalado permanece inactivo y la apariencia visual del sitio no se altera, herramientas como el personalizador pueden cargar código PHP del tema de forma anticipada. De este modo, los investigadores utilizaron un tema que contenía una segunda falla en un manejador en segundo plano para lograr la ejecución de código en el servidor.
WordPress implementó la solución en una versión de seguridad lanzada para corregir este comportamiento, recomendando a los administradores actualizar de inmediato. No existen indicios de que esta falla haya sido explotada en ataques reales, a diferencia de otros problemas de seguridad previos reportados en meses anteriores que sí contaban con registros de explotación activa. Para aquellos que no puedan actualizar de manera instantánea, el artículo no menciona soluciones temporales alternativas más allá de aplicar las actualizaciones correspondientes en el núcleo de la plataforma.