
Plugin4Shell permite a los propietarios de repositorios intercambiar código de complementos fijados entre cuatro agentes de programación basados en IA
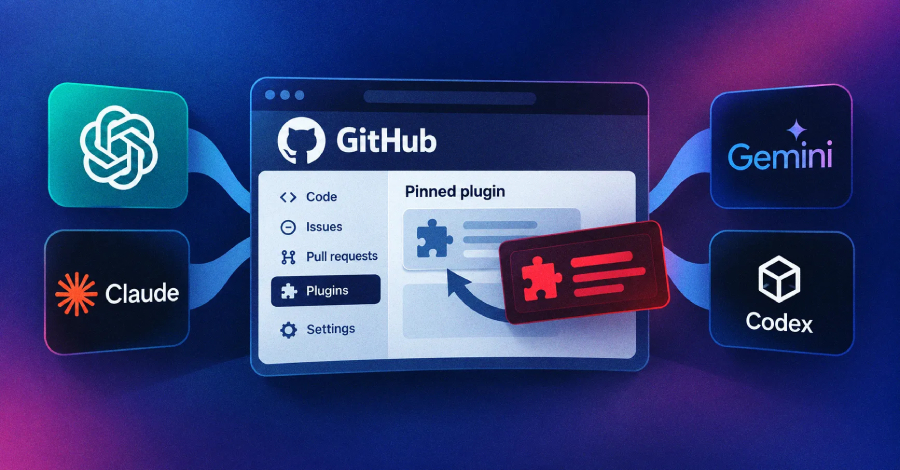
Una vulnerabilidad en cuatro agentes de programación basados en IA muy utilizados permite a quien controle el repositorio de código de un complemento sustituir el complemento que instala un agente por uno malicioso, incluso cuando el agente haya bloqueado ese complemento en una versión específica revisada, según informó este jueves la empresa de seguridad Air Security. La empresa señaló que Anthropic ha corregido la vulnerabilidad en Claude Code 2.1.179 y OpenAI en Codex 0.146.0, y que GitHub Copilot tiene…