
Una campaña de entrevistas contagiosa compromete 30 000 dispositivos y roba 10,71 millones de dólares en criptomonedas
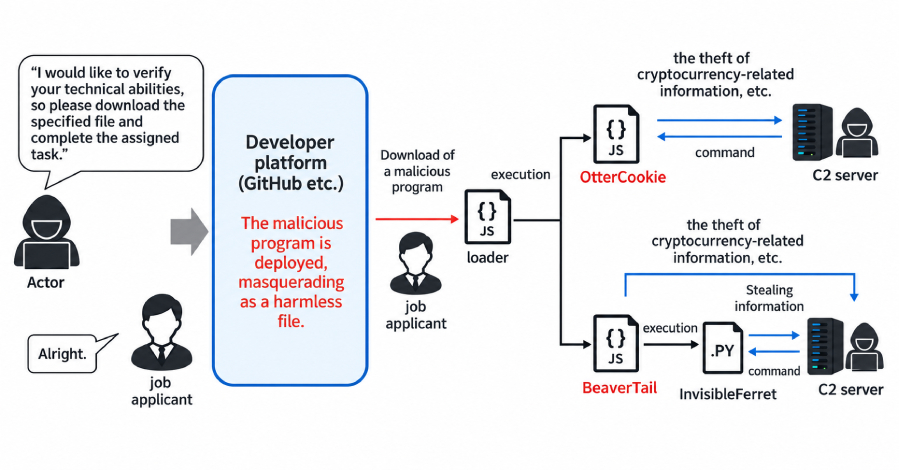
Una ofensiva cibernética norcoreana denominada Contagious Interview ha afectado a decenas de miles de equipos en numerosas naciones y ha sustraído credenciales o fondos de miles de carteras de criptomonedas. Los blancos principales de esta maniobra son diseñadores web, ingenieros y expertos en cadenas de bloques, tecnología blockchain y Web3. Las autoridades de inteligencia y ciberseguridad de diversos países emitieron una alerta conjunta sobre estas acciones maliciosas, las cuales son conocidas por la comunidad informática bajo múltiples denominaciones.
El método operativo consiste en que los atacantes se hacen pasar por reclutadores y empleadores potenciales en redes sociales como LinkedIn para contactar a profesionales tecnológicos con falsas ofertas de trabajo. Tras establecer confianza, solicitan evaluaciones o pruebas de código que desencadenan una infección múltiple con diversos tipos de software malicioso. Esto permite a los agresores obtener acceso persistente, extraer datos y robar criptomonedas de los afectados, además de infiltrarse en las organizaciones donde laboran las víctimas para realizar espionaje y apropiación de propiedad intelectual.
Paralelamente, el régimen norcoreano impulsa un programa de trabajadores de tecnologías de la información que busca generar ingresos ilícitos mediante la obtención de empleos en empresas occidentales utilizando identidades falsas, apoyándose en inteligencia artificial y en redes de intermediarios. Estas operaciones emplean servidores de comunicación para reclutar personas en distintas regiones que actúen como intermediarios o rostros legales en entrevistas y procesos de contratación, sorteando así restricciones geográficas, normativas de cumplimiento y sanciones internacionales a cambio de un reparto de ganancias monetarias.