
Un investigador publica un código de prueba de concepto (PoC) de «BigDiskBuster» de día cero que bloquea las actualizaciones de Microsoft Defender
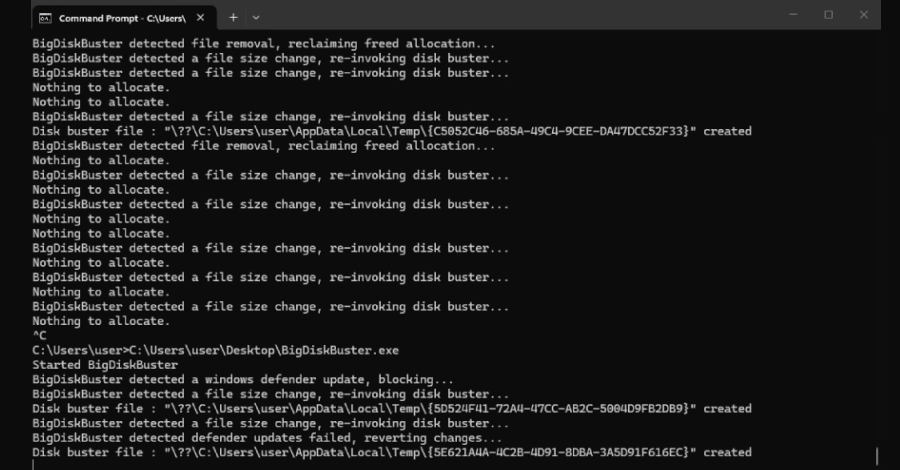
Una herramienta de concepto de prueba basada en una vulnerabilidad de día cero, diseñada para impedir que Microsoft Defender reciba actualizaciones de plataforma y firmas mediante la saturación del espacio en disco disponible, fue dada a conocer en una plataforma de código abierto. Esta utilidad, denominada BigDiskBuster, carece actualmente de un parche oficial, un código identificador y un aviso por parte de la empresa afectada. Su creador es un extrabajador del centro de respuesta de seguridad de la compañía, quien ha estado publicando diversos hallazgos de seguridad sin previo aviso a la organización desde el transcurso de ese mismo año.
El funcionamiento de la herramienta consiste en vigilar la unidad principal del sistema en busca de directorios de actualización de Defender. En el momento en que el antivirus inicia la descarga de nuevos datos, la utilidad genera un archivo temporal oculto que ocupa todo el espacio libre restante, provocando que el proceso falle. Posteriormente, cuando el directorio temporal es eliminado por el software de seguridad, el programa borra el archivo creado y permanece a la espera de un nuevo intento, además de bloquear un archivo del sistema para impedir su reemplazo a través de las actualizaciones habituales.
Hasta el momento no se cuenta con un parche ni con una solución alternativa por parte del fabricante, y ningún investigador independiente ha verificado el comportamiento descrito. Sin embargo, los administradores de sistemas pueden revisar la vigencia de las versiones y firmas mediante las opciones de seguridad del sistema o comandos específicos, además de monitorear fallos recurrentes en las actualizaciones, niveles bajos de espacio en disco y la ejecución de binarios desconocidos mediante herramientas de control de aplicaciones.