
101 Malicious npm Packages Add Developers' WhatsApp Accounts to Groups Without Consent
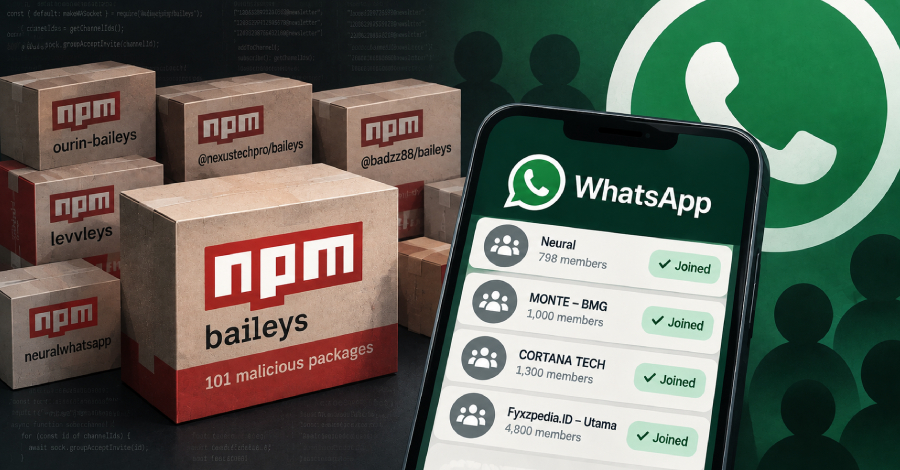
Un grupo de especialistas en seguridad informática descubrió un conjunto de paquetes en el repositorio npm diseñados para involucrar a programadores en una campaña maliciosa de suscripción en WhatsApp, la cual ha sido denominada PhantomSub. Estos elementos maliciosos aprovechan el proyecto de código abierto "Baileys" para integrar a los usuarios afectados en grupos de manera no autorizada.
Las investigaciones detallan la existencia de tres variantes distintas de este software malicioso, las cuales operan mediante diferentes métodos para gestionar las suscripciones, ya sea obteniendo identificadores desde una plataforma externa en tiempo de ejecución o incluyéndolos directamente en el código fuente de forma clara u obfuscada. Asimismo, se ha vinculado esta actividad con diversos grupos y canales enfocados principalmente en la comercialización de servicios de bots, aplicaciones y recursos para videojuegos.
Como medida de protección, los expertos recomiendan a los desarrolladores verificar si han sido incorporados a dichos grupos de WhatsApp para bloquearlos, establecer reglas de detección que impidan el uso de estos paquetes npm específicos de Baileys y evitar emplear herramientas que soliciten la conexión de una cuenta personal de mensajería.