
Citrix NetScaler CVE-2026-88772 Exploit Details Show Pre-Auth Path to Shellcode Execution
También cubierto por: The Hacker News, Help Net Security, SecurityWeek
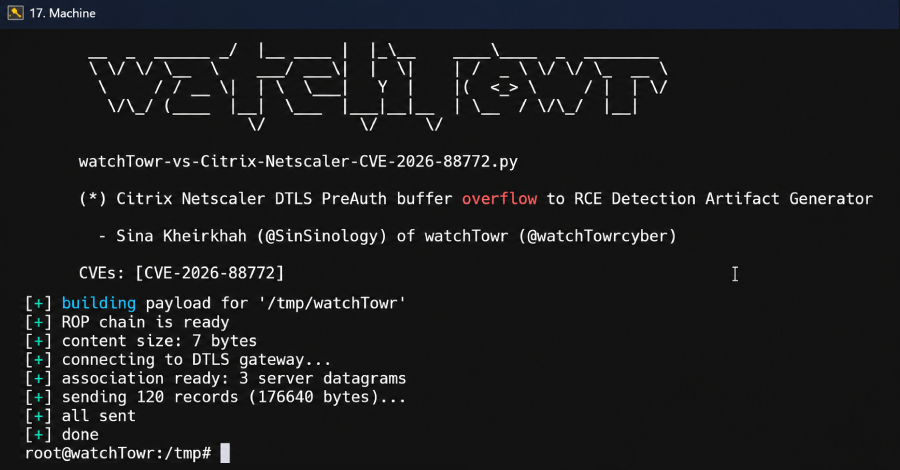
Especialistas en seguridad informática han revelado aspectos técnicos sobre una vulnerabilidad crítica recientemente corregida que afecta a los sistemas Citrix NetScaler ADC y Gateway, la cual está siendo aprovechada en ataques reales. Este fallo, identificado con un código específico y una alta puntuación de gravedad, corresponde a un problema de desbordamiento de memoria originado en el procesamiento de protocolos y localizado en el motor de procesamiento de paquetes del software. Organismos oficiales han señalado que este defecto de restricción en los límites de los búferes de memoria puede propiciar la ejecución remota de código o provocar interrupciones en el servicio.
La investigación detalla que el problema surge debido a una falta de validación adecuada en el protocolo afectado, donde el sistema confía en un campo específico de la cabecera mientras procesa mensajes fragmentados. Esta inconsistencia permite que personas malintencionadas manipulen los registros para que parezcan más pequeños de lo que realmente son, logrando copiar una cantidad de datos superior a la capacidad prevista del búfer y generando así el desbordamiento. El análisis explica que el sistema almacena los paquetes recibidos y los ensambla en un espacio temporal, pero al no verificar si la información entrante cabe en dicho espacio, los datos sobrescriben los límites establecidos.
Los análisis adicionales demostraron que este fallo puede ser utilizado para desviar el flujo de control hacia código arbitrario con privilegios de root, empleando llamadas específicas al sistema para sortear las protecciones de seguridad contra la ejecución de código. Esta divulgación técnica se produjo poco después de que se publicara una prueba de concepto para otra vulnerabilidad relacionada que también ha sido empleada de forma conjunta en incidentes del mundo real.