
ClickFix Smuggles Payloads Through Browser Cache to Bypass Windows Run Limits
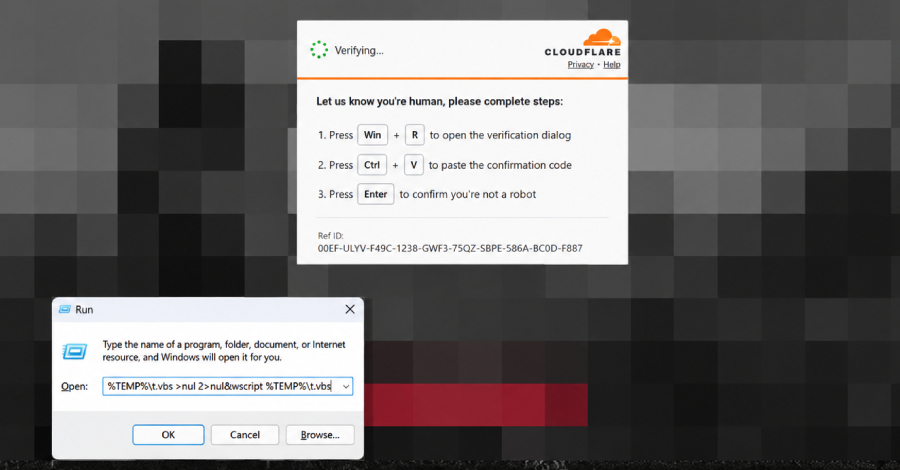
Una nueva modalidad de ataque basada en la técnica ClickFix utiliza sitios web comprometidos para engañar a los usuarios con el fin de que ejecuten un script malicioso previamente guardado en la memoria caché del navegador de manera oculta, simulando ser un archivo de imagen. De este modo, al pegar y ejecutar el comando malicioso sugerido, el dispositivo activa el contenido que ya se encuentra almacenado localmente. Esta estrategia de contrabando en la caché permite a los atacantes ocultar el script y eludir las restricciones de caracteres del cuadro de diálogo de ejecución de Windows, el cual trunca las entradas que superan una determinada longitud.
En la cadena de infección detectada, el script almacenado utiliza herramientas del sistema para buscar perfiles específicos de navegadores, localizar el archivo correspondiente mediante la comparación de su tamaño y otorgarle una extensión de Visual Basic Script para ejecutarlo de forma silenciosa. Posteriormente, este componente recopila información del equipo, descarga scripts adicionales a través de servidores externos y facilita la ejecución de cargas intermedias que operan en ventanas ocultas. El proceso culmina con la inyección de código en procesos legítimos de Windows con el propósito de comprometer credenciales tanto de navegadores como del propio dispositivo.
La técnica de ingeniería social conocida como ClickFix ha ganado una gran popularidad debido a que convierte a la propia víctima en un canal de distribución para la ejecución de malware. Diversos actores maliciosos, incluidos grupos patrocinados por estados y ciberdelincuentes, aprovechan situaciones cotidianas como errores técnicos, actualizaciones de navegador o verificaciones falsas de CAPTCHA para persuadir a los usuarios de ejecutar comandos mediante herramientas legítimas y confiables del sistema operativo, como la consola o utilidades de ejecución.