
«Flax Typhoon» aprovecha cinco vulnerabilidades mientras la CISA fija el 11 de octubre como fecha límite para las agencias federales
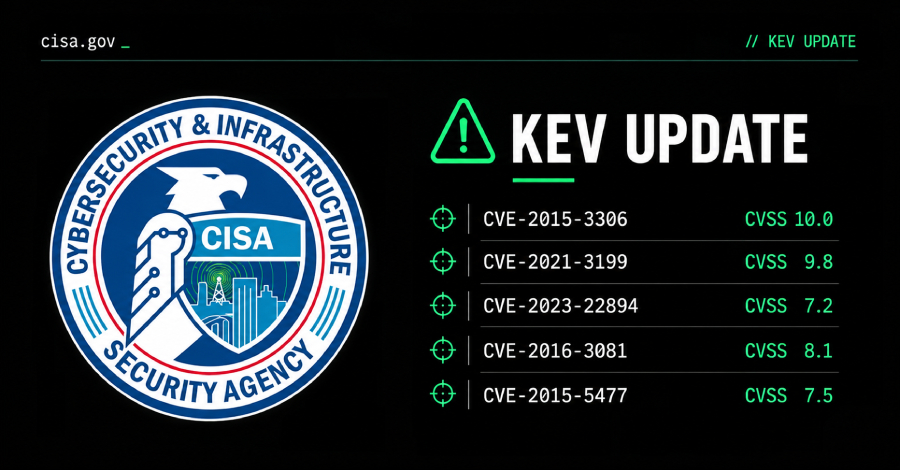
La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos incorporó cinco fallas de seguridad a su catálogo de vulnerabilidades explotadas conocidas, luego de que fueran utilizadas por un grupo de atacantes vinculado a China denominado Flax Typhoon. Estas deficiencias comprenden problemas en ProFTPD, ONLYOFFICE Docs, Strapi, Apache Struts e ISC BIND, con diferentes niveles de gravedad según sus puntuaciones de CVSS.
Esta medida coincide con una alerta conjunta emitida por varios países, los cuales advirtieron sobre ofensivas facilitadas por una firma de seguridad informática radicada en China llamada Integrity Technology Group. Estas acciones maliciosas aprovechan ocho fallos en total, incluyendo los cinco recién sumados al catálogo, para conseguir acceso inicial a las organizaciones y extraer información confidencial mediante diversas técnicas de intrusión y persistencia.
Las otras tres vulnerabilidades que forman parte de esta campaña ya se encontraban previamente en el catálogo de la agencia estadounidense. Funcionarios de ciberseguridad señalaron que actores respaldados por el gobierno chino buscan posicionarse en redes de infraestructura crítica y sistemas de tecnología operativa para interrumpir servicios esenciales en el futuro, por lo que las agencias federales tienen la obligación de aplicar los parches correspondientes o dejar de utilizar los productos afectados.
El artículo original no aporta más detalle sobre las operaciones de los atacantes más allá de los elementos mencionados.