
GhostAction compromete unas 1.900 cuentas de GitHub y ataca a más de 30.000 repositorios
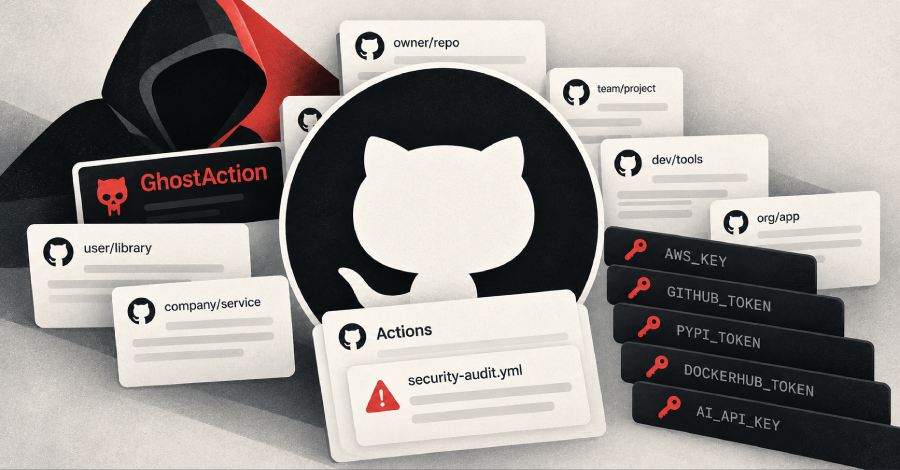
Una campaña de robo de credenciales denominada GhostAction ha intensificado sus operaciones contra la infraestructura de desarrollo en GitHub, afectando a miles de cuentas y repositorios. Los investigadores de seguridad detectaron un incremento importante en esta actividad, el cual se derivó de la vulneración de miles de cuentas de usuario.
Los atacantes logran obtener permisos de escritura en los repositorios utilizando tokens de acceso personal robados o credenciales extraídas de registros de programas maliciosos de tipo infostealer. Valiéndose de estas cuentas de mantenimiento secuestradas, los operadores introducen archivos de automatización maliciosos en los flujos de trabajo de GitHub Actions, ocultándolos bajo nombres engañosos relacionados con auditorías o seguridad.
El objetivo principal de esta campaña es la sustracción a gran escala de secretos de integración y despliegue continuo, credenciales de servicios en nube, tokens de registros de paquetes y claves de API de inteligencia artificial. Esta nueva oleada ha presentado un comportamiento cambiante en su carga útil, incorporando capacidades para escanear el historial de git en busca de diferentes tipos de claves y secretos, así como la recolección de contexto para asociarlas correctamente.
A pesar de que las cargas maliciosas se desplegaron en múltiples fases afectando a un gran volumen de repositorios, la plataforma GitHub comenzó a bloquear la ejecución de estos flujos de trabajo, impidiendo que las oleadas posteriores lograran extraer información. Asimismo, se detectó que algunos de los afectados ya habían sido comprometidos en campañas previas, lo que sugiere que los atacantes se aprovechan de credenciales que no han sido rotadas.