
¿Hay empleados que utilizan su cuenta personal de ChatGPT en el trabajo? Esto es lo que deben hacer los administradores de TI
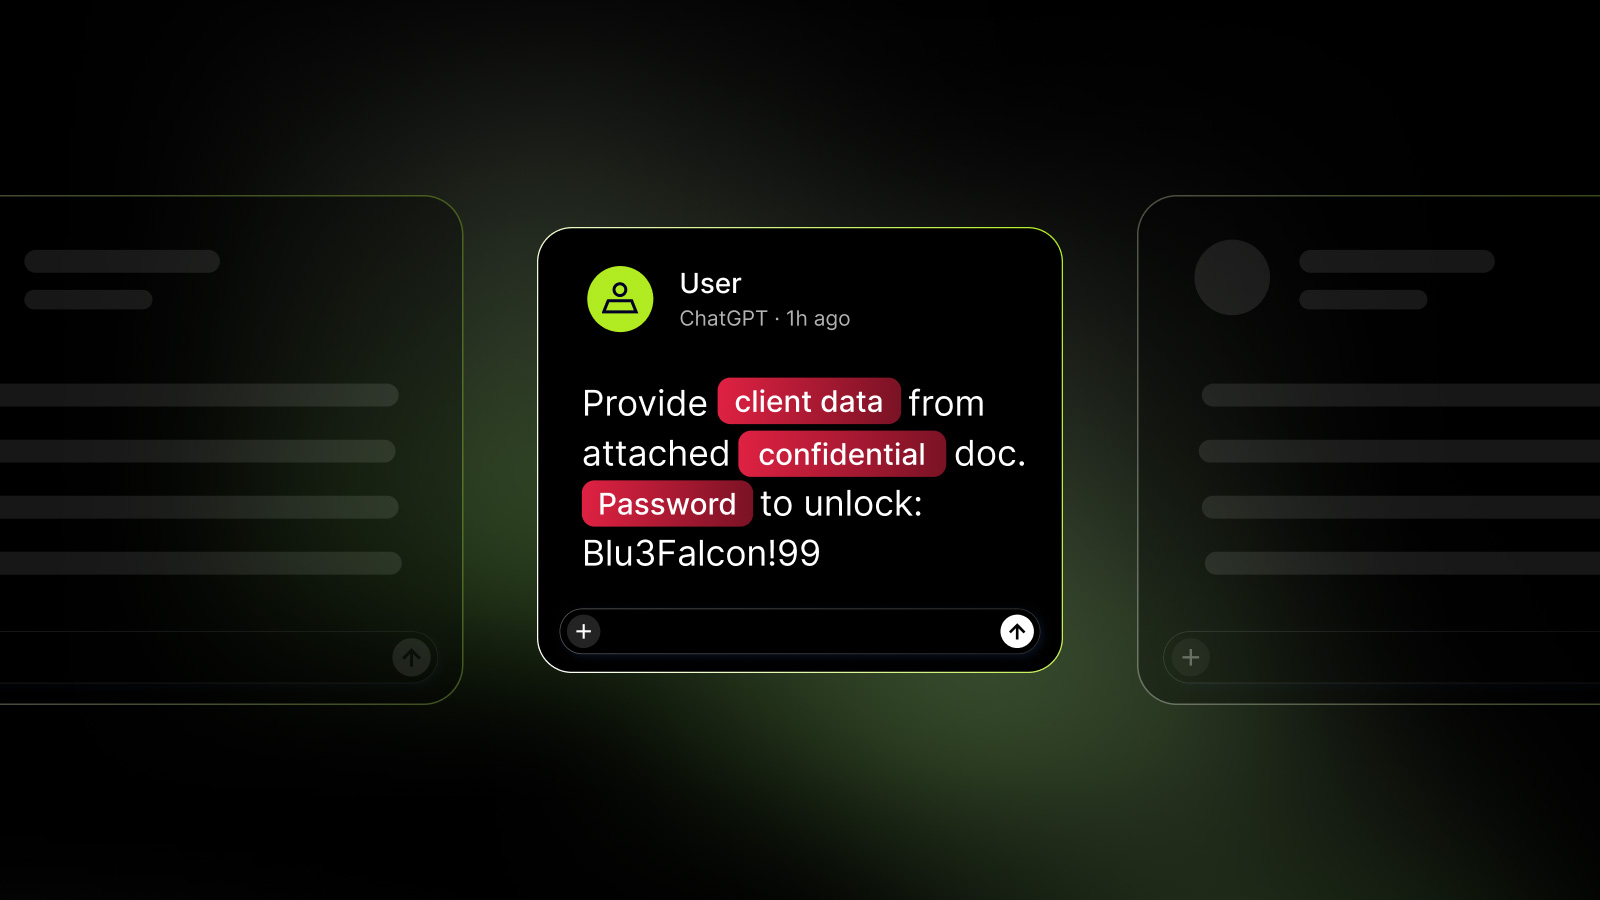
Un administrador de seguridad descubre mediante herramientas de monitoreo que se ha utilizado una cuenta personal de ChatGPT en un equipo corporativo, a pesar de que la organización ya cuenta con una suscripción empresarial pagada. Esto genera incertidumbre sobre qué tipo de información pudo haber sido enviada, como descripciones de puestos, tickets de clientes con datos de contacto o documentos gubernamentales sensibles.
El texto expone dos escenarios diferentes ante esta situación. En el primer caso, las herramientas de seguridad solo detectan el uso de la cuenta personal sin revisar el contenido de los mensajes, lo que obliga al administrador a identificar al empleado, solicitarle voluntariamente ver la conversación y determinar si se filtraron datos confidenciales. En el segundo escenario, al utilizar una herramienta específica instalada en el navegador llamada NordLayer AI Scout con un detector configurado, el sistema bloquea automáticamente la solicitud en el dispositivo antes de que sea enviada si coincide con patrones predefinidos de datos de clientes.
Para finalizar, los administradores deben investigar por qué el empleado recurrió a su acceso personal —motivos que suelen ser cotidianos, como la expiración de la sesión corporativa o demoras en la autenticación de doble factor— y dar una respuesta adecuada según el resultado. Sin controles a nivel de mensajes, es necesario evaluar la gravedad de la exposición de datos y notificar a los responsables de privacidad o incidentes, mientras que con el uso de herramientas de bloqueo automatizadas solo se registra el intento de violación de política detenido, corrigiendo posteriormente los problemas de acceso y flujo de trabajo del usuario.