
Se han visto comprometidas ocho claves CA de eMudhra, lo que ha provocado la aplicación de correcciones de emergencia en navegadores y programas informáticos
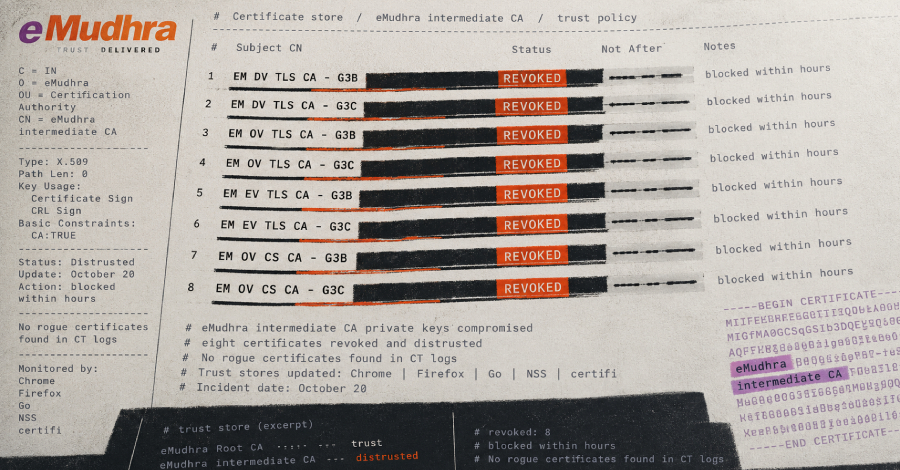
Los programas de raíz de Chrome y Mozilla confirmaron que las llaves privadas de ocho certificados de una autoridad certificadora intermedia fueron comprometidas. Cualquier entidad en posesión de estas llaves podría haber emitido certificados válidos para cualquier sitio web. Tras recibir el aviso de un investigador, Chrome y Firefox procedieron a bloquear las ocho certificaciones en cuestión pocas horas después. Hasta ese momento, no se habían registrado certificados TLS vinculados a los seis intermediarios web en la Transparencia de Certificados antes de la intervención de Chrome, por lo que no habrían sido confiables de manera predeterminada. Todavía se desconoce el momento, la forma en que las llaves salieron de la entidad afectada ni quiénes las poseen actualmente.
Los certificados afectados pertenecen a la marca emSign de la compañía eMudhra, con sede en la India y presencia en otros países, y abarcan validaciones de dominio, de organización, de extensión y de firma de código. Cada uno de estos ocho elementos cuenta con un segundo certificado con la misma llave pública que fue firmado de manera cruzada por otra entidad. Diversas plataformas y navegadores aplicaron bloqueos y listas de revocación de forma rápida, mientras que otros programas y bibliotecas optaron por eliminar directamente los certificados raíz involucrados, lo que podría provocar que algunos servidores dejen de estar accesibles temporalmente hasta que actualicen sus cadenas.
Mozilla y Chrome han tomado medidas drásticas eliminando los certificados raíz afectados de sus sistemas, y este último se encuentra además evaluando el estado de otras raíces de la misma compañía debido a la gravedad de la situación. Se investiga conjuntamente la causa raíz del incidente, aunque por el momento los repositorios de la empresa implicada no mostraban avisos al respecto.