
OpenSSH Issues Emergency Fix for Flaw Letting Long Passwords Bypass SSH Auth on Alpine Linux
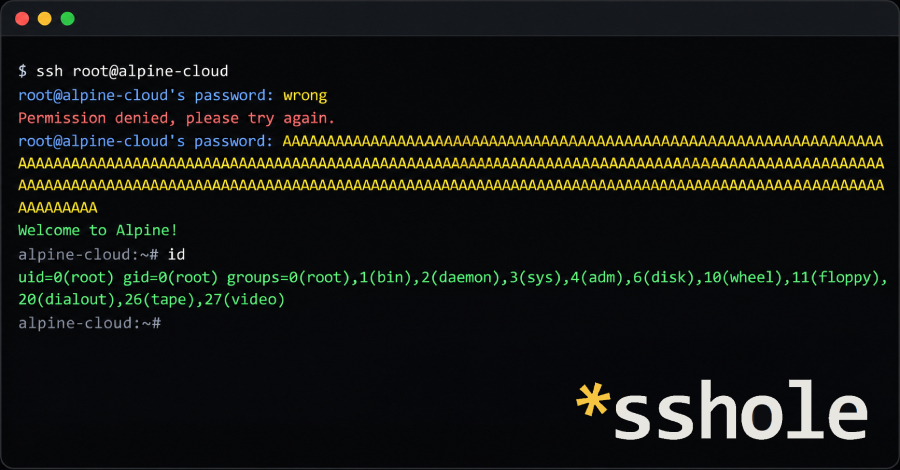
Se ha descubierto una vulnerabilidad crítica que permite a atacantes con acceso a la red iniciar sesión en cuentas sin contraseña, como aquellas que utilizan únicamente claves SSH, en ciertos servidores de Alpine Linux que ejecutan el paquete estándar openssh-server. El ataque requiere conocer un nombre de usuario y utilizar una contraseña cuya longitud se encuentre dentro de un rango específico de bytes. El fallo ocurre cuando el servidor SSH verifica credenciales sin la interfaz del módulo de autenticación conectable, las opciones de acceso por contraseña están habilitadas y existe al menos otra cuenta local en la máquina que cuenta con una contraseña válida.
El problema está vinculado a la interacción entre el servidor OpenSSH y la biblioteca C llamada musl, utilizada en Alpine, afectando particularmente a sistemas que cumplen con ciertas condiciones descritas en los avisos de seguridad. Entre las cuentas potencialmente expuestas se encuentran usuarios creados sin contraseña mediante comandos específicos, servicios de directorio que no emplean entradas shadow y la cuenta predeterminada de ciertos entornos. No obstante, sistemas que emplean glibc, sistemas que no se basan en Linux o aquellos que verifican contraseñas a través de PAM no se ven afectados por este fallo.
Para solucionar la incidencia, OpenSSH ha lanzado una nueva versión destinada a bloquear el problema y Alpine ha publicado paquetes corregidos para varias versiones. Como alternativas de mitigación temporal si no es posible actualizar de inmediato, se recomienda desactivar la autenticación por contraseña en los sistemas afectados o aplicar las configuraciones correspondientes mediante comandos específicos. Hasta el momento no se han reportado ataques que exploten esta vulnerabilidad ni se le ha asignado un identificador CVE.