
Malicious Browser Extensions Could Use Claude Dispatch to Run Code on Users' Computers
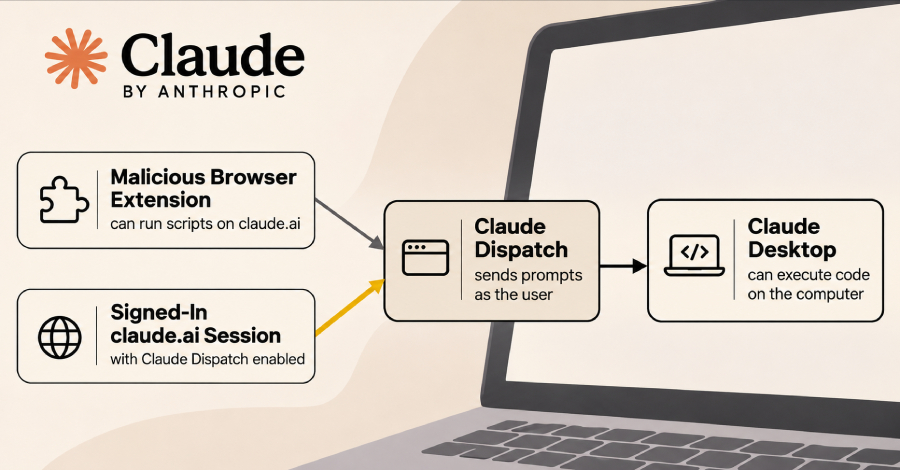
Especialistas en seguridad de la empresa Forever Security demostraron en una prueba que una extensión de navegador maliciosa, con la capacidad de ejecutar scripts en el sitio web de Claude, podría lograr que la aplicación de escritorio ejecute código directamente en el equipo del usuario. Esta vulnerabilidad se aprovecha de una funcionalidad denominada Dispatch, diseñada para que los usuarios envíen tareas desde sus teléfonos móviles hacia la versión de escritorio de la inteligencia artificial.
Durante su demostración, los investigadores comprobaron que la función Dispatch aceptaba una sesión activa en el sitio web de Claude a pesar de no mostrar ningún enlace visible hacia ella. Esto permitió que un script en la plataforma enviara instrucciones a la aplicación de escritorio imitando al usuario, logrando que el sistema instalara un paquete que finalmente abrió la aplicación de calculadora. Según los expertos, este mismo mecanismo podría haberse aprovechado para instalar una puerta trasera o sustraer archivos, sin requerir fallas en el navegador.
Como medidas de protección, los analistas sugieren desactivar la función de Dispatch entre dispositivos si no se utiliza estrictamente, mantener un control riguroso sobre las extensiones instaladas y sus permisos, y vigilar de cerca cualquier acción inusual realizada por agentes de inteligencia artificial en el equipo.
El artículo original no aporta más detalle sobre las futuras publicaciones anunciadas por los investigadores respecto a las otras características de Claude mencionadas al final del texto.