Ciberseguridad — edición del 2026-09-13

Edición del 13 de septiembre de 2026

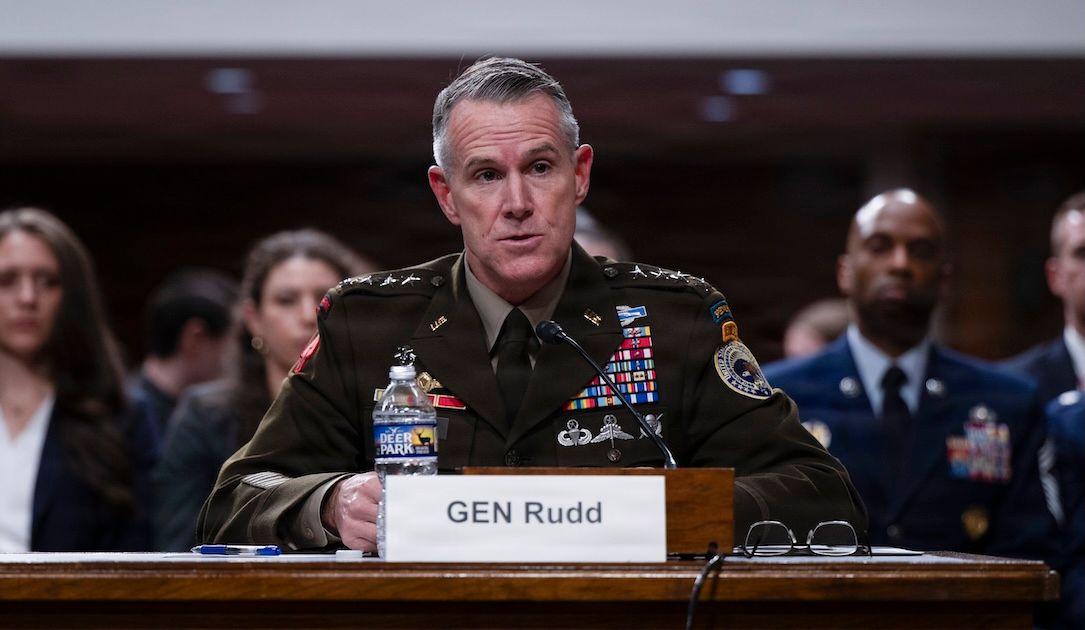
Ciberseguridad Una profunda reorganización en la NSA dará lugar a la creación de cinco «centros de misión», entre los que se incluyen los dedicados a la ciberseguridad y la inteligencia artificial
Imagen: The Record
Lo más reciente Ciberseguridad

Una profunda reorganización en la NSA dará lugar a la creación de cinco «centros de misión», entre los que se incluyen los dedicados a la ciberseguridad y la inteligencia artificial

La Agencia de Seguridad Nacional está llevando a cabo una profunda reestructuración para entregar más rápidamente los datos de inteligencia que recopila a los escenarios de combate reales. Con este propósito, los departamentos actuales serán sustituidos por cinco centros dedicados específicamente a China, la ciberseguridad, la inteligencia artificial, el apoyo al combate y la inteligencia global. El plan de transformación fue comunicado por el general que dirige la agencia y el Comando Cibernético de Estados Unidos, estableciendo un plazo corto para su ejecución, aunque todavía quedan aspectos importantes por definir.

Fuente: The Record Publicado: 13/09/2026 · 21:36 UTC
Leer la noticia completa →
Últimas noticias

Phishing Malos usos de Claude [informe de Anthropic]
Imagen: Segu-Info
Phishing

Malos usos de Claude [informe de Anthropic]

El informe de Anthropic de septiembre documenta operaciones detectadas y perturbadas entre diciembre de 2025 y agosto de 2026, en las que distintos actores utilizaron Claude para actividades maliciosas. Anthropic afirma haber bloqueado las cuentas involucradas, ajustado sus controles y compartido indicadores o inteligencia con autoridades, empresas tecnológicas y posibles víctimas. Los actores identificados incluyen grupos presuntamente patrocinados por Estados, delincuentes financieros, proveedores comerciales de spyware, instituciones de propaganda y hacktivistas.

Fuente: Segu-Info Publicado: 13/09/2026 · 18:34 UTC
Vulnerabilidad Los hackers aprovechan una vulnerabilidad en una aplicación de Tencent para distribuir el malware GrayRabbit
Imagen: BleepingComputer
Vulnerabilidad

Los hackers aprovechan una vulnerabilidad en una aplicación de Tencent para distribuir el malware GrayRabbit

Ciberdelincuentes vinculados a un grupo de espionaje alineado con China están aprovechando una vulnerabilidad crítica de ejecución remota de código en el método de entrada de Sogou para Windows, una aplicación desarrollada por Tencent. Los especialistas en ciberseguridad han detectado que esta falla está siendo explotada de manera activa en ataques reales para instalar una puerta trasera conocida mediante enlaces maliciosos preparados específicamente para este propósito. La cadena de infección inicia cuando la víctima hace clic en un enlace de protocolo personalizado, lo que provoca que el sistema operativo ejecute un manipulador que transfiere argumentos de línea de comandos sin la validación adecuada.

Fuente: BleepingComputer Publicado: 13/09/2026 · 14:26 UTC
Ciberseguridad El director ejecutivo de Anthropic, Dario Amodei, afirma que el sector de la inteligencia artificial debe dar tiempo a que las medidas de seguridad se pongan al día
Imagen: SecurityWeek
Ciberseguridad

El director ejecutivo de Anthropic, Dario Amodei, afirma que el sector de la inteligencia artificial debe dar tiempo a que las medidas de seguridad se pongan al día

El máximo responsable de Anthropic ha manifestado que el sector de la inteligencia artificial debería desacelerar sus avances con el fin de permitir que los protocolos de protección alcancen un nivel adecuado. De acuerdo con esta advertencia, de no implementarse una pausa, los sistemas de inteligencia artificial podrían tener la capacidad en un periodo breve de dominar un grupo de agentes capaces de apoderarse de internet por completo. Diversos observadores y exempleados han incrementado la presión sobre estas empresas, señalando dimisiones recientes debido a la falta de actuación responsable y al temor de participar en daños significativos o de avanzar descontroladamente hacia una superinteligencia.

Fuente: SecurityWeek Publicado: 13/09/2026 · 13:27 UTC
Ciberseguridad La seguridad basada en la opacidad ha llegado a su fin, y la IA le ha asestado el golpe de gracia
Imagen: The Register - Security
Ciberseguridad

La seguridad basada en la opacidad ha llegado a su fin, y la IA le ha asestado el golpe de gracia

La estrategia de confiar en la confidencialidad de la arquitectura y las fallas de los sistemas para mantenerse protegido ha quedado totalmente superada. Tanto los investigadores como los desarrolladores y los ciberdelincuentes están utilizando agentes de inteligencia artificial para descubrir fallos antiguos y complejos en componentes y plataformas que antes se consideraban seguros, lo que ha generado un volumen récord de avisos de seguridad y la exposición rápida de vulnerabilidades incluso en tecnologías muy antiguas. Esta evolución tecnológica representa un desafío importante para la seguridad de las tecnologías operativas y los sistemas de control industrial, los cuales tradicionalmente dependían de la confidencialidad de sus componentes para mantenerse protegidos como si fueran cajas negras.

Fuente: The Register - Security Publicado: 13/09/2026 · 11:21 UTC
Phishing Los atacantes utilizan el phishing de claves de acceso para suplantar cuentas en la nube de Microsoft y sustraer datos
Imagen: The Hacker News
Phishing

Los atacantes utilizan el phishing de claves de acceso para suplantar cuentas en la nube de Microsoft y sustraer datos

Microsoft ha revelado información sobre dos campañas maliciosas recientes. La primera consistió en el envío masivo de correos electrónicos fraudulentos con la apariencia de comunicaciones de directores ejecutivos, empleando inteligencia artificial generativa y sitios falsificados para inducir a departamentos de finanzas a realizar transferencias bancarias indebidas. Una segunda campaña identificada se centra en intrusiones en entornos en la nube mediante técnicas de ingeniería social relacionadas con llaves de acceso.

Fuente: The Hacker News Publicado: 13/09/2026 · 10:11 UTC
Vulnerabilidad Resumen de la semana: se ha instalado un rootkit de Linux en dispositivos F5 BIG-IP APM y se han aprovechado vulnerabilidades de Cisco FMC
Imagen: Help Net Security
Vulnerabilidad

Resumen de la semana: se ha instalado un rootkit de Linux en dispositivos F5 BIG-IP APM y se han aprovechado vulnerabilidades de Cisco FMC

Un resumen reciente de ciberseguridad destaca incidentes graves como la instalación de un rootkit de Linux en dispositivos F5 BIG-IP APM que oculta una puerta trasera directamente en la memoria, así como la explotación activa de vulnerabilidades en productos de Cisco por parte de actores maliciosos. Asimismo, se reportaron filtraciones masivas de datos, incluyendo una brecha en la plataforma Mathspace que afectó a más de un millón de estudiantes y padres mediante un fallo en Metabase, y la confirmación por parte de IDScan de un acceso no autorizado a registros almacenados en la nube. En el ámbito de las amenazas impulsadas por inteligencia artificial, los grupos delictivos están utilizando agentes de IA para automatizar tareas de ataque como la exploración de vulnerabilidades y la recolección de credenciales, destacando un caso donde se usaron para explotar fallos en el software PaperCut y comprometer a múltiples organizaciones.

Fuente: Help Net Security Publicado: 13/09/2026 · 08:00 UTC
Ataque DDoS 1 de Octubre: Hello World! Grupo de Usuarios de Cloudflare en Madrid.
Imagen: El Lado del Mal
Ataque DDoS

1 de Octubre: Hello World! Grupo de Usuarios de Cloudflare en Madrid.

Se ha creado un grupo de MeetUp en España impulsado por Carlos Luengo para reunir a usuarios y entusiastas de Cloudflare. El objetivo de esta comunidad es compartir conocimientos sobre la creación de un mejor internet mediante las soluciones de ciberseguridad, la red AnyCast y la plataforma de desarrollo de Cloudflare. La presentación oficial o evento "Hello World!" de este grupo de usuarios se celebrará en Madrid.

Fuente: El Lado del Mal Publicado: 12/09/2026 · 23:44 UTC
Vulnerabilidad La CISA añade a la lista KEV cinco vulnerabilidades de Artifactory, ScreenConnect y RouterOS que están siendo explotadas activamente
Imagen: The Hacker News
Vulnerabilidad

La CISA añade a la lista KEV cinco vulnerabilidades de Artifactory, ScreenConnect y RouterOS que están siendo explotadas activamente

La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos incorporó cinco fallos de seguridad a su catálogo de vulnerabilidades explotadas conocidas, tras detectarse su uso activo en ataques reales. Los problemas afectan a herramientas de JFrog Artifactory, ConnectWise ScreenConnect y MikroTik RouterOS. Respecto a JFrog Artifactory, se incluyeron dos fallas relacionadas con la autorización y autenticación incorrectas de los usuarios, las cuales han sido utilizadas por atacantes junto a otra vulnerabilidad previamente añadida al listado.

Fuente: The Hacker News Publicado: 12/09/2026 · 15:54 UTC
Vulnerabilidad NCSC de los Países Bajos: la explotación de las vulnerabilidades críticas de Check Point VPN es inminente
Imagen: BleepingComputer
Vulnerabilidad

NCSC de los Países Bajos: la explotación de las vulnerabilidades críticas de Check Point VPN es inminente

El Centro Nacional de Ciberseguridad de los Países Bajos ha emitido una alerta sobre la posibilidad de que se produzcan ataques muy pronto contra un par de vulnerabilidades graves presentes en una herramienta corporativa de red privada virtual. Aunque todavía no se ha informado sobre la existencia de códigos públicos para explotarlas, la entidad gubernamental califica tanto la probabilidad de que ocurran agresiones como sus posibles consecuencias como elevadas, por lo que aconseja aplicar los parches de seguridad con la mayor brevedad. Los problemas de seguridad, catalogados bajo códigos específicos, afectan el proceso de negociación de certificados y al decodificador ASN.1 en pasarelas de seguridad y servidores de gestión, pudiendo permitir a atacantes remotos la ejecución arbitraria de código.

Fuente: BleepingComputer Publicado: 12/09/2026 · 14:14 UTC
Ciberseguridad Broadcom prohibe descargar imágenes de VMware VDDK para Migration Toolkit for Virtualization (MTV) > SOLUCIÓN
Imagen: Segu-Info
Ciberseguridad

Broadcom prohibe descargar imágenes de VMware VDDK para Migration Toolkit for Virtualization (MTV) > SOLUCIÓN

Se ha confirmado que los clientes de Broadcom/VMware ya no pueden encontrar ni descargar la imagen de VMware Virtual Disk Development Kit (VDDK) recomendada para las migraciones de MTV. La imagen de VDDK es un software propietario propiedad de Broadcom, que también se encarga de su distribución e implementación. Debido a restricciones de licencia, ya no es posible alojar, distribuir, ni descargar esta imagen directamente.

Fuente: Segu-Info Publicado: 12/09/2026 · 14:00 UTC
Vulnerabilidad El kit de explotación BlueMoon encadena vulnerabilidades recientes de tipo «zero-day» en Chrome y Windows
Imagen: SecurityWeek
Vulnerabilidad

El kit de explotación BlueMoon encadena vulnerabilidades recientes de tipo «zero-day» en Chrome y Windows

Diversos grupos de espionaje han puesto en marcha de manera apresurada y aparentemente oportunista un nuevo kit de explotación nombrado BlueMoon, de acuerdo con información de la compañía de ciberseguridad Proofpoint. El primer grupo en utilizarlo fue el actor avanzado persistente vinculado a China conocido como Violet Typhoon, al cual le siguieron rápidamente otros grupos de esa misma procedencia, aunque la firma señala que este comportamiento podría extenderse a más actores maliciosos. La rápida adopción de esta herramienta se debe a que combina tres vulnerabilidades que se encontraban sin parche cuando apareció por primera vez, abarcando fallas tanto en Chrome como en el sistema operativo Windows.

Fuente: SecurityWeek Publicado: 12/09/2026 · 11:10 UTC
Ransomware Desde los «hacks» hasta las armas biológicas, el uso indebido de la biotecnología está ahora por todas partes
Imagen: Wired - Security
Ransomware

Desde los «hacks» hasta las armas biológicas, el uso indebido de la biotecnología está ahora por todas partes

La compañía Anthropic ha publicado un informe detallado sobre las distintas formas en que su servicio de inteligencia artificial, Claude, ha sido explotado a lo largo de un período de ocho meses. El documento detalla múltiples incidentes en los que la herramienta fue utilizada por actores maliciosos para llevar a cabo actividades cibercriminales, espionaje patrocinado por estados, operaciones de desinformación y, de manera preocupante, intentos de crear armas biológicas. Entre los casos documentados figuran hackers rusos vinculados a operaciones estatales que emplearon la plataforma para realizar reconocimientos y vulnerar redes gubernamentales en Ucrania y otras naciones europeas, así como grupos criminales que la utilizaron en diversas fases de sus campañas de extorsión.

Fuente: Wired - Security Publicado: 12/09/2026 · 10:30 UTC
Ciberseguridad Según Anthropic, usuarios de la zona de Yemen controlada por los hutíes intentaron desarrollar armas avanzadas con inteligencia artificial
Imagen: SecurityWeek
Ciberseguridad

Según Anthropic, usuarios de la zona de Yemen controlada por los hutíes intentaron desarrollar armas avanzadas con inteligencia artificial

La empresa Anthropic informó que personas ubicadas en el norte de Yemen, zona bajo el control de los rebeldes hutíes respaldados por Irán, intentaron emplear su modelo de inteligencia artificial Claude para diseñar armamento avanzado. Las cuentas responsables fueron detectadas y bloqueadas por la compañía tras constatar que, aunque no lograron fabricar un dispositivo funcional, sí ejecutaron una prueba fallida con un cohete guiado, según revelaron los propios usuarios al consultar al chatbot los motivos del fallo. De acuerdo con el informe publicado por la empresa, un grupo en esa región llevó a cabo investigaciones para tres proyectos distintos de armas, utilizando una herramienta de la plataforma en lugar de ingenieros humanos para crear software de navegación, guía y control.

Fuente: SecurityWeek Publicado: 12/09/2026 · 01:50 UTC
Ciberseguridad Los investigadores afirman que los agentes de OpenAI estuvieron detrás de la campaña de piratería informática de mayo dirigida contra RubyGems
Imagen: CyberScoop
Ciberseguridad

Los investigadores afirman que los agentes de OpenAI estuvieron detrás de la campaña de piratería informática de mayo dirigida contra RubyGems

Unos investigadores descubrieron que miles de paquetes de software malicioso fueron subidos a un repositorio público en línea destinado al lenguaje Ruby. De acuerdo con el reporte, la actividad comenzó a principios de mayo y se intensificó días después con miles de cargas sospechosas, lo que obligó a los administradores a suspender temporalmente los nuevos registros de usuarios para frenar la situación. Durante estas acciones, los agentes digitales recurrieron a direcciones de correo electrónico temporales y se aprovecharon de fallas en la plataforma, incluyendo una vulnerabilidad que facilitaba la obtención de claves de API sin necesidad de verificar cuentas y otra vinculada a la configuración del almacenamiento temporal.

Fuente: CyberScoop Publicado: 12/09/2026 · 01:50 UTC