Ciberseguridad — edición del 2026-10-04

Edición del 4 de octubre de 2026

Vulnerabilidad Nueva vulnerabilidad y ataque activo a FortiMail
Imagen: Segu-Info
Lo más reciente Vulnerabilidad

Nueva vulnerabilidad y ataque activo a FortiMail

CISA añadió el jueves una vulnerabilidad de seguridad crítica que afecta a Fortinet FortiMail a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV), tras recibirse informes de explotación activa. La vulnerabilidad, identificada como CVE-2026-104286 (CVSS: 9,8), permite a atacantes no autenticados escribir archivos arbitrarios en el sistema subyacente.

Fuente: Segu-Info Publicado: 04/10/2026 · 14:00 UTC
Leer la noticia completa →

Últimas noticias

Ciberseguridad Anthropic asks Claude users to share voice data for AI model training
Imagen: BleepingComputer
Ciberseguridad

Anthropic asks Claude users to share voice data for AI model training

La compañía Anthropic ha comenzado a solicitar a quienes utilizan las funciones de voz de Claude que donen de forma voluntaria sus conversaciones de audio. El objetivo de esta petición es emplear dichos registros para entrenar y optimizar el funcionamiento de sus modelos de inteligencia artificial, logrando que comprendan y respondan de mejor manera al habla humana. Esta aportación de información auditiva es completamente voluntaria para los usuarios.

Fuente: BleepingComputer Publicado: 04/10/2026 · 10:53 UTC
Vulnerabilidad Week in review: Researcher breaks into Microsoft analytics service, NetScaler RCE 0-day exploited
Imagen: Help Net Security
Vulnerabilidad

Week in review: Researcher breaks into Microsoft analytics service, NetScaler RCE 0-day exploited

El artículo semanal de ciberseguridad recopila diversos incidentes y vulnerabilidades notables, incluyendo fallos de día cero que han sido explotados de forma activa. Entre los casos mencionados destacan problemas de seguridad en servicios de análisis interno, ataques globales a plataformas de pasarelas de red mediante la instalación de webshells, y vulnerabilidades en sistemas de correo y redes corporativas que han requerido actualizaciones de emergencia por parte de los fabricantes. Además, el texto aborda incidentes relacionados con brechas en portales de empleo de agencias gubernamentales, la filtración de capturas de pantalla de empresas a través de agentes de codificación de inteligencia artificial, y ataques automatizados mediante IA contra organizaciones de divulgación de vulnerabilidades.

Fuente: Help Net Security Publicado: 04/10/2026 · 08:00 UTC
Ciberseguridad ShinyHunters Suspect Rey Reportedly Detained in Jordan, Helping FBI Identify Group Members
Imagen: The Hacker News
Ciberseguridad

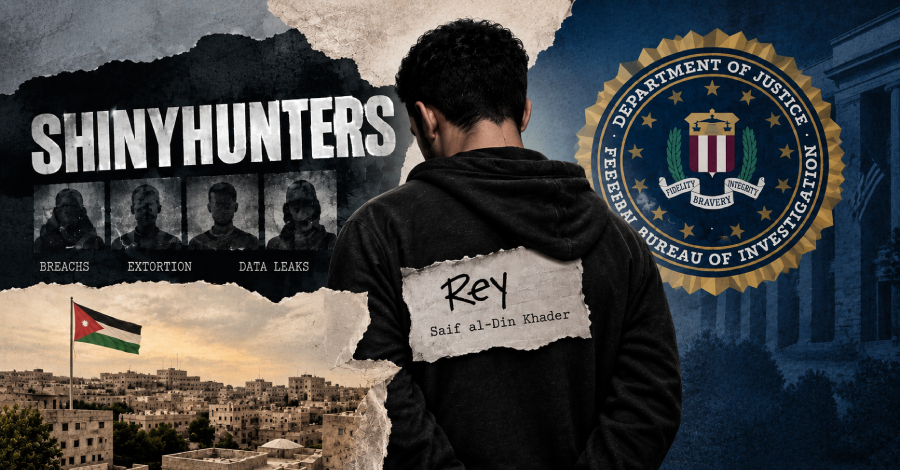
ShinyHunters Suspect Rey Reportedly Detained in Jordan, Helping FBI Identify Group Members

Una persona señalada como integrante de la red de extorsión digital ShinyHunters, conocida en la red bajo el alias de Rey y cuyo nombre legal es Saif al-Din Khader, habría sido detenida por las autoridades en territorio jordano. Según la información disponible, esta persona colabora junto al Buró Federal de Investigaciones y otros cuerpos de seguridad con el propósito de facilitar la identificación de los demás integrantes de la organización delictiva. Previamente, esta misma persona había sido identificada por un periodista especializado en seguridad como uno de los administradores de una coalición vinculada a múltiples agrupaciones de piratería informática, además de haber administrado un sitio de filtraciones de datos y otra plataforma de foros conocida.

Fuente: The Hacker News Publicado: 04/10/2026 · 07:22 UTC
Phishing China-Aligned TA419 Targets U.S. AI Policy Experts With Microsoft AitM Phishing
Imagen: The Hacker News
Phishing

China-Aligned TA419 Targets U.S. AI Policy Experts With Microsoft AitM Phishing

Un grupo de ciberespionaje vinculado a China, identificado como TA419 y enfocado en labores de espionaje, ha llevado a cabo campañas de suplantación de identidad para robar credenciales. Los objetivos principales son especialistas en inteligencia artificial pertenecientes a universidades, centros de análisis y entidades del sector legal en Estados Unidos. Estas acciones estarían alineadas con metas de inteligencia del gobierno chino para conocer más sobre las normativas y políticas de IA estadounidenses en un contexto de alta competencia estratégica y controles comerciales.

Fuente: The Hacker News Publicado: 04/10/2026 · 07:20 UTC