
Seminario web: Cómo las aplicaciones OAuth maliciosas pueden provocar violaciones de seguridad en Google Workspace
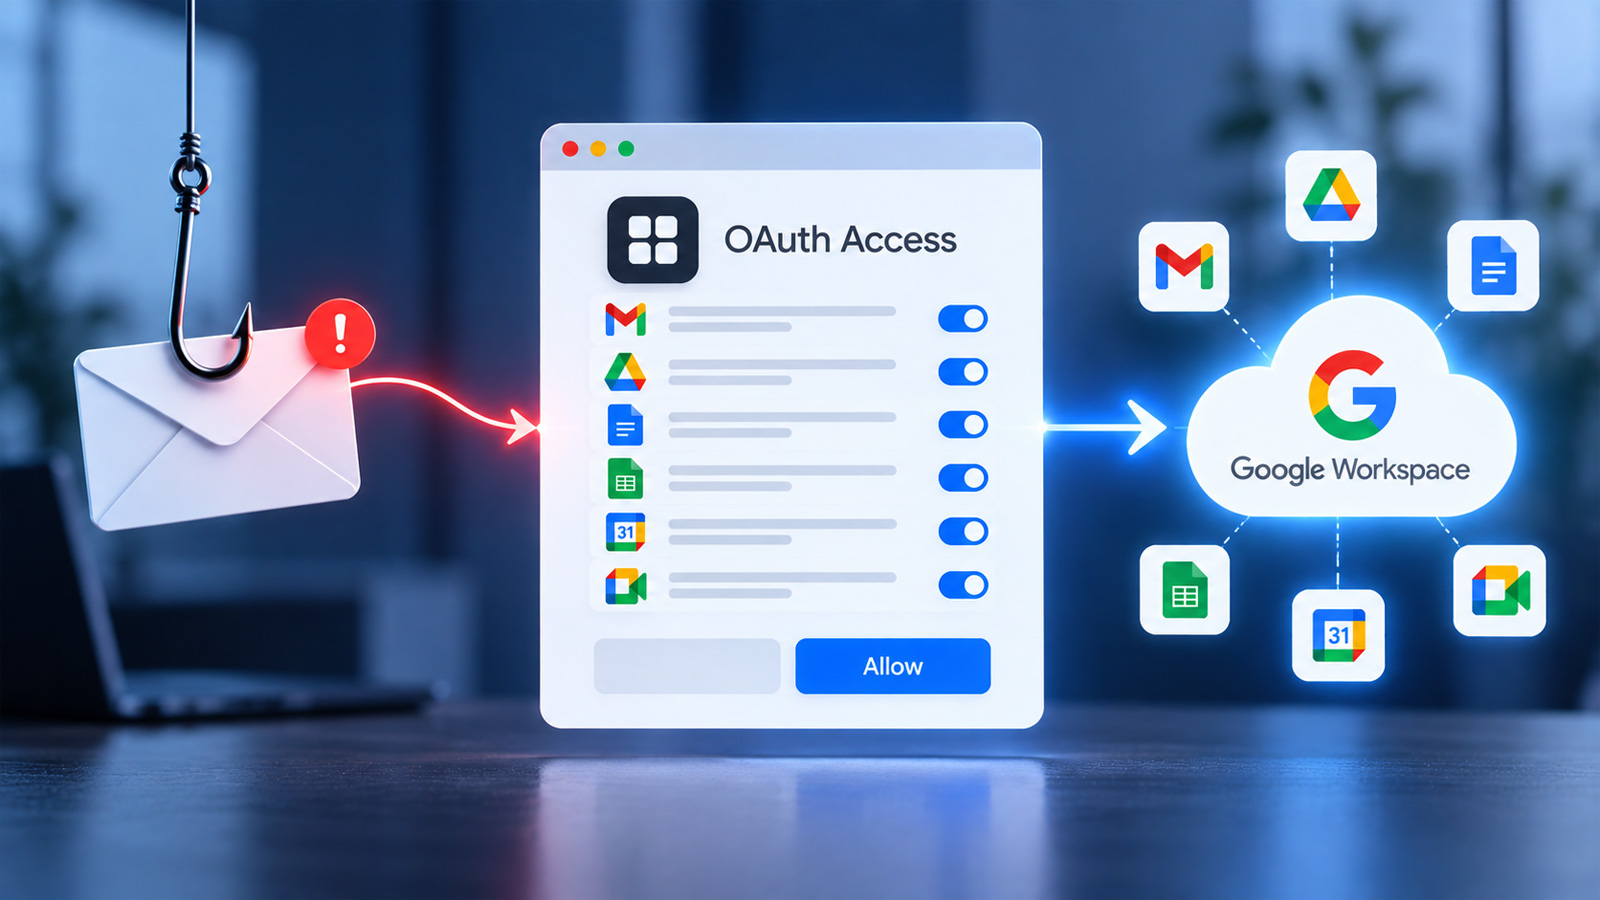
Para vulnerar entornos de Google Workspace y acceder a los datos de una empresa, los agresores no requieren obligatoriamente robar credenciales ni aprovechar fallos en el software. Con el propósito de analizar esta problemática, se anuncia un seminario web en directo organizado por BleepingComputer junto con Material Security, el cual contará con la participación de expertos en seguridad para estudiar dos incidentes específicos donde se utilizaron aplicaciones OAuth maliciosas combinadas con técnicas de ingeniería social.
El funcionamiento de OAuth permite que los usuarios otorguen a las aplicaciones acceso a servicios y datos dentro de Google Workspace sin la necesidad de revelar sus contraseñas. Sin embargo, los atacantes logran manipular a las personas para que estas autoricen el acceso a herramientas maliciosas, consiguiendo así la entrada a información confidencial según los permisos aprobados, lo que demuestra la necesidad de que las organizaciones supervisen qué programas de terceros disponen de privilegios en su entorno.
Durante este evento virtual, los ponentes analizarán cómo se desarrollaron los ataques mencionados, las vulnerabilidades que facilitaron su éxito y las decisiones tomadas por las compañías en las primeras horas críticas del incidente. Asimismo, los asistentes conocerán cuáles son los controles de seguridad más útiles para empresas en crecimiento y recibirán recomendaciones prácticas sobre mejoras que se pueden aplicar rápidamente según su esfuerzo e impacto.
Resumen generado con IA (Gemini) a partir del artículo original. No es una cita textual — consultá la fuente para el texto exacto.