
Unos ciberespías iraníes utilizaron resultados falsos de resonancias magnéticas para hackear a un «enemigo del régimen»
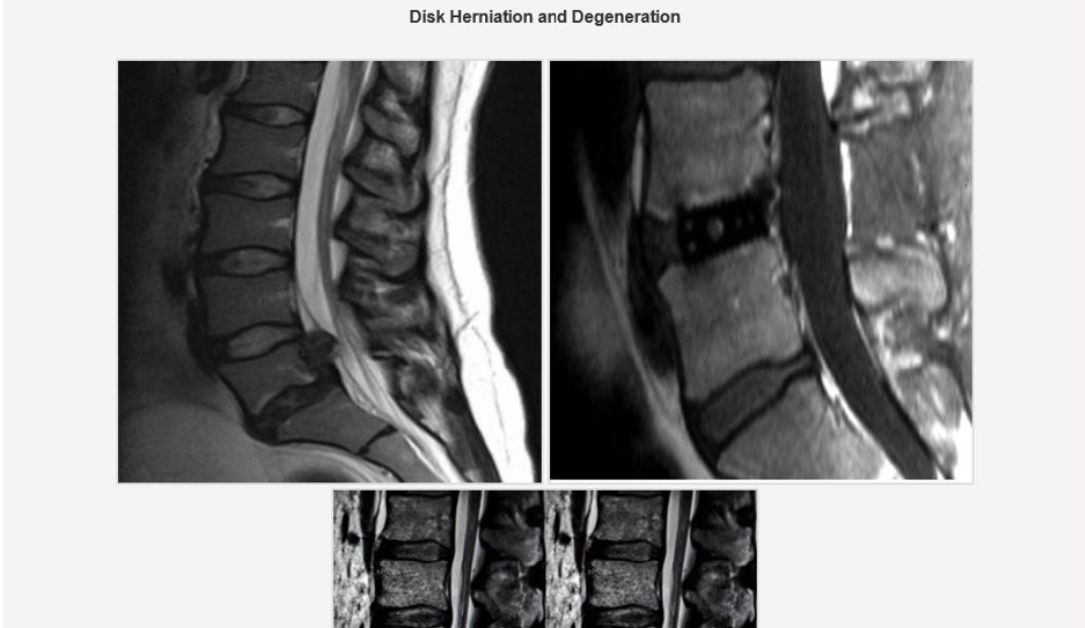
Organismos de seguridad de Gran Bretaña, Estados Unidos y los Países Bajos emitieron una alerta conjunta sobre una herramienta de programas espía empleada por piratas informáticos patrocinados por el Estado iraní. El objetivo de estas operaciones es apuntar contra personas consideradas una amenaza para el régimen, tales como disidentes, activistas y periodistas, a quienes en algunos casos se ha intentado secuestrar o asesinar.
Para infectar los dispositivos de las víctimas, los atacantes realizan campañas previas de ingeniería social mediante plataformas de mensajería para ganarse su confianza. Como señuelos envían archivos maliciosos disfrazados de productos legítimos o de documentos médicos, como un resultado falso de una resonancia magnética por una hernia discal.
El software malicioso, denominado CHOSEN BRICK, opera en sistemas Windows, es capaz de sobrevivir a los reinicios de los equipos y oculta su presencia añadiendo exclusiones en el antivirus de Microsoft. Una vez instalado, permite recopilar información personal como contactos, correos electrónicos, mensajes de redes sociales, capturas de pantalla y el uso del micrófono, empleando servicios como Telegram para el control y la exfiltración de datos.
Resumen generado con IA (Gemini) a partir del artículo original. No es una cita textual — consultá la fuente para el texto exacto.