
Se están produciendo intentos activos de explotación dirigidos a eludir la autenticación JWT de WSO2 API Manager mediante tokens de administrador falsificados
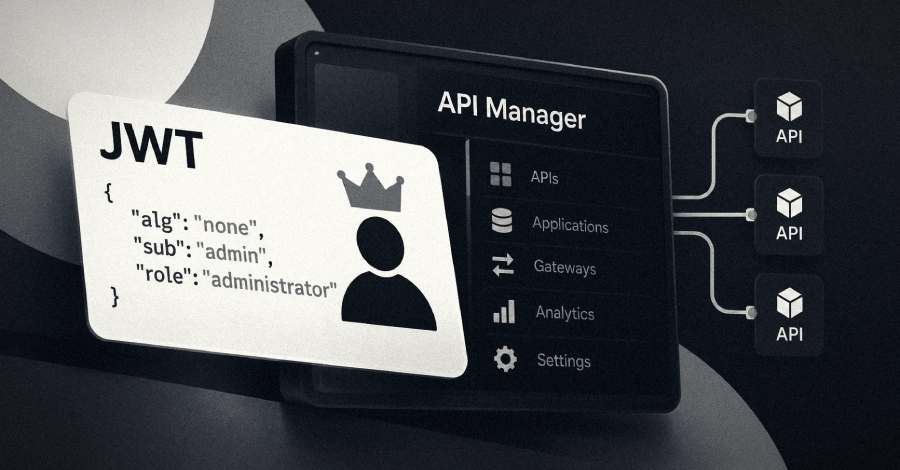
Una vulnerabilidad crítica de seguridad presente en WSO2 API Manager está siendo objeto de ataques activos en entornos reales, de acuerdo con los hallazgos dados a conocer por watchTowr. Este fallo, al que se le ha asignado un identificador y una puntuación de gravedad muy alta, consiste en una verificación inadecuada de firmas criptográficas que puede derivar en la toma de control de cuentas. El hallazgo y reporte de esta debilidad fue acreditado al equipo Hacktron.
La vulnerabilidad permite eludir la autenticación basada en JWT cuando un token es firmado mediante un algoritmo que no cuenta con soporte, facilitando así accesos no autorizados. Un aviso publicado por el fabricante señaló que esto puede comprometer cuentas administrativas y llevar a una toma total de cuentas. El problema impacta a diversas versiones de productos como WSO2 API Control Plane, API Manager, Traffic Manager y Universal Gateway.
Los ataques observados utilizan tokens JWT falsificados que incorporan privilegios de administrador, detectados por la red de honeypots de watchTowr. Según los especialistas, esto permitiría a los atacantes acceder a puntos finales de backends de API junto con sus credenciales y secretos, además de aprovechar la naturaleza del servicio para interceptar datos en tránsito y moverse hacia sistemas internos. Ante este escenario de explotación activa, se recomienda a los usuarios aplicar los parches y actualizaciones disponibles lo antes posible.