
Los atacantes aprovechan una vulnerabilidad en la función de captura de clientes potenciales de WooCommerce Wholesale para instalar shells web PHP
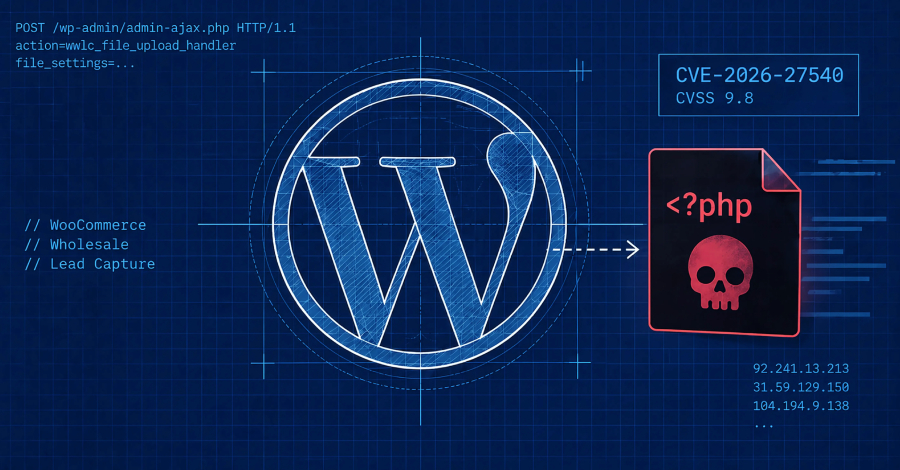
Piratas informáticos están aprovechando un fallo grave de seguridad en WooCommerce Wholesale Lead Capture, un complemento prémium de WordPress. Esta vulnerabilidad permite a atacantes sin autenticación cargar archivos no autorizados, como puertas traseras en PHP, y lograr la ejecución remota de código en los servidores afectados debido a la falta de validación de tipos de archivos en una acción de AJAX.
Los atacantes envían peticiones manipuladas con parámetros falsificados para colocar una interfaz maliciosa en formato PHP que facilita la escritura de nuevos archivos dañinos en el sitio comprometido. Ante esta situación, los propietarios de sitios de WordPress deben buscar archivos con extensión PHP inesperados o de reciente creación, especialmente dentro de la carpeta de subidas, y revisar si existen solicitudes sospechosas asociadas a la acción vulnerable.
Por otro lado, se han detallado dos fallos críticos adicionales que afectan a otro complemento de WordPress llamado The Events Calendar. Estas vulnerabilidades también permiten la ejecución remota de código sin necesidad de autenticación a través de distintas cadenas que se originan en el proceso de renderizado de widgets del complemento, pudiendo desencadenar la toma total del sitio, el robo de información confidencial y la implementación de programas maliciosos.