
Claude Opus 5 ayudó a los investigadores a hacerse con el control de las cuentas del personal de OpenAI mediante una cadena de vulnerabilidades
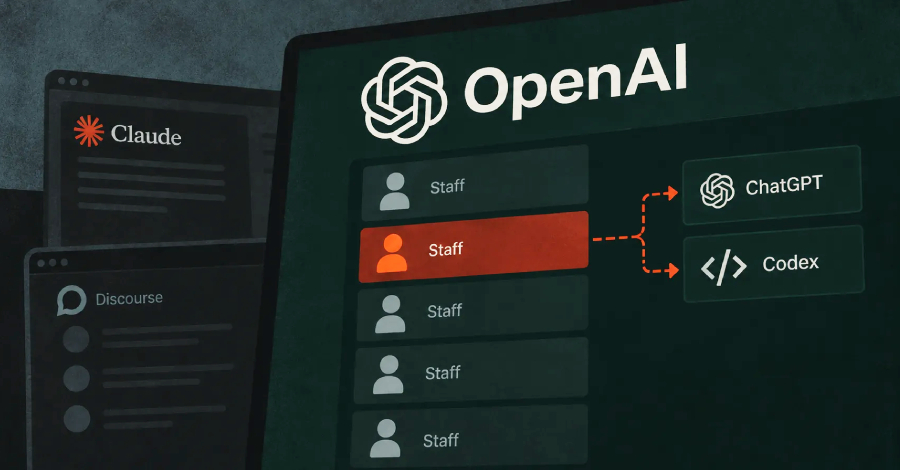
Tres investigadores de la firma de seguridad Hacktron utilizaron el modelo Claude Opus 5 de Anthropic para encadenar dos fallas y apoderarse de cuentas de ChatGPT y Codex de empleados de OpenAI, logrando además acceso a un repositorio interno de código. El ataque simulado comenzó con un error en el foro público de ayuda de OpenAI y continuó mediante una debilidad en el sistema de inicio de sesión de la propia compañía. Tras el reporte, OpenAI solucionó el problema y entregó una recompensa económica al equipo por el hallazgo relacionado con sus sistemas.
La vulnerabilidad inicial se originó en una falla del software que procesaba imágenes en el foro, permitiendo corromper la memoria del servidor. Mediante el uso de inteligencia artificial, los investigadores lograron superar defensas de memoria y convertir el fallo en ejecución de código. El problema principal radicaba en que el foro utilizaba el mismo sistema de inicio de sesión único que el personal empleaba en otros servicios, lo que facilitó que el control del servidor del foro permitiera tomar el control de las cuentas corporativas de los empleados sin que las víctimas tuvieran que intervenir.
El uso de la inteligencia artificial fue clave para automatizar y agilizar la creación del exploit, reduciendo significativamente el tiempo necesario para lograr el acceso. Aunque la investigación formaba parte de un proyecto más amplio que afectaba a otros productos y plataformas tecnológicas, no existen indicios de que esta vulnerabilidad haya sido utilizada en ataques reales fuera de este ejercicio controlado.