
CrowdSec afirma que el ataque a TanStack a través de npm provocó la copia de 170 repositorios privados de GitHub
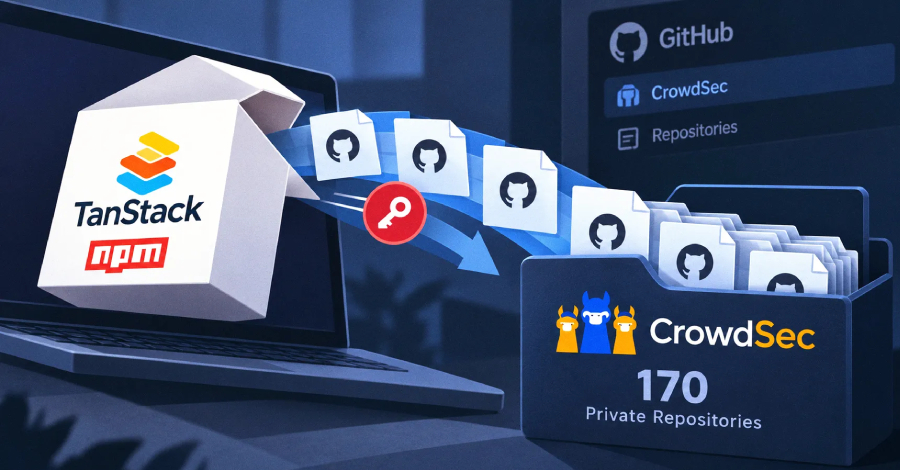
Una empresa de seguridad francesa informó que un atacante empleó las credenciales de un exempleado para sustraer cerca de ciento setenta de sus repositorios privados de GitHub. El extrabajador aún conservaba permisos activos en dicha plataforma, y su ordenador personal resultó afectado en un incidente de cadena de suministro que comprometió a unos paquetes de desarrollo específicos. El material extraído comprendía código fuente de la compañía junto con direcciones de correo electrónico de usuarios y datos correspondientes a inversores.
La firma aclaró que el perfil del extrabajador únicamente se utilizó para duplicar los archivos, sin registrarse alteraciones en el código ni ingresos a las bases de datos o sistemas principales de la organización. El acceso ilícito se llevó a cabo mediante un token de autenticación que posteriormente dejó de existir y no dejó registros visibles en las revisiones iniciales. Otras entidades corporativas también resultaron impactadas por este mismo problema de suministro, registrando incidentes en dispositivos de su personal.
El archivo sustraído contenía elementos como la consola web, modelos de ciencia de datos, scripts y los parámetros numéricos de un algoritmo de consenso, los cuales no eran públicos previamente. Asimismo, el archivo incluía datos de inversores recopilados en un sistema antiguo y correos electrónicos de usuarios que la compañía planea contactar. La organización afectada procedió a rotar las credenciales expuestas e implementó la ejecución obligatoria de software de protección en los equipos de los empleados.