
La vulnerabilidad «Comment2Shell» de WordPress puede convertir un ataque XSS en un comentario anónimo en un ataque RCE a través de la sesión de administrador
También cubierto por: Segu-Info
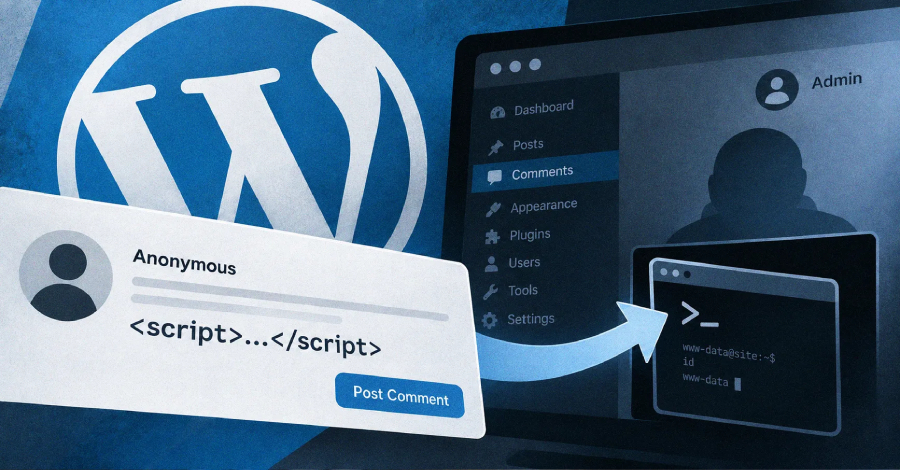
Una nueva vulnerabilidad en el núcleo de WordPress permitía a un visitante anónimo dejar un comentario que insertaba un script oculto en la página. Si posteriormente un administrador que hubiera iniciado sesión abría esa página, el script podía ejecutar código en el servidor del sitio. WordPress corrigió la vulnerabilidad, identificada como CVE-2026-93485 y denominada «Comment2Shell», el 17 de septiembre en la versión 7.1.1, y recomendó a los propietarios de los sitios web que actualizaran inmediatamente. Hay…