
Unos hackers chinos aprovechan una cadena de vulnerabilidades «zero-day» de Chrome y Windows para distribuir el malware CLEANGULP
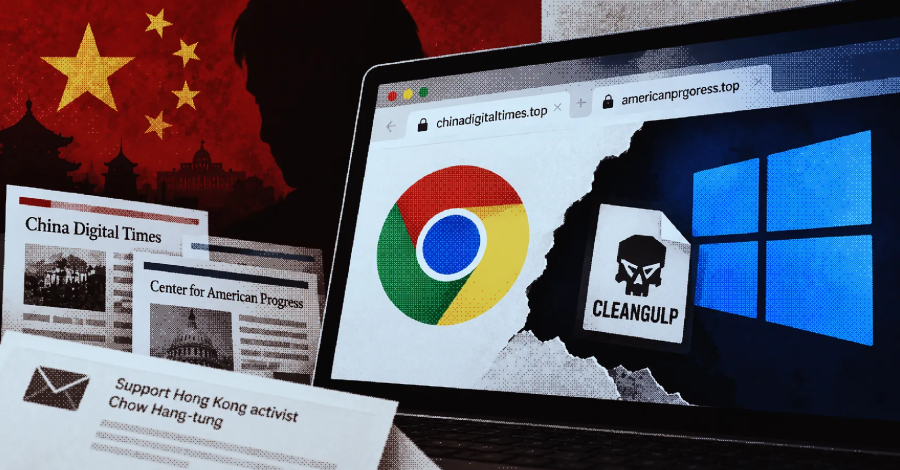
Se ha observado que un actor malicioso chino, cuyo nombre en clave es UTA0565, está aprovechando la cadena de vulnerabilidades de Google Chrome y Microsoft Windows, recientemente revelada, como vulnerabilidades de día cero a través de sitios web falsos. Los ataques, detectados los días 3 y 4 de septiembre de 2026, consistían en encadenar dos vulnerabilidades de Chrome (CVE-2026-85046, CVE-2026-87491) y otra que afectaba a la llamada a procedimiento local avanzada de Windows (CVE-2026-85880) para burlar…