
Una vulnerabilidad crítica en ImageResponse de Next.js puede dar lugar a la ejecución de código en el servidor a través de una entrada SVG manipulada
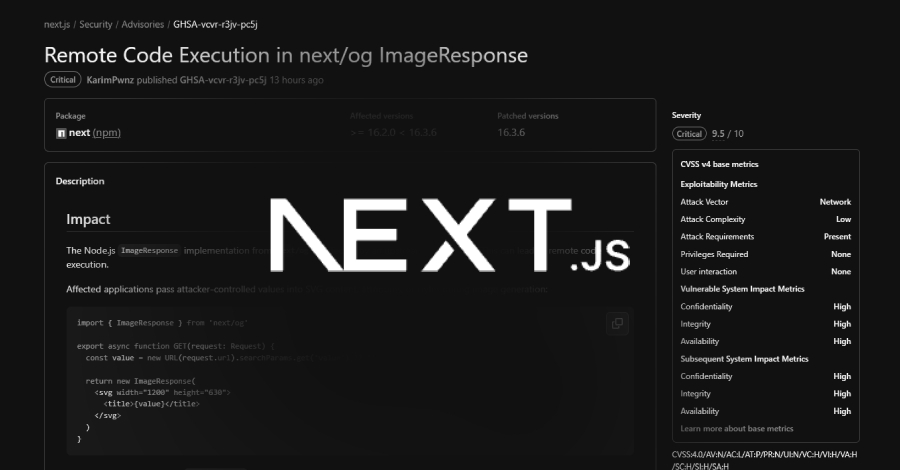
Vercel informó sobre un fallo de seguridad crítico en Next.js que podría permitir a atacantes ejecutar código en un servidor mediante ImageResponse, la herramienta encargada de crear imágenes de vista previa social. El problema se presenta cuando una aplicación incluye valores manipulados por atacantes, como información extraída de la URL de la solicitud, dentro de la imagen generada.
La vulnerabilidad afecta a las versiones de Next.js comprendidas en un rango específico cuando ImageResponse opera en el entorno de ejecución de Node.js, mientras que la versión Edge y la versión previa de Next.js no resultan impactadas. La debilidad se origina en Satori, una biblioteca de Vercel utilizada por ImageResponse para transformar el diseño visual en código SVG antes de obtener la imagen final en PNG, debido a que ciertos valores se introducían en el contenido, los atributos o los estilos del SVG sin el escape adecuado.
Para solucionar este inconveniente, Vercel lanzó una versión actualizada de Next.js, siendo la recomendación principal realizar la instalación de dicha actualización. Como alternativa temporal en caso de no poder actualizar de inmediato, el aviso aconseja evitar que datos controlados por usuarios externos ingresen en los elementos de SVG que procesa ImageResponse.