
Se ha publicado un exploit para una vulnerabilidad sin parchear en Ubuntu Linux que permite escapar de un contenedor con privilegios de root del host
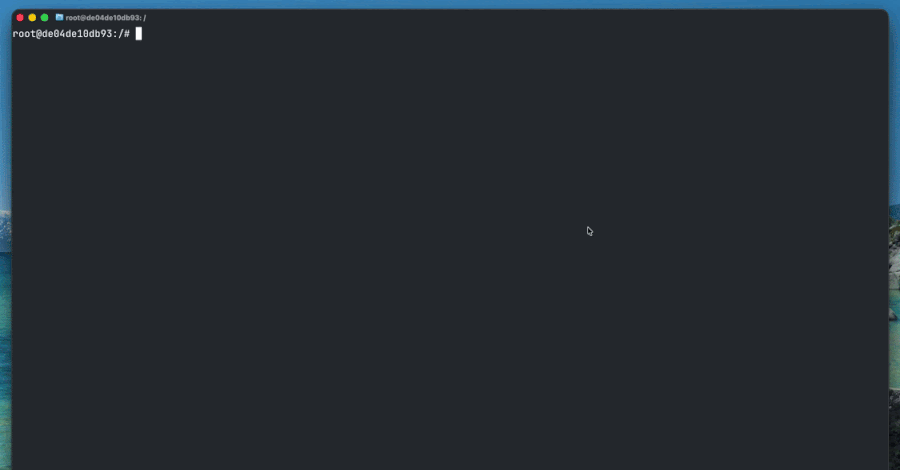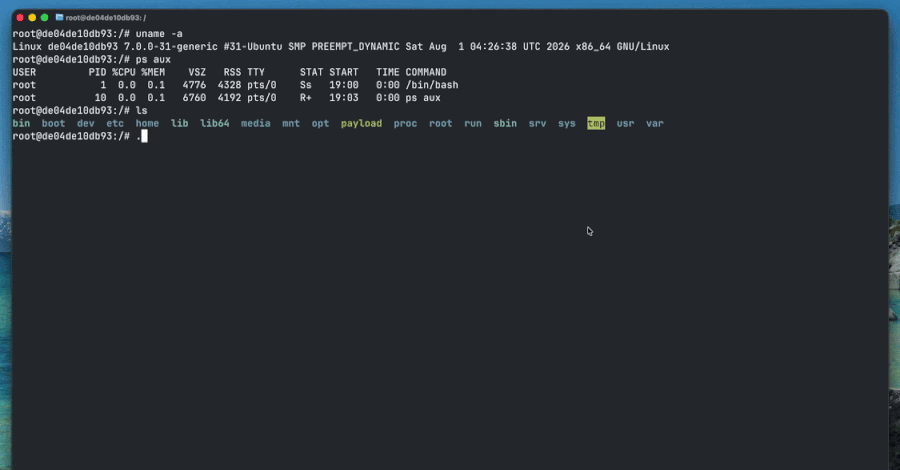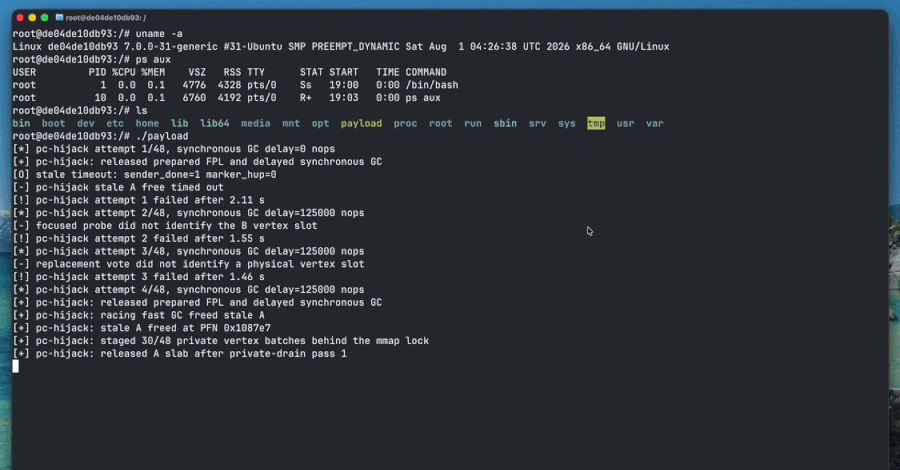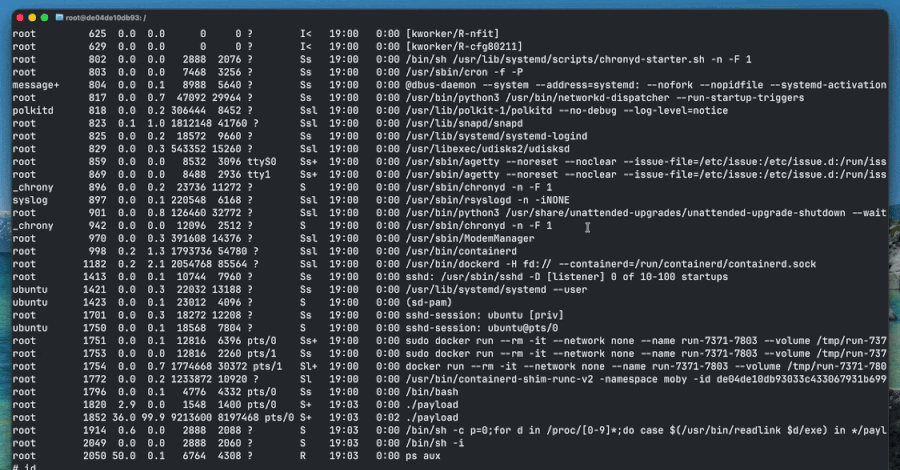
La firma de seguridad DepthFirst publicó una investigación sobre un fallo de tipo use-after-free en el subsistema de sockets AF_UNIX del núcleo de Linux, registrado con el identificador CVE-2026-80521 y una puntuación CVSS de 7.8. Esta debilidad permite escapar de un contenedor para obtener privilegios de root en el sistema operativo anfitrión. Aunque el parche correspondiente fue solucionado en la rama principal y en una rama estable, Ubuntu aún no ha distribuido la actualización para varias de sus versiones, y la propia firma ya ha publicado código de explotación enfocado en Ubuntu 26.04.
El problema radica en el recolector de basura del núcleo encargado de limpiar los descriptores de archivos que se transmiten entre procesos a través de mensajes SCM_RIGHTS. Debido a una condición de carrera, el recolector puede liberar de forma errónea una parte de un grupo de sockets vinculados, permitiendo que un ciclo posterior acceda a memoria liberada. Dado que los contenedores en Docker y Kubernetes permiten por defecto la comunicación local mediante estos sockets a través de llamadas ordinarias al sistema, el fallo es accesible desde el interior del contenedor y logra evadir las restricciones de aislamiento de espacios de nombres, límites de cgroup y filtros seccomp.
El error afecta a versiones específicas del núcleo a partir de la introducción del código vulnerable, abarcando paquetes en distintas versiones de Ubuntu, incluidas cargas de trabajo en servicios en la nube. Hasta el momento no existen informes confirmados de ataques reales ni la vulnerabilidad figura en el catálogo de vulnerabilidades explotadas conocidas. Como medida temporal ante la falta de parches oficiales por parte de la distribución, se aconseja trasladar las cargas de trabajo que no sean de confianza a entornos de aislamiento mediante microVMs, tales como Firecracker o Kata Containers.