
El dominio provisional utilizado en la documentación de desarrollo ahora se utiliza para lanzar ataques de tipo «ClickFix»
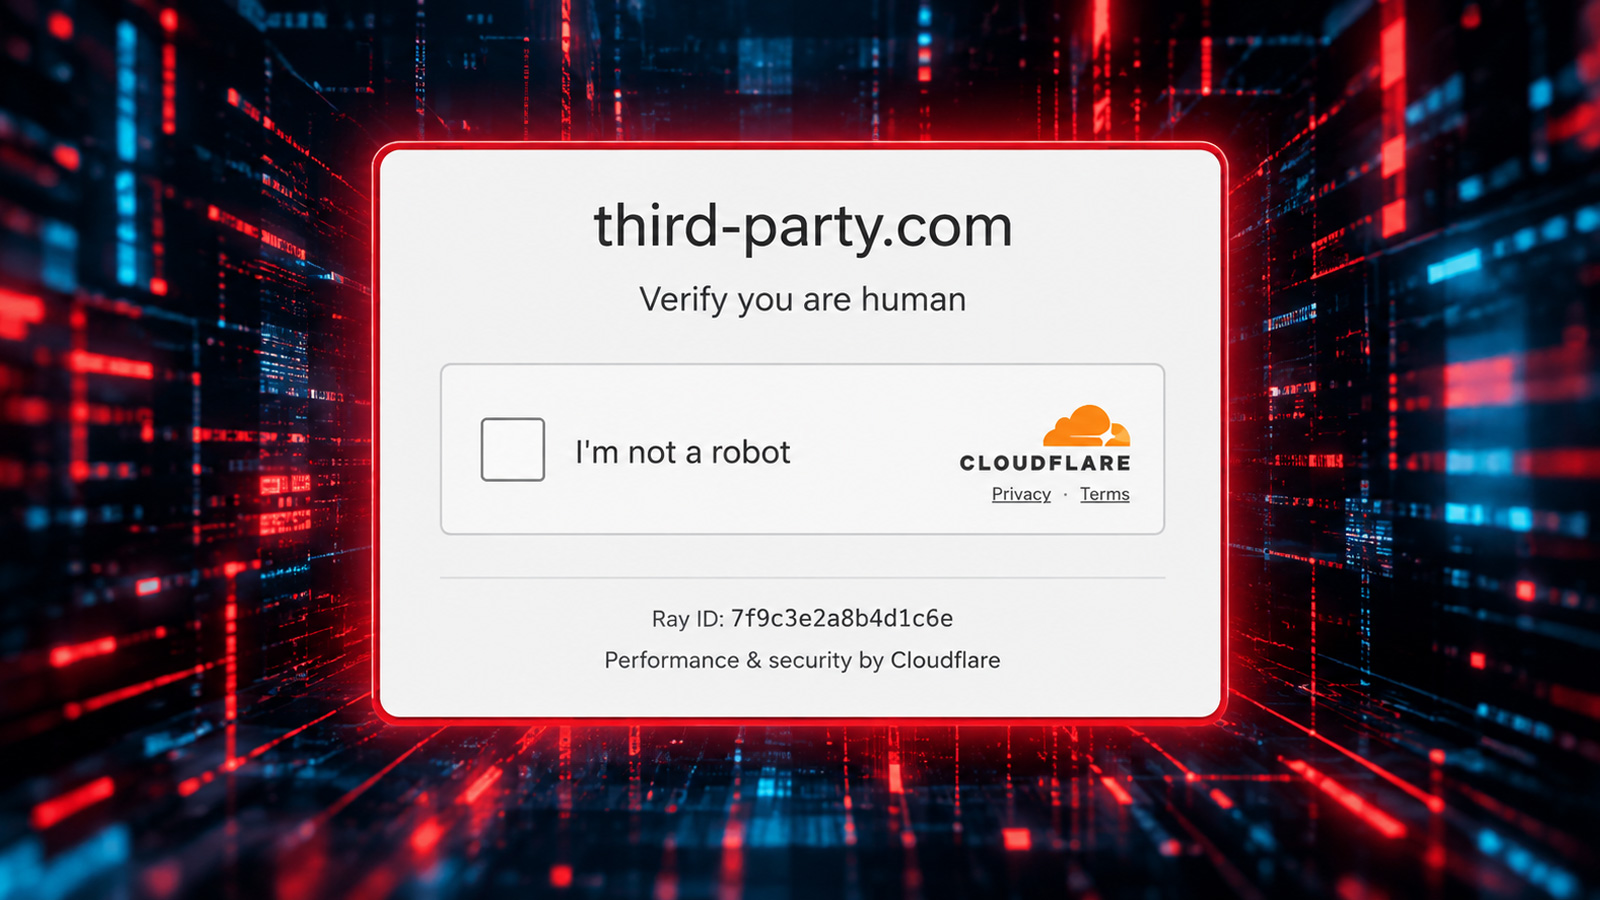
El dominio "third-party.com", empleado habitualmente como dirección provisional en ejemplos de código y guías técnicas, se está utilizando para alojar una página fraudulenta que simula una verificación de seguridad. Esta dirección web, a diferencia de otras gestionadas por la IANA que están protegidas exclusivamente para documentación, es un dominio registrado convencional cuyo control actual representa un riesgo de seguridad.
La estafa emplea una técnica conocida como ClickFix, mediante la cual se muestra un falso control de Cloudflare que engaña a los usuarios de Windows para que ejecuten comandos maliciosos en su portapapeles. El procedimiento consiste en hacer clic en una supuesta verificación humana, lo que copia automáticamente código dañino en el sistema para que luego el usuario lo pegue y ejecute de forma manual. Aunque la infraestructura de descarga asociada a esta campaña ha presentado fallos en su resolución durante las pruebas, el ataque está dirigido exclusivamente a entornos de Windows, mostrando avisos de incompatibilidad a quienes visiten la página desde otros sistemas operativos.
El peligro radica en que durante años diversos proyectos públicos, especificaciones técnicas y repositorios de código han utilizado dicho dominio como ejemplo genérico para llamadas de red o marcos incrustados. Si los desarrolladores han copiado literalmente estas referencias en sus propias aplicaciones o herramientas, podrían hacer que un navegador o software automatizado establezca conexión con la página maliciosa. A pesar de que el dominio fue registrado originalmente en la década de los noventa y no hay indicios de que su creación inicial tuviera fines delictivos, la falta de restricciones similares a las de dominios reservados permite que actualmente esté operativo y pueda ser empleado en futuras campañas maliciosas.