
Cloudflare corrige una vulnerabilidad que permitía a un contenedor leer los datos residuales en el disco de otro cliente
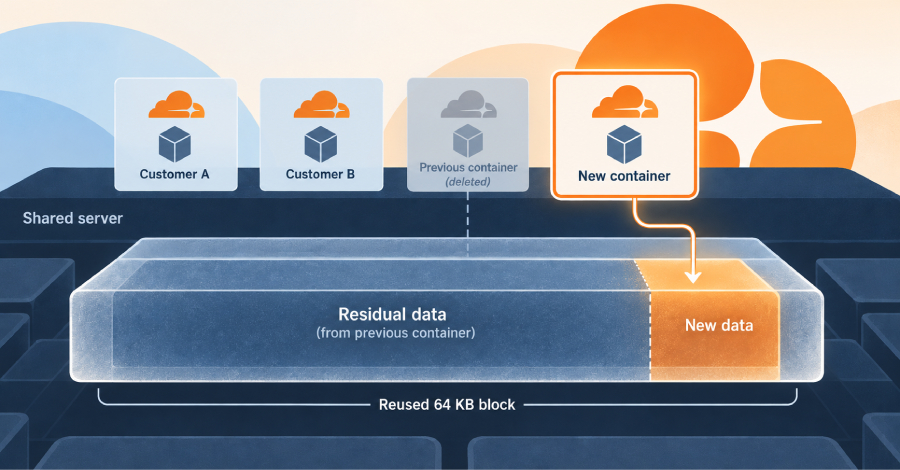
Un fallo en Cloudflare Containers permitía a los clientes de pago visualizar información residual dejada por otros usuarios en servidores compartidos. De acuerdo con la compañía y los investigadores, los datos provenían de espacios de almacenamiento previamente liberados y no de cargas de trabajo activas, sin que los atacantes tuvieran la posibilidad de seleccionar de quién obtenían la información. Cloudflare indicó que el problema ya fue solucionado en su plataforma y que los usuarios no necesitan realizar ninguna acción.
El fallo se originaba en la configuración de los discos compartidos mediante una función de Linux que utiliza bloques de almacenamiento, los cuales no se borraban antes de ser reasignados a nuevos contenedores. Los investigadores demostraron que al escribir una pequeña cantidad de datos en un bloque reutilizado, el resto de este conservaba la información del propietario anterior. Entre los materiales recuperados se encontraban estructuras de directorios, bases de datos y archivos de credenciales, aunque los analistas confirmaron que mantuvieron la privacidad de la información y la eliminaron de forma segura tras reportarla.
Para solucionar el problema, Cloudflare restableció el borrado de los bloques recién asignados y posteriormente retiró todos los discos de contenedores en ejecución, además de limpiar las memorias caché mediante el reinicio de los servidores. Tras revisar sus registros con firmas de detección basadas en el ataque, la empresa no encontró evidencias de que terceros malintencionados hayan aprovechado este método. Por su parte, los investigadores señalaron que este hallazgo representa otra de sus publicaciones recientes sobre escapes de entornos seguros en diferentes plataformas tecnológicas.