
Los atacantes se hacen con el control de los registros .gh, .sl y .as para obtener certificados para dominios de Google
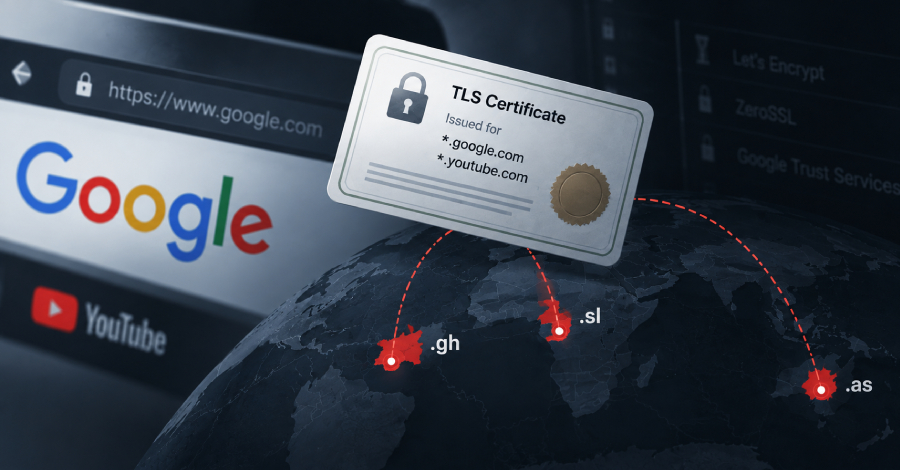
Unos atacantes lograron vulnerar tres dominios de nivel superior geográfico para conseguir certificados HTTPS no autorizados correspondientes a varios servicios de Google. Aunque los sistemas propios de la empresa no sufrieron intrusiones, los dominios finalizados en las extensiones afectadas quedaron expuestos a posibles suplantaciones de identidad y a la lectura de datos privados transmitidos mediante conexiones cifradas.
Para mitigar el riesgo, Google empleó el sistema de bloqueo rápido de Chrome con el fin de invalidar los certificados apócrifos y colaboró con las autoridades de certificación emisoras para revocar dichos documentos. Registros públicos de transparencia permitieron identificar al menos una docena de certificados emitidos para nombres de Google y YouTube bajo las extensiones comprometidas, los cuales ya figuran como revocados.
Como medida de prevención y defensa para los propietarios de sitios web, se recomienda vigilar constantemente los registros de transparencia en busca de emisiones no solicitadas y publicar registros DNS estrictos que especifiquen qué entidades están autorizadas para emitir certificados. Asimismo, los administradores pueden reportar cualquier documento sospechoso directamente a la autoridad emisora correspondiente para su pronta investigación y anulación.