
Una vulnerabilidad sin parchear en el Wi-Fi de Broadcom permite a los atacantes que se encuentren dentro del alcance ejecutar código con privilegios de root en los routers
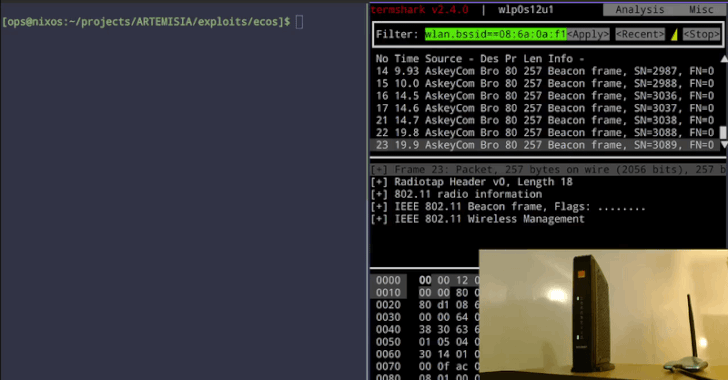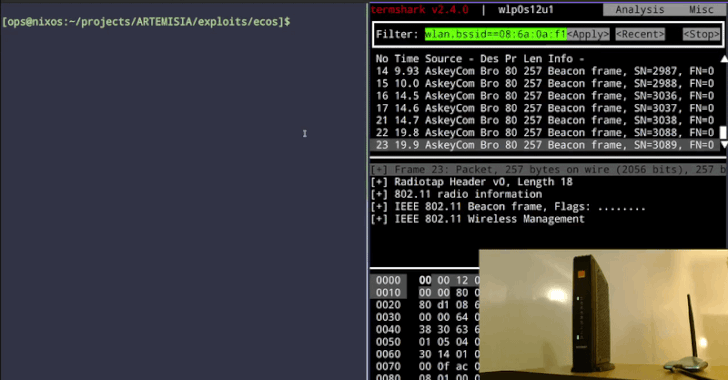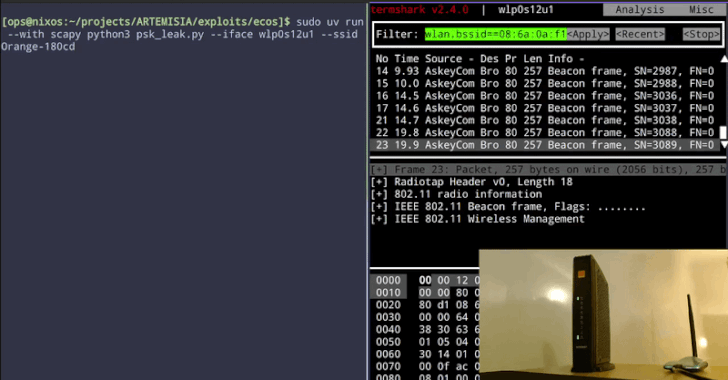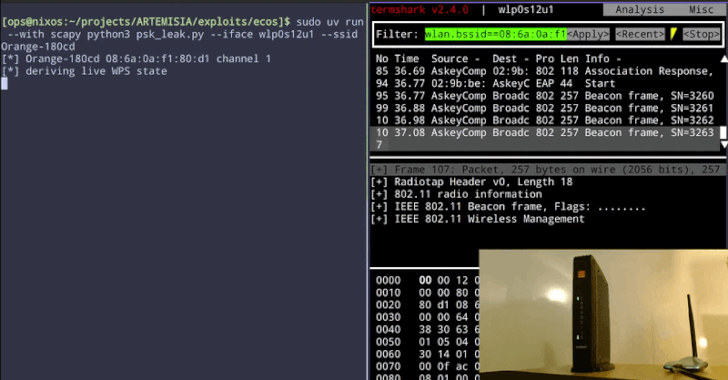
Un investigador de seguridad reveló una vulnerabilidad en el software de configuración Wi-Fi de Broadcom que permite a un atacante dentro del alcance de radio ejecutar código como root en enrutadores basados en dicho fabricante, sin requerir contraseña ni proceso de emparejamiento. El fallo reside en el manejo que hace Broadcom de los mensajes fragmentados de Wi-Fi Protected Setup (WPS), lo que posibilita corromper la memoria del dispositivo mediante mensajes manipulados y extraer datos o ejecutar código propio a distancia.
El problema afecta a millones de equipos en todo el mundo de diversas marcas debido a que el código vulnerable se encuentra integrado en enrutadores y puntos de acceso de numerosos proveedores. Los chips afectados se dividen en modelos antiguos basados en eCos, calificados como un fallo permanente sin solución posible, y modelos más nuevos basados en Linux, los cuales podrían corregirse si los fabricantes cambian su software Wi-Fi.
Actualmente no existe un parche para instalar ni se ha asignado un identificador CVE a la vulnerabilidad, ya que Broadcom no emitió un registro público y cerró un intento de solución incompleta en el pasado recomendando cambiar a otro software, mientras que las autoridades de coordinación cerraron el caso al no contar con la autorización del fabricante. Ante la falta de soluciones oficiales, el investigador facilitó reglas de YARA y un script para identificar equipos potencialmente vulnerables, señalando que en el caso de los dispositivos que no recibirán actualizaciones, la única opción práctica es el reemplazo.
El artículo original no aporta más detalle sobre la información técnica complementaria del funcionamiento interno de los scripts o los resultados exactos de las pruebas en todos los fabricantes mencionados de forma individual.