
Nuevas vulnerabilidades de QPACK pueden provocar el bloqueo de servidores HTTP/3 y generar una amplificación de memoria de hasta 4.000 veces
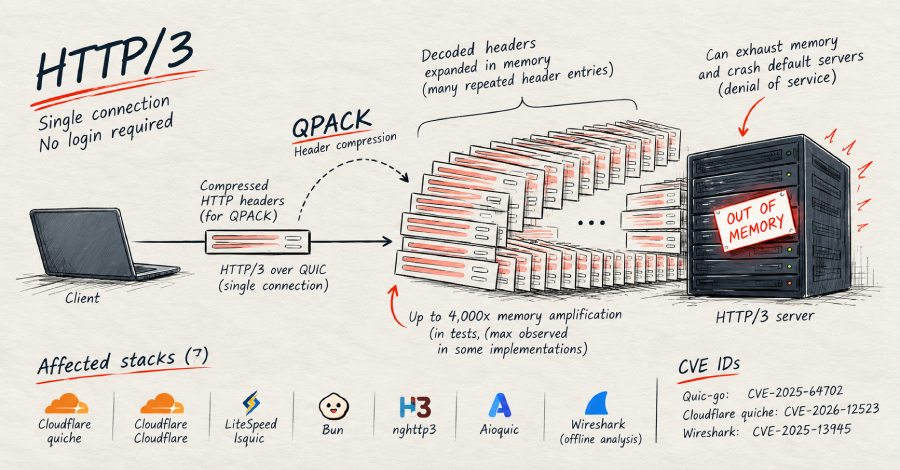
Una firma de seguridad informática reveló la existencia de vulnerabilidades que permiten a un atacante remoto sin autenticación colapsar diversos servidores web HTTP/3 utilizando únicamente una conexión. El problema surge al enviar un grupo reducido de cabeceras comprimidas que, al ser procesadas, se expanden excesivamente en la memoria del servidor.
Estas fallas se originan en QPACK, el sistema de compresión de cabeceras de HTTP/3, debido a que las implementaciones afectadas no limitan correctamente el tamaño de las cabeceras una vez descomprimidas o aplican el límite demasiado tarde. Como consecuencia, el servidor asigna recursos de memoria de forma desproporcionada, lo que provoca ataques de denegación de servicio sin que se hayan reportado robos de datos ni ejecución de código.
La empresa que descubrió el problema probó diez tecnologías diferentes y halló fallas en siete de ellas, afectando a librerías populares utilizadas en servidores y programas diversos. Aunque varias herramientas ya cuentan con correcciones disponibles, algunas plataformas permanecían sin parches al momento de la divulgación, por lo que se recomienda aplicar actualizaciones o medidas provisionales de mitigación.