
Una vulnerabilidad en OpenCode permite a servidores MCP maliciosos ejecutar código durante el inicio de sesión en Windows y WSL
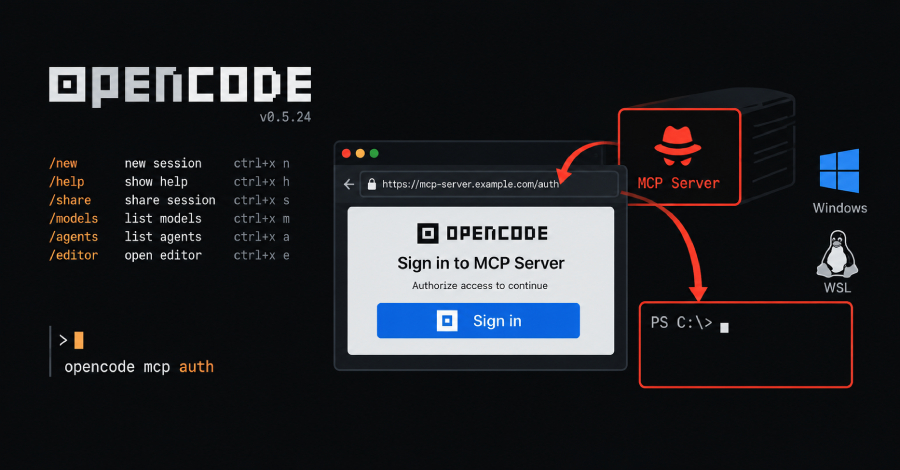
Un fallo en el agente de programación de inteligencia artificial OpenCode permitía que un servidor MCP malicioso o comprometido ejecutara código en las computadoras con Windows o WSL de los desarrolladores al momento de iniciar sesión. El problema radicaba en que el software utilizaba un servidor que proporcionaba una dirección web de autorización OAuth y, al pasar dicha dirección a un asistente para abrirla en el navegador en Windows y WSL, se construía un comando de PowerShell sin la debida desinfección, lo que posibilitaba la ejecución de comandos con los privilegios del propio usuario.
La compañía responsable del agente, Anomaly, solucionó el problema mediante una actualización y recomendó a los usuarios de Windows y WSL actualizar el software, verificar los servidores conectados y eliminar aquellos remotos que no estén verificados si no es posible actualizar de inmediato. La vulnerabilidad afecta específicamente a Windows y WSL, mientras que los sistemas macOS y Linux no resultan afectados, ya que en ellos el navegador se abre sin involucrar a un intérprete de comandos.
La empresa creadora no solicitó ningún identificador CVE ni publicó avisos de seguridad formales, distribuyendo la corrección como un cambio rutinario, por lo que los escáneres de vulnerabilidades no detectan las versiones anteriores que continúan en riesgo. A su vez, se indicó que no existen evidencias de que esta falla haya sido explotada en ataques reales y que el problema se mantiene independiente de otra brecha relacionada con la consola alojada de la misma herramienta.