
PHP2Shell: No login, no app code, no warning. What next?
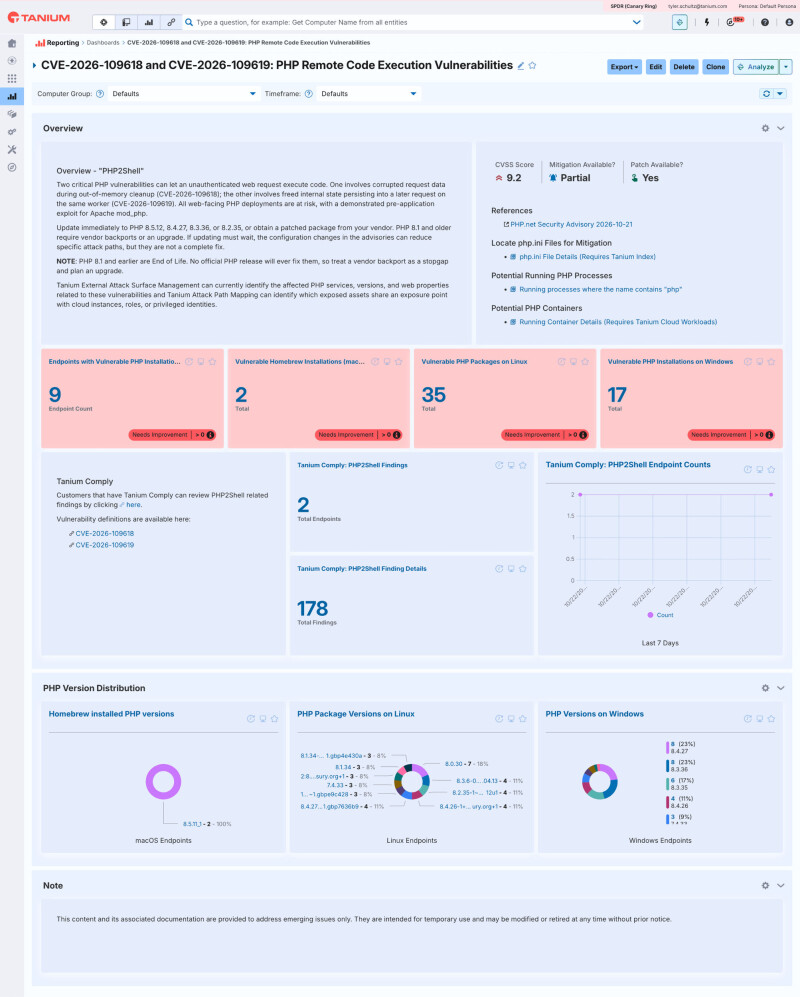
Se han revelado dos vulnerabilidades críticas en el núcleo de PHP, conocidas colectivamente como "PHP2Shell". Estas fallas permiten a atacantes sin autenticación ejecutar código en servidores mediante solicitudes web manipuladas, afectando a múltiples configuraciones de servidores y versiones anteriores. Aunque los detalles se filtraron antes de tiempo, los equipos de seguridad respondieron rápidamente publicando actualizaciones para solucionar el problema, y ya se han registrado indicios de ataques y sondeos en la red.
La dificultad para explotar estas fallas varía según la plataforma y la arquitectura de los sistemas, siendo más complejas en ciertas configuraciones predeterminadas, aunque los expertos advierten que las amenazas pueden evolucionar rápidamente. Los entornos expuestos a internet, especialmente aquellos con arquitecturas específicas o configuraciones de riesgo, enfrentan el mayor peligro. Por ello, se recomienda revisar registros en busca de actividad inusual y actualizar los sistemas a las versiones corregidas más recientes.
Localizar todas las instalaciones de PHP en una infraestructura puede resultar complicado debido a que a menudo se ocultan en paquetes del sistema operativo, copias agrupadas en Windows, contenedores o herramientas de desarrollo. Para mitigar estos riesgos, las organizaciones deben identificar cada instancia de PHP, priorizar la revisión de los servidores con exposición directa a internet y aplicar los parches correspondientes, además de considerar medidas de aislamiento o reglas de mitigación si la actualización inmediata no es posible.
El artículo original no aporta más detalle sobre el estado de la infraestructura afectada ni sobre los desarrolladores específicos detrás de la creación de las herramientas de prueba mencionadas.