
Explotación efectiva de PHP2Shell confirmada (de nuevo, ahora por KEV)
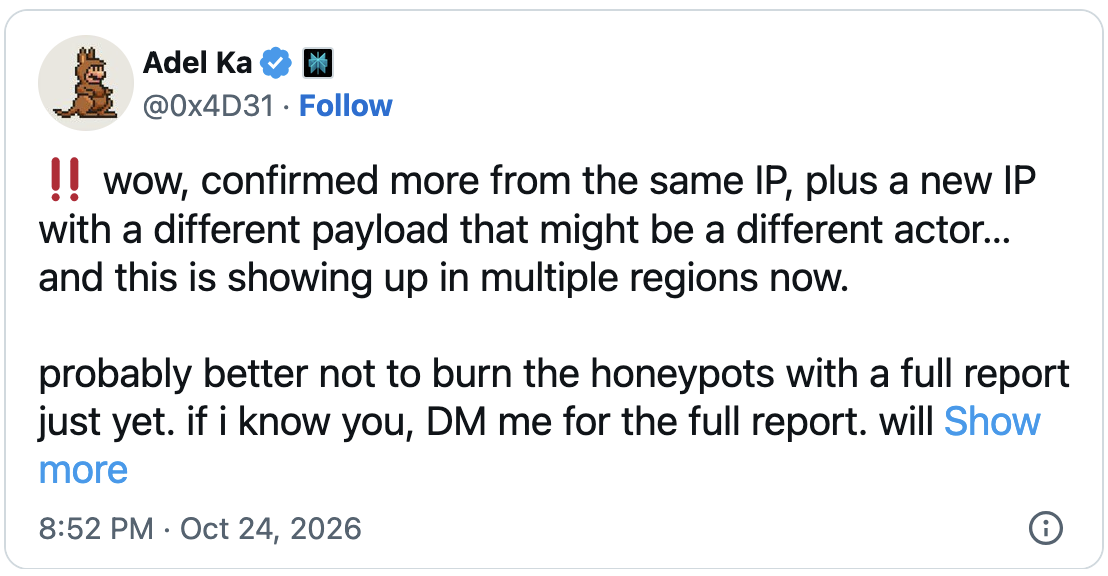
Se ha confirmado la explotación exitosa en entornos controlados de dos fallos críticos de ejecución remota de código conocidos como PHP2Shell. La actividad maliciosa inicial fue registrada por un especialista en detección y respuesta mediante trampas digitales o honeypots frente a una configuración específica de Apache con una versión concreta de PHP, logrando no solo un proceso sospechoso, sino una ejecución remota confirmada con divulgación de memoria utilizable y la derivación de una dirección de función a partir de un volcado de cookies. Este hallazgo fue respaldado por otro investigador de amenazas tras rastrear diversos reportes sobre supuestos ataques fructíferos.
A pesar de los casos comprobados en entornos controlados, un análisis técnico realizado por una firma de investigación indicó que los exploits públicos siguen fallando en escenarios de producción reales. Aunque los ataques consiguen saturar la memoria del intérprete, no logran extraer su contenido ni obtener las direcciones requeridas para evadir la protección contra aleatorización de la distribución del espacio de direcciones. Entre las principales barreras técnicas se encuentran la incompatibilidad de memoria en distintas compilaciones o configuraciones, la necesidad de que múltiples solicitudes impacten exactamente en el mismo proceso del trabajador antes de que este reinicie, y los problemas de red derivados de la latencia.