
Anthropic's Unreleased AI Model Chains Flaws Into Working Chrome, Safari, Windows and Linux Exploits
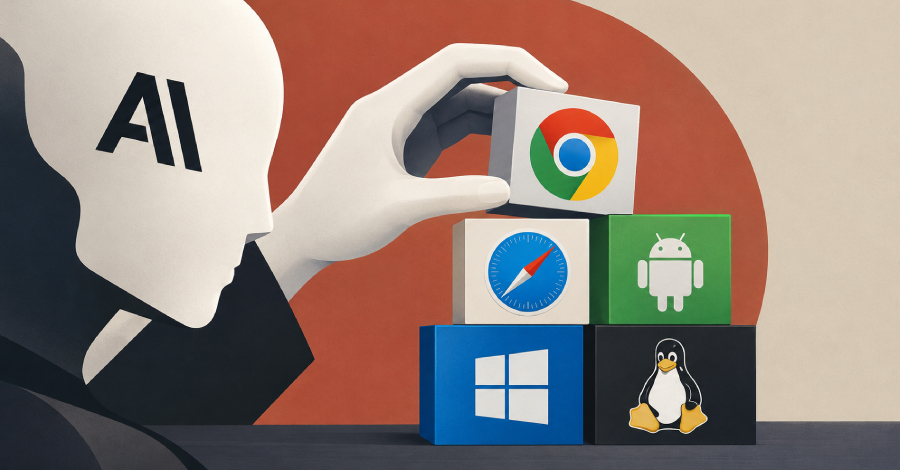
La compañía Anthropic informó que un modelo de inteligencia artificial que aún no ha sido lanzado al público logró detectar vulnerabilidades de seguridad en diversos sistemas y navegadores, combinándolas para crear pruebas de concepto de explotación funcionales. Según la organización, estos exploits fueron desarrollados en un entorno de laboratorio mediante instrucciones iniciales y con poca intervención humana, sin que se hayan detectado ataques reales de este tipo. Todas las fallas descubiertas fueron notificadas previamente a los proveedores correspondientes y ya se encuentran corregidas.
El equipo Frontier Red Team de Anthropic detalló cinco cadenas de ataques diferentes que abarcan plataformas como Chrome, Safari, Windows y Linux. En el caso de Chrome, el modelo encadenó múltiples fallas para salir del entorno seguro ("sandbox") y ejecutar código externo. Para Safari, combinó errores para desactivar la política de mismo origen y obtener acceso a la memoria del navegador. Respecto a Windows, la investigación describe un ataque de denegación de servicio mediante paquetes de red, mientras que en Linux la cadena de vulnerabilidades permite la ejecución de comandos como usuario raíz a través de la red.
Los proveedores correspondientes aplicaron las correcciones y, en algunos casos, reconocieron públicamente la colaboración de Anthropic y su modelo Claude en los avisos de seguridad. No obstante, los detalles sobre el nivel exacto de intervención humana en cada paso del proceso dependen exclusivamente del relato de la empresa, ya que no se especificaron los nombres del modelo utilizado ni el desglose de la labor humana.