
Critical 16-Year-Old UEFI Flaw Can Run Code Before Secure Boot on Network-Booting Servers
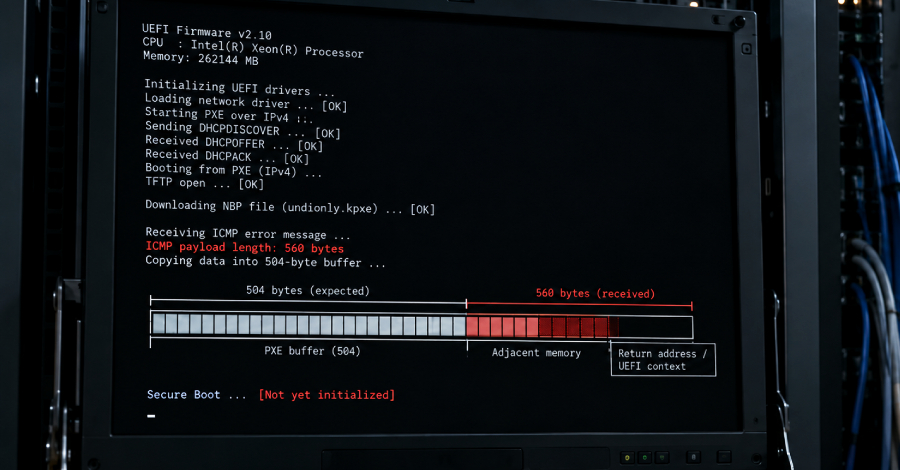
Una vulnerabilidad antigua presente en el código abierto que muchos fabricantes emplean para la creación de firmware UEFI podría permitir que un intruso ejecute código antes de que arranque el sistema operativo. Esta brecha se localiza en el componente de arranque por red y se manifiesta únicamente cuando un equipo realiza dicho proceso a través de la red, requiriendo que el atacante logre alcanzar el dispositivo mediante un mensaje de red manipulado durante esa breve ventana temporal, sin necesidad de contar con contraseñas o privilegios previos.
El problema consiste en un desbordamiento de búfer en el código de arranque por red, debido a que las comprobaciones de tamaño son incorrectas al gestionar ciertos mensajes y copian información en un espacio de memoria limitado de manera errónea. Como consecuencia principal, esto puede provocar que el inicio del equipo falle y se bloquee, aunque con un diseño muy específico y adaptado a la compilación exacta del firmware, un atacante avanzado podría lograr la ejecución de código propio con anterioridad a la activación de las defensas de inicio y el arranque seguro.
El fallo afecta al código base utilizado por numerosos proveedores y distribuidores de software y sistemas, repercutiendo primordialmente en servidores y equipos de centros de datos que utilizan el arranque por red, mientras que los usuarios que cargan el sistema desde discos locales no se ven impactados. Aunque ya se ha integrado una solución en el código fuente principal, todavía no se ha publicado una versión estable oficial que la incluya, por lo que los administradores dependen de que los fabricantes liberen las actualizaciones correspondientes de firmware, recomendándose como medida preventiva deshabilitar el arranque por red si no resulta estrictamente necesario.
El artículo original no aporta más detalle sobre el estado exacto de todos los fabricantes mencionados ni sobre la cantidad total de productos comerciales afectados que contienen la vulnerabilidad.