
ShinyHunters-Exploited Oracle PeopleSoft Zero-Day Turns Out to Be Three Chained Flaws
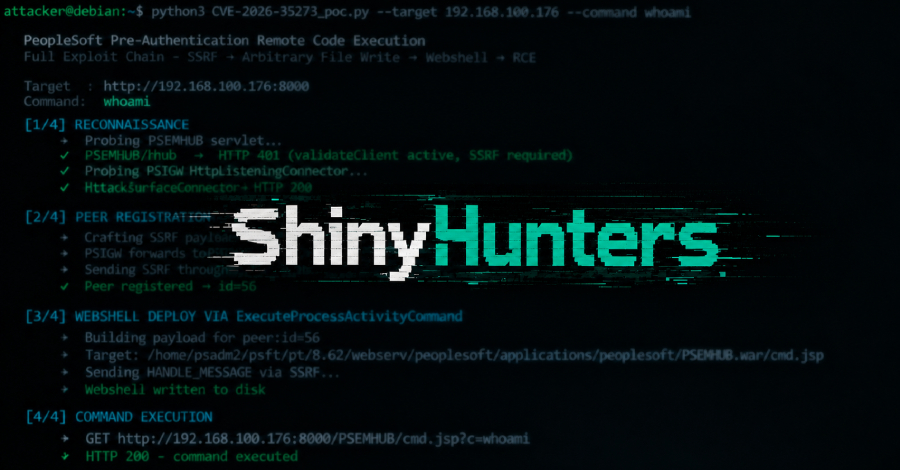
Investigadores explicaron que un problema crítico en Oracle PeopleSoft, el cual ha sido explotado por ShinyHunters, en realidad consta de tres fallas combinadas y no de una sola. Oracle solucionó estas vulnerabilidades bajo un único identificador en el mes de junio, aunque el equipo que las reportó indicó que está trabajando con la compañía para asignarles una clave CVE independiente a cada una.
El problema principal radica en una falsificación de peticiones del lado del servidor (SSRF) que permite llegar a una interfaz de administración interna, ya que el sistema confía de forma predeterminada en su propia dirección de bucle invertido. Esto posibilita la ejecución remota de código sin necesidad de autenticación, afectando a determinadas versiones del software mediante ataques de red que permiten a un atacante tomar el control del servidor.
El grupo ShinyHunters aprovechó esta vulnerabilidad como un cero-day antes de que se lanzara la solución oficial, atacando inicialmente a instituciones educativas y posteriormente ampliando sus operaciones a otros sectores a nivel mundial. Las investigaciones detallan que los atacantes lograron evadir reglas de cortafuegos de aplicaciones web mediante la codificación de caracteres en las rutas de acceso, lo que evidencia que las defensas basadas en rutas no sustituyen a la aplicación de los parches.
Las recomendaciones de seguridad incluyen instalar el parche de Oracle, desactivar o eliminar el servicio del centro de administración si no es posible actualizar de inmediato, y asumir que los equipos afectados están comprometidos, por lo que se aconseja buscar web shells y rotar credenciales. Las fuentes consultadas no aclaran si la aplicación del parche por sí sola elimina el acceso de un atacante que ya se encuentre dentro del sistema.