
Trezor Warns of Suspected Hardware Implant in One of Its Wallets Sold by CryptoBilis
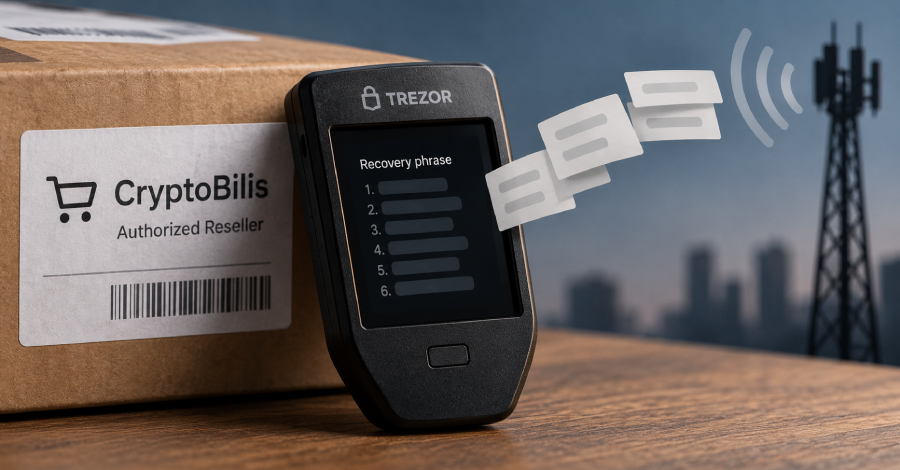
Un usuario alertó a la empresa Trezor sobre un dispositivo de billetera física Safe 5, adquirido a través del revendedor CryptoBilis, el cual supuestamente contiene un circuito adicional con una antena y un módulo celular. Este componente extra estaría diseñado para capturar y transmitir la frase de recuperación a través de una red móvil en el momento en que la billetera se conecta. Aunque la compañía aún no ha analizado físicamente el aparato en su laboratorio, considera que la información proporcionada por el cliente es lo suficientemente creíble como para emitir una advertencia pública inmediata y evitar mantener expuestos a otros compradores.
Como medida preventiva, la organización aconseja a todas las personas que hayan adquirido cualquier modelo de sus billeteras a través de CryptoBilis, o en tiendas abastecidas por este proveedor, trasladar sus fondos hacia una nueva billetera utilizando una frase de recuperación distinta. La empresa subraya que restaurar la frase antigua en otro aparato no es seguro, ya que la billetera manipulada pudo haberla transmitido previamente. Asimismo, recomienda conservar el dispositivo sospechoso y comunicarse con el soporte técnico para recibir un reemplazo o un cupón de reembolso, evitando por completo abrir o intentar inspeccionar el equipo por cuenta propia.
Esta situación se desencadenó luego de que la marca rompiera su relación comercial con el revendedor en el Sudorienta Asiático, medida tomada tras una investigación previa iniciada por el fabricante Ledger debido a pérdidas reportadas por sus propios usuarios. Posteriormente, la policía de Singapur también emitió una alerta sobre componentes de hardware maliciosos encontrados en billeteras Ledger compradas en tiendas minoristas locales. Por su parte, la empresa afectada advierte que los estafadores podrían aprovechar este contexto para realizar ataques de suplantación de identidad mediante llamadas, correos electrónicos y cartas falsas.