
New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
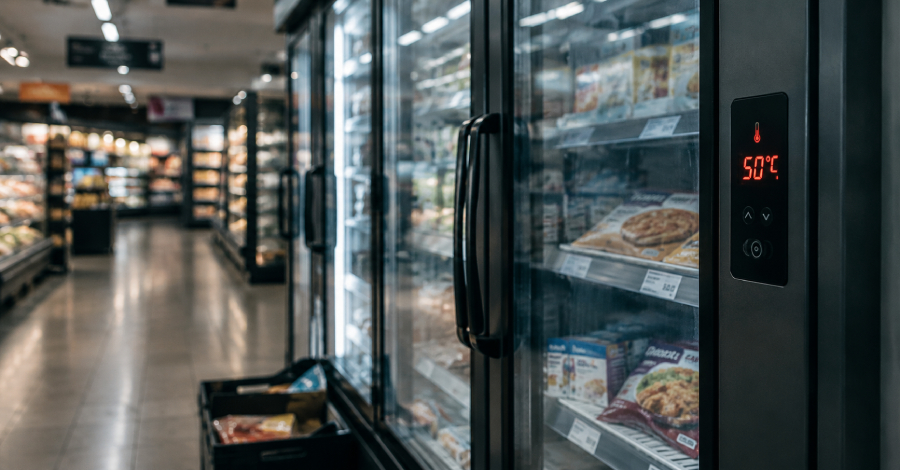
Durante la madrugada del lunes, piratas informáticos modificaron de forma remota los ajustes de los controles de refrigeración en supermercados y otros establecimientos de diversos países europeos, tales como Bélgica, Suecia y Estonia. Estos aparatos, que regulan la temperatura de neveras y congeladores, fueron manipulados para elevar el calor en lugar de mantener la cadena de frío, lo que obligó a los comercios afectados a desechar alimentos congelados y refrigerados o a retirarlos de la venta como medida preventiva. Varios de los dispositivos comprometidos son de la marca Danfoss, aunque también se vio afectado al menos un equipo de otro fabricante, y se reportaron aparatos configurados con contraseñas predeterminadas o conectados a redes no seguras.
Los incidentes variaron según el lugar y el establecimiento afectado. En Bélgica, los sistemas de ciertos supermercados y carnicerías sufrieron aumentos de temperatura considerables, generando pérdidas económicas importantes en productos cárnicos. En Suecia y Estonia, algunos equipos alcanzaron temperaturas muy elevadas, aunque en ciertos casos el problema pudo controlarse con rapidez y sin daños a la mercancía. Las autoridades y los proveedores señalaron que los ataques aprovecharon principalmente software desactualizado, equipos antiguos que ya no reciben actualizaciones o la falta de redes protegidas y conexiones a internet seguras.
Hasta el momento se desconoce la autoría de estos ataques y no se ha confirmado si guardan relación con incidentes previos ocurridos en Francia. Mientras que las autoridades de Bélgica iniciaron una investigación criminal y diversos centros de ciberseguridad europeos supervisan la situación, se han emitido recomendaciones operativas que incluyen desconectar los equipos de internet, restablecer configuraciones de fábrica, modificar contraseñas predeterminadas, actualizar el firmware y utilizar conexiones a través de redes privadas virtuales (VPN).