
Xen Hypervisor Flaws Let One Malicious VM Read and Write Any Other VM's Memory
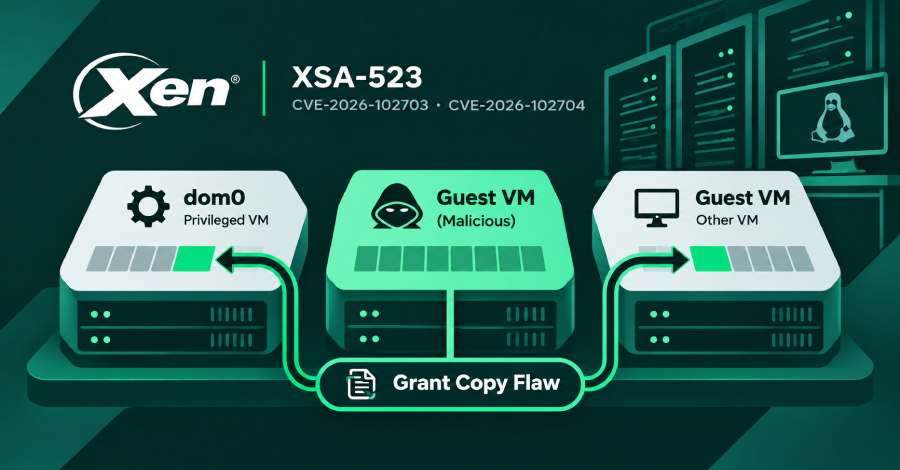
Se han descubierto dos vulnerabilidades en el hipervisor Xen que posibilitan que una máquina virtual invitada y maliciosa logre leer y escribir la memoria perteneciente a otras máquinas virtuales ubicadas en el mismo servidor, incluyendo a dom0, la cual cuenta con privilegios completos y se encarga de administrar al resto. Las versiones de Xen afectadas abarcan desde la 4.6 en adelante, mientras que las ediciones 4.5 y anteriores no presentan este problema. Estas fallas han recibido identificadores específicos y se relacionan con el aviso de seguridad de Xen.
El origen de estas vulnerabilidades radica en la operación de copia de concesión que emplea Xen para transferir datos entre máquinas virtuales. Con el propósito de optimizar el tiempo durante un conjunto de copias dentro de una misma página de memoria, el sistema reutiliza validaciones realizadas previamente pero omite verificar nuevamente cuando era necesario, lo que permite que una máquina invitada no autorizada acceda a memoria ajena. Plataformas y sistemas basados en Xen, tales como XCP-ng y Qubes OS, han confirmado que sus implementaciones se ven afectadas, advirtiendo sobre el riesgo de ruptura del aislamiento y la necesidad de aplicar actualizaciones.
Para mitigar esta situación, ya se encuentran disponibles diversos parches de seguridad y actualizaciones en el código fuente de Xen y en plataformas asociadas, requiriendo en varios casos el reinicio de los hosts o componentes dom0. Sin embargo, las versiones de Xen comprendidas entre la 4.6 y la 4.16 no cuentan con parches oficiales debido a la finalización de su soporte de seguridad. Las organizaciones involucradas continúan recomendando la instalación de las correcciones proporcionadas a través de sus canales correspondientes.