
Hackers Target OpenSSH SSHole Flaw Within Hours of Disclosure, Gain Root on Honeypot
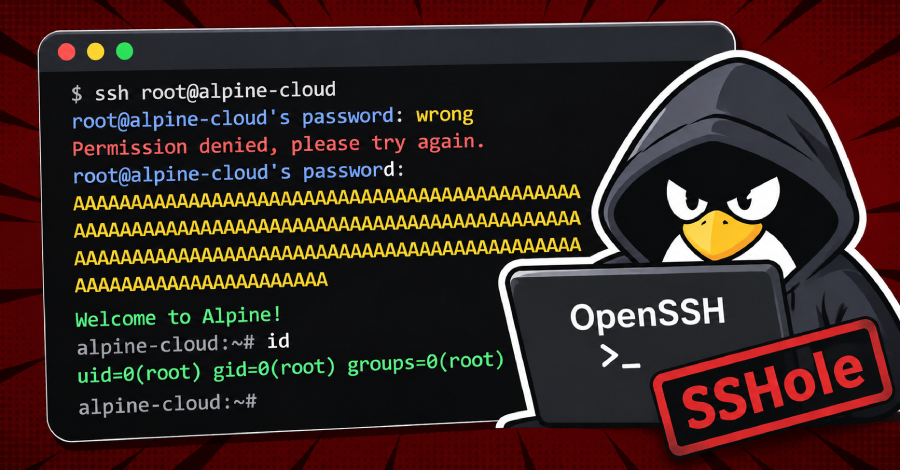
Piratas informáticos han comenzado a intentar explotar una vulnerabilidad de seguridad recientemente revelada en OpenSSH, la cual permite iniciar sesión en cuentas que carecen de contraseña establecida. Este fallo afecta a sistemas Linux que ejecutan OpenSSH utilizando la biblioteca C musl y con los Módulos de Autenticación Pluggable desactivados, lo que incluye la configuración predeterminada del servidor OpenSSH en Alpine Linux. La falla ocurre porque un atacante no autenticado puede enviar una contraseña con un tamaño determinado para acceder a cuentas configuradas intencionalmente sin credenciales utilizables, sin necesidad de robar claves o datos de acceso.
El problema técnico se origina en un parche anterior del año dos mil dieciséis para corregir otro inconveniente, provocando que el manejo de contraseñas interprete erróneamente un fallo en el proceso de hash como una autenticación válida. Para lograrlo, el atacante introduce una contraseña de una longitud específica que genera un asterisco, el cual coincide con el valor almacenado en las cuentas sin contraseña. No obstante, esta vulnerabilidad no afecta a todas las distribuciones ni sistemas, ya que excluye a aquellos basados en glibc, los que no son de Linux, el software Dropbear y los que verifican credenciales mediante PAM.
Empresas de inteligencia de amenazas detectaron los primeros intentos de ataque pocas horas después de la divulgación del código identificatorio, confirmando el acceso root en un sistema trampa que utilizaba Alpine Linux y OpenSSH. Las recomendaciones para los usuarios afectados consisten en actualizar a la versión corregida del software y reiniciar el servicio, además de revisar los registros del sistema en busca de accesos aceptados en cuentas que no deberían permitir contraseñas, así como investigar archivos recientes y la creación de usuarios para determinar si el equipo fue comprometido.