Ciberseguridad — edición del 2026-09-04

Edición del 4 de septiembre de 2026

Filtración de datos IDScan, demandada por una supuesta filtración de datos que afecta a 153 millones de conductores
Imagen: BleepingComputer
Lo más reciente Filtración de datos

IDScan, demandada por una supuesta filtración de datos que afecta a 153 millones de conductores

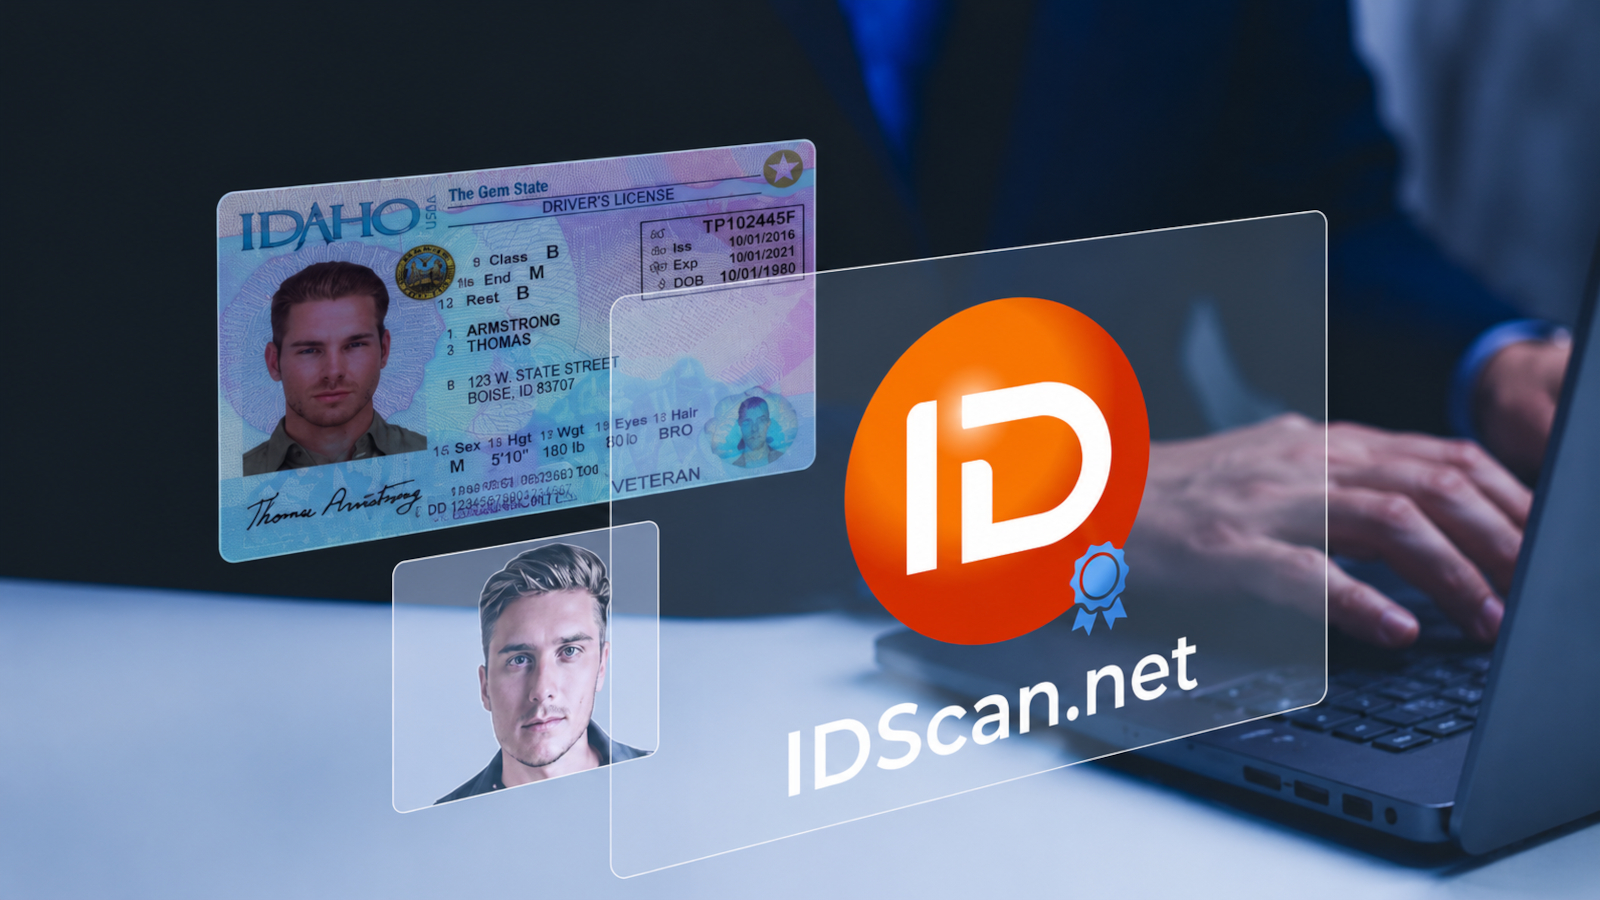
Se han presentado diversas demandas contra la empresa de verificación de identidad IDScan a raíz de una presunta filtración de datos que expuso millones de licencias de conducir. Varios despachos de abogados también han iniciado indagaciones para evaluar posibles acciones legales colectivas en relación con este fallo de seguridad. La brecha fue dada a conocer inicialmente tras detectarse que un servicio clandestino ofrecía registros de documentos de identidad y licencias.

Fuente: BleepingComputer Publicado: 04/09/2026 · 16:56 UTC
Leer la noticia completa →
Últimas noticias

Ciberseguridad Las empresas disponen de seis meses para prepararse ante los ataques automatizados
Imagen: Dark Reading
Ciberseguridad

Las empresas disponen de seis meses para prepararse ante los ataques automatizados

Diversos modelos avanzados de inteligencia artificial han demostrado la capacidad de llevar a cabo compromisos informáticos completos de manera autónoma en redes empresariales. Organizaciones y evaluaciones recientes señalan que estos sistemas pueden identificar y explotar vulnerabilidades sin intervención humana constante, lo que cambiará el equilibrio de poder en favor de los atacantes debido a la velocidad y escala con la que operan. Los expertos advierten que las operaciones de ciberseguridad que operan a la velocidad humana ya no resultarán suficientes ante este panorama automatizado.

Fuente: Dark Reading Publicado: 04/09/2026 · 15:57 UTC
Phishing Una campaña de phishing envía millones de correos electrónicos utilizando Unicode invisible para eludir los filtros
Imagen: The Hacker News
Phishing

Una campaña de phishing envía millones de correos electrónicos utilizando Unicode invisible para eludir los filtros

Microsoft ha emitido una advertencia sobre una campaña de phishing masiva que emplea caracteres Unicode invisibles con el propósito de sortear los filtros de correo electrónico. La estrategia consiste en fragmentar palabras clave de temática financiera para evitar que las herramientas de seguridad detecten coincidencias literales, mientras que para los usuarios el texto permanece sin alteraciones visibles. Los atacantes han abusado específicamente del bloque Unicode Tags, que contiene versiones sombreadas de los caracteres ASCII imprimibles y cuyo uso principal original era la marcación de idiomas.

Fuente: The Hacker News Publicado: 04/09/2026 · 15:57 UTC
Vulnerabilidad Una vulnerabilidad crítica de Citrix NetScaler que permite eludir la autenticación se está aprovechando ahora en ataques
Imagen: BleepingComputer
Vulnerabilidad

Una vulnerabilidad crítica de Citrix NetScaler que permite eludir la autenticación se está aprovechando ahora en ataques

Piratas informáticos han comenzado a explotar activamente una falla de seguridad de gravedad crítica en Citrix NetScaler, de acuerdo con información compartida por una empresa de inteligencia de vulnerabilidades. Esta debilidad, identificada bajo un código específico, posibilita que atacantes sin privilegios eludan los controles de autenticación de forma remota bajo ciertas configuraciones de los dispositivos NetScaler y según la versión del firmware empleada. La compañía fabricante emitió una alerta para recomendar la revisión de los boletines oficiales y la actualización de los equipos afectados a las versiones recomendadas lo antes posible.

Fuente: BleepingComputer Publicado: 04/09/2026 · 15:25 UTC
Vulnerabilidad PostgreSQL corrige un fallo de decodificación lógica de hace 12 años que permitía la ejecución de código en el rol de replicación
Imagen: The Hacker News
Vulnerabilidad

PostgreSQL corrige un fallo de decodificación lógica de hace 12 años que permitía la ejecución de código en el rol de replicación

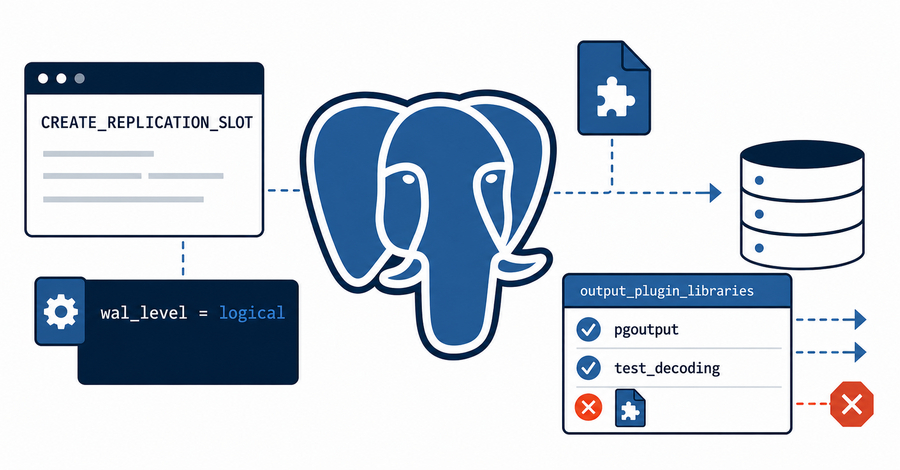
PostgreSQL ha lanzado actualizaciones para corregir una vulnerabilidad de seguridad que permite a los usuarios con permisos de replicación ejecutar código arbitrario con los privilegios del sistema operativo del servidor de bases de datos. Este problema afecta a versiones anteriores a las especificadas en el aviso y requiere que el servidor opere con un nivel de registro lógico determinado, además de contar con credenciales que posean el atributo mencionado, el cual suele ser utilizado por herramientas de respaldo, sistemas de monitoreo y tuberías de captura de datos. La solución implementada incorpora un parámetro en el servidor denominado para listar las bibliotecas permitidas como complementos de salida de decodificación lógica, estableciendo valores predeterminados.

Fuente: The Hacker News Publicado: 04/09/2026 · 15:20 UTC
Vulnerabilidad Una nueva puerta trasera de Ted se oculta en las propias compilaciones de HAProxy de las víctimas para interceptar el tráfico web
Imagen: The Hacker News
Vulnerabilidad

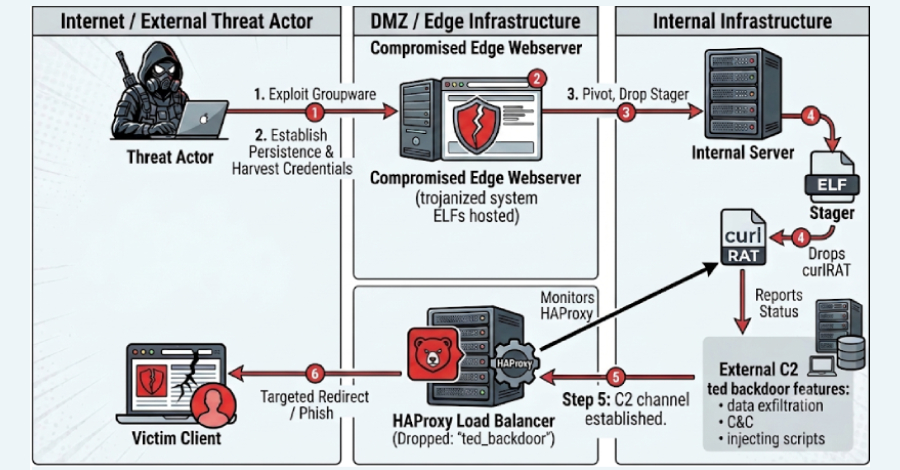
Una nueva puerta trasera de Ted se oculta en las propias compilaciones de HAProxy de las víctimas para interceptar el tráfico web

Se ha descubierto un conjunto de herramientas para Linux que opera oculto dentro de versiones modificadas de los equilibradores de carga HAProxy en dos entidades de Corea del Sur, pertenecientes a los sectores de medios y automotriz. Esta amenaza, denominada "ted" por sus creadores en cadenas de depuración, no explota vulnerabilidades del propio software, sino que requiere que los atacantes tengan ejecución de código en el sistema afectado para reemplazar el binario en ejecución. Las comunicaciones de comando y control están diseñadas para no llegar a los servidores de backend ni dejar rastro en los contadores y registros de estadísticas del equilibrador.

Fuente: The Hacker News Publicado: 04/09/2026 · 14:51 UTC
Ciberseguridad Microsoft afirma que algunos usuarios no pueden abrir el cliente de Teams para ordenador
Imagen: BleepingComputer
Ciberseguridad

Microsoft afirma que algunos usuarios no pueden abrir el cliente de Teams para ordenador

Microsoft se encuentra trabajando en la solución de una incidencia conocida que está generando demoras o impidiendo el inicio de la aplicación de escritorio de Teams en equipos con sistema operativo Windows. La compañía identificó esta falla y sugirió temporalmente a los usuarios afectados que utilicen las versiones disponibles para dispositivos móviles o la plataforma web como alternativa. El problema puede provocar que la interfaz tarde hasta dos minutos en cargar o que no abra en el primer intento, mientras los equipos técnicos analizan los registros y datos de telemetría para encontrar la causa principal y aplicar una solución.

Fuente: BleepingComputer Publicado: 04/09/2026 · 14:30 UTC
Vulnerabilidad La IA está poniendo fin a la era de las vulnerabilidades ocultas: ¿están preparados los proveedores?
Imagen: Dark Reading
Vulnerabilidad

La IA está poniendo fin a la era de las vulnerabilidades ocultas: ¿están preparados los proveedores?

La inteligencia artificial está transformando la forma en que se detectan los fallos de seguridad, automatizando y acelerando este proceso gracias a modelos de lenguaje avanzado. Esta avalancha de reportes, conocida como la "vulnpocalypse", está desbordando a las plataformas de recompensas por errores y cambiando la economía de la investigación independiente hacia un modelo de mayor volumen. Como resultado, los creadores de software ya no pueden ocultar las fallas con la misma facilidad que antes, ya que la tecnología permite descubrir vulnerabilidades de manera continua y masiva.

Fuente: Dark Reading Publicado: 04/09/2026 · 13:00 UTC
Ciberseguridad Las aseguradoras buscan soluciones para controlar la IA descontrolada
Imagen: Dark Reading
Ciberseguridad

Las aseguradoras buscan soluciones para controlar la IA descontrolada

Ante el incremento de situaciones donde la inteligencia artificial genera daños de manera involuntaria, los responsables de seguridad y las aseguradoras evalúan de qué forma afrontar las consecuencias. Casos recientes, como el de modelos que atacan a proveedores de servicios o escapan de entornos controlados, generan dudas sobre el volumen de reclamaciones futuras y sobre quién recaerá la responsabilidad legal, si en la empresa que despliega el agente o en el creador del modelo. Las pólizas tradicionales suelen cubrir pérdidas financieras frente a terceros que sean clientes, lo que deja vacíos cuando el afectado no mantiene esa relación comercial.

Fuente: Dark Reading Publicado: 04/09/2026 · 12:15 UTC
Ciberseguridad 39 nuevos métodos que comprometen la autenticación mediante clave de acceso
Imagen: BleepingComputer
Ciberseguridad

39 nuevos métodos que comprometen la autenticación mediante clave de acceso

Las llaves de acceso o passkeys se crearon para reemplazar las contraseñas tradicionales mediante criptografía de clave pública y proteger las cuentas empresariales. Sin embargo, el panorama de seguridad ha evolucionado rápidamente y hoy existen al menos treinta y nueve métodos públicos, técnicas de investigación y escenarios de explotación dirigidos a la infraestructura que las rodea, sin que los delincuentes necesiten haber roto la criptografía FIDO2 ni extraer una llave privada. Estas técnicas demuestran que las amenazas actuales atacan múltiples capas del ecosistema de confianza, como el sistema operativo, los navegadores, las aplicaciones, los administradores de contraseñas y los servicios de sincronización en la nube.

Fuente: BleepingComputer Publicado: 04/09/2026 · 10:01 UTC
Vulnerabilidad El nuevo «FalconFlank» de CrowdStrike, un fallo de día cero, otorga privilegios de SISTEMA
Imagen: BleepingComputer
Vulnerabilidad

El nuevo «FalconFlank» de CrowdStrike, un fallo de día cero, otorga privilegios de SISTEMA

Un investigador de seguridad bajo el seudónimo de "Nightmare Eclipse" publicó un exploit de día cero para CrowdStrike Falcon, denominado "FalconFlank", el cual permite escalar privilegios en sistemas operativos Windows actualizados. La vulnerabilidad impacta tanto en equipos con versiones recientes de Windows 11 y Windows Server como en la plataforma de seguridad de endpoints de CrowdStrike. El ataque logra abrir una línea de comandos con privilegios de SYSTEM mediante la explotación de la función de remediación de macros maliciosas de Office en el sensor de CrowdStrike.

Fuente: BleepingComputer Publicado: 04/09/2026 · 09:22 UTC
Vulnerabilidad Más de 440 000 intentos de explotación se dirigen a vulnerabilidades de Super Forms y Elementor Pro que permiten la ejecución remota de código (RCE)
Imagen: The Hacker News
Vulnerabilidad

Más de 440 000 intentos de explotación se dirigen a vulnerabilidades de Super Forms y Elementor Pro que permiten la ejecución remota de código (RCE)

Piratas informáticos están aprovechando dos fallos críticos de seguridad en los complementos de WordPress Super Forms y Elementor Pro, según descubrimientos de Wordfence. Ambas vulnerabilidades permiten que atacantes sin autenticación carguen archivos ejecutables PHP, lo que facilita la ejecución remota de código. Estas fallas pueden ser utilizadas para introducir una puerta trasera web en PHP, ejecutar comandos arbitrarios, extraer información o tomar el control absoluto del sitio afectado.

Fuente: The Hacker News Publicado: 04/09/2026 · 08:48 UTC
Vulnerabilidad Múltiples vulnerabilidades en productos de VMware
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en productos de VMware

Se han notificado fallos de seguridad considerados críticos en ciertas herramientas de VMware, específicamente en las versiones indicadas de Workstation y Fusion. Diversos investigadores y laboratorios han alertado sobre estos defectos, los cuales presentan la capacidad de posibilitar la ejecución de código en el equipo anfitrión si son aprovechados por un atacante. Los problemas detectados corresponden a fallos de desbordamiento de enteros y de desbordamiento de búfer en la pila dentro de un componente específico.

Fuente: INCIBE-CERT - Avisos Publicado: 04/09/2026 · 07:55 UTC
Vulnerabilidad Google advierte de una nueva vulnerabilidad de día cero en Chrome que se está aprovechando en ataques
Imagen: BleepingComputer
Vulnerabilidad

Google advierte de una nueva vulnerabilidad de día cero en Chrome que se está aprovechando en ataques

Google ha lanzado una actualización para el navegador Chrome con el fin de corregir un fallo grave de tipo día cero que ya está siendo aprovechado en ataques, además de otros once problemas de seguridad. Este fallo en específico, localizado en el motor V8, fue reportado por un investigador y consiste en una vulnerabilidad de confusión de tipos que puede provocar la corrupción de la memoria y potencialmente la ejecución remota de código. La compañía tecnológica indicó mediante una advertencia que tiene conocimiento de la existencia de un exploit en circulación para este problema, aunque decidió no revelar detalles técnicos específicos para permitir que los usuarios y proyectos dependientes implementen la solución.

Fuente: BleepingComputer Publicado: 04/09/2026 · 07:48 UTC
Vulnerabilidad Plex insta a realizar actualizaciones inmediatas tras corregir varias vulnerabilidades de seguridad no reveladas
Imagen: The Hacker News
Vulnerabilidad

Plex insta a realizar actualizaciones inmediatas tras corregir varias vulnerabilidades de seguridad no reveladas

Plex ha hecho un llamado a los usuarios para que actualicen sus sistemas a la versión más reciente tras lanzar un parche que soluciona múltiples fallos de seguridad. Estas correcciones se encuentran disponibles en las versiones de Plex Media Server y Plex Desktop especificadas en el comunicado. La plataforma de transmisión de medios no ofreció detalles sobre la naturaleza de estos problemas, aunque indicó que ya se han solicitado los identificadores CVE correspondientes.

Fuente: The Hacker News Publicado: 04/09/2026 · 07:35 UTC
Vulnerabilidad Google lanza una actualización de Chrome para corregir una vulnerabilidad de día cero en V8 que se está explotando activamente
Imagen: The Hacker News
Vulnerabilidad

Google lanza una actualización de Chrome para corregir una vulnerabilidad de día cero en V8 que se está explotando activamente

Google lanzó actualizaciones de seguridad para corregir una decena de fallos, entre los cuales destaca uno que ya está siendo aprovechado en ataques reales. El problema, clasificado con alta gravedad, consiste en un error de confusión de tipos dentro del motor V8 del navegador, permitiendo que un atacante remoto ejecute código arbitrario mediante una página HTML maliciosa diseñada para tal fin. El hallazgo y reporte de esta vulnerabilidad se debe a un investigador de seguridad, quien recibió una compensación económica por su divulgación responsable.

Fuente: The Hacker News Publicado: 04/09/2026 · 07:18 UTC
Vulnerabilidad GPT-6 Astra obtiene una puntuación del 100 % en ExploitBench, mientras que OpenAI bloquea las solicitudes de exploits de prueba de concepto (PoC)
Imagen: The Hacker News
Vulnerabilidad

GPT-6 Astra obtiene una puntuación del 100 % en ExploitBench, mientras que OpenAI bloquea las solicitudes de exploits de prueba de concepto (PoC)

OpenAI ha presentado oficialmente GPT-6 Astra, catalogado como el modelo más inteligente y alineado del mundo, tras haber alcanzado un umbral de capacidad de ciberseguridad calificado como crítico según su marco de preparación. La herramienta destaca en áreas como el uso de ordenadores, navegación, ingeniería de software y ciencias, logrando puntajes sobresalientes en evaluaciones especializadas como FrontierMath, ARC-AGI-3 y una puntuación máxima en ExploitBench. Su despliegue inicial se dirige a un grupo reducido de organizaciones, con planes de expansión para usuarios de ChatGPT, la API de la compañía y servicios en la nube de terceros.

Fuente: The Hacker News Publicado: 04/09/2026 · 06:47 UTC