Ciberseguridad — edición del 2026-09-18

Edición del 18 de septiembre de 2026

Ciberseguridad Se han encontrado credenciales de MCP integradas en archivos públicos de GitHub
Imagen: Help Net Security
Lo más reciente Ciberseguridad

Se han encontrado credenciales de MCP integradas en archivos públicos de GitHub

Un informe elaborado por Hush Security detectó credenciales fijas, claves API y tokens de acceso empleados por asistentes de programación mediante inteligencia artificial dentro de archivos de configuración accesibles al público en la plataforma GitHub. El análisis abarcó una gran cantidad de archivos, revelando que un porcentaje significativo de los espacios destinados a credenciales contenía valores literales fijos, lo cual podría dejar expuestos diversos servicios y sistemas conectados. Para llevar a cabo la investigación, los expertos revisaron repositorios públicos en busca de nombres de archivos de configuración vinculados a agentes de desarrollo de software, examinando las cabeceras de autenticación y los valores de entorno.

Fuente: Help Net Security Publicado: 18/09/2026 · 05:30 UTC
Leer la noticia completa →
Últimas noticias

Filtración de datos El 98 % de las personas contratadas de forma fraudulenta ya disponen de credenciales de la empresa cuando son descubiertas
Imagen: Help Net Security
Filtración de datos

El 98 % de las personas contratadas de forma fraudulenta ya disponen de credenciales de la empresa cuando son descubiertas

Un informe sobre la detección de fraude de identidad en recursos humanos señala que existe un margen temporal de noventa días entre la contratación y la incorporación que genera un punto ciego en la seguridad de las identidades corporativas. De acuerdo con el director ejecutivo de HYPR, los atacantes logran superar entrevistas a distancia y consiguen accesos legítimos directamente del área de tecnología, advirtiendo que la falta de herramientas de verificación especializadas provoca que el sector empresarial desconozca la magnitud real de este problema. La gran mayoría de los líderes de recursos humanos ha presenciado el fraude de candidatos de manera directa y una parte similar confía en que sus empresas lo descubrirían.

Fuente: Help Net Security Publicado: 18/09/2026 · 05:00 UTC
Ciberseguridad El grupo de hackers «NightEagle», que tiene como objetivo el sector de la alta tecnología de China, amplía sus operaciones a Rusia
Imagen: The Record
Ciberseguridad

El grupo de hackers «NightEagle», que tiene como objetivo el sector de la alta tecnología de China, amplía sus operaciones a Rusia

Un grupo de ciberespionaje conocido como NightEagle o APT-Q-95, que anteriormente se enfocaba en organizaciones de defensa y tecnología avanzada en China, ha ampliado sus actividades hacia empresas en Rusia. Investigadores de una firma de ciberseguridad han dado seguimiento a varios incidentes en compañías rusas durante el año pasado, lo que demuestra que esta agrupación ha extendido el alcance geográfico de sus ataques desde que comenzó a operar. Para infiltrarse en las redes corporativas, los atacantes suelen emplear credenciales robadas mediante conexiones de red privada virtual (VPN).

Fuente: The Record Publicado: 18/09/2026 · 13:24 UTC
Filtración de datos Seminario web: ¿Qué controles de seguridad de Google Workspace son realmente importantes?
Imagen: BleepingComputer
Filtración de datos

Seminario web: ¿Qué controles de seguridad de Google Workspace son realmente importantes?

Las empresas de rápido crecimiento suelen enfrentarse a numerosas recomendaciones para asegurar Google Workspace, lo que dificulta saber qué medidas son verdaderamente prioritarias cuando los recursos y el tiempo son escasos. Para abordar este problema, se llevará a cabo un seminario web en vivo que analizará incidentes reales y documentados públicamente para entender las lecciones que se pueden extraer de ellos, evitando así listas de seguridad excesivamente largas. Durante el evento, los expertos analizarán ataques específicos que combinaron la ingeniería social con aplicaciones OAuth maliciosas para infiltrarse en los entornos de Google Workspace.

Fuente: BleepingComputer Publicado: 18/09/2026 · 13:10 UTC
Ciberseguridad El sistema de derechos de autor de Meta se está utilizando como arma contra los manifestantes albaneses
Imagen: Wired - Security
Ciberseguridad

El sistema de derechos de autor de Meta se está utilizando como arma contra los manifestantes albaneses

Un grupo de legisladores europeos solicitó a la Comisión Europea que investigue a Meta tras la masiva suspensión de cuentas que compartían información sobre protestas antigubernamentales en Albania. Los afectados habrían sido blanco de denuncias falsas de derechos de autor mediante una táctica coordinada, afectando la visibilidad de contenidos sobre estas movilizaciones locales. Una organización sin fines de lucro que rastrea la censura digital documentó numerosos casos de restricciones y eliminaciones de publicaciones en cuentas que alcanzaban a millones de usuarios.

Fuente: Wired - Security Publicado: 18/09/2026 · 13:00 UTC
Vulnerabilidad Un exploit creado por IA y un fallo en el proceso de inicio de sesión permitieron acceder al código interno de OpenAI
Imagen: SecurityWeek
Vulnerabilidad

Un exploit creado por IA y un fallo en el proceso de inicio de sesión permitieron acceder al código interno de OpenAI

Un grupo de analistas de la firma de seguridad Hacktron empleó inteligencia artificial para crear un ataque funcional contra una biblioteca encargada del procesamiento de imágenes. Esta falla inicial se combinó con un problema presente en el mecanismo de inicio de sesión de OpenAI, lo que permitió comprometer perfiles de empleados en herramientas como ChatGPT y Codex, y posteriormente ingresar a repositorios de código interno de la compañía. El acceso inicial se originó en el foro comunitario de OpenAI, el cual opera mediante la plataforma Discourse.

Fuente: SecurityWeek Publicado: 18/09/2026 · 12:45 UTC
Ransomware La IA acelera a los adversarios y transforma la superficie de ataque  [Informes de CrowdStrike y Mandiant 2026]
Imagen: Segu-Info
Ransomware

La IA acelera a los adversarios y transforma la superficie de ataque [Informes de CrowdStrike y Mandiant 2026]

CrowdStrike publicó su Informe Global de Amenazas 2026 , que revela que la IA está acelerando a los adversarios y ampliando la superficie de ataque empresarial. El tiempo promedio de penetración de los ciberdelitos se redujo a tan solo 29 minutos en 2025, registrándose la penetración más rápida en apenas 27 segundos. Los adversarios también están explotando activamente los propios sistemas de IA, inyectando mensajes maliciosos en herramientas de IA genérica en las organizaciones y abusando de las plataformas de desarrollo de IA.

Fuente: Segu-Info Publicado: 18/09/2026 · 12:39 UTC
Ciberseguridad Microsoft corrige el error que provocaba las alertas «Defender Antivirus está desactivado»
Imagen: BleepingComputer
Ciberseguridad

Microsoft corrige el error que provocaba las alertas «Defender Antivirus está desactivado»

Microsoft ha solucionado un fallo conocido que generaba notificaciones erróneas indicando que el antivirus Defender estaba desactivado tras la instalación de actualizaciones recientes. La compañía informó que este problema quedó resuelto mediante una actualización del propio antivirus publicada en septiembre. El error afectaba a versiones compatibles de clientes y servidores de Windows y provocaba avisos falsos en la aplicación de seguridad del sistema, instando a los usuarios a activar la protección a pesar de que esta funcionaba con normalidad y se encontraba activa.

Fuente: BleepingComputer Publicado: 18/09/2026 · 12:16 UTC
Filtración de datos 23 millones de registros de usuarios se han visto afectados por la filtración de datos de Gyazo
Imagen: SecurityWeek
Filtración de datos

23 millones de registros de usuarios se han visto afectados por la filtración de datos de Gyazo

La compañía de software japonesa Helpfeel ha informado a los usuarios de su plataforma para compartir imágenes Gyazo sobre un acceso no autorizado a sus sistemas. Un pirata informático aprovechó una falla de seguridad en el servidor de carga de imágenes para ejecutar comandos maliciosos, aunque la intrusión fue detectada y el atacante expulsado al día siguiente. Durante el ataque, que afectó a una base de datos con millones de registros, se vieron comprometidos diversos datos de los usuarios, tales como nombres, correos electrónicos, contraseñas cifradas, identificadores de usuario y de dispositivos, fichas de integración con X, datos de perfil, estadísticas de uso y datos de facturación.

Fuente: SecurityWeek Publicado: 18/09/2026 · 11:38 UTC
Vulnerabilidad Microsoft corrige 18 vulnerabilidades en productos de IA y en la nube
Imagen: SecurityWeek
Vulnerabilidad

Microsoft corrige 18 vulnerabilidades en productos de IA y en la nube

Microsoft ha lanzado correcciones para dieciocho vulnerabilidades que afectan a sus herramientas de inteligencia artificial con la marca Copilot y a su plataforma en la nube Azure. La mayor parte de los fallos reportados corresponden a problemas de elevación de privilegios que impactan a diversos servicios y aplicaciones de Azure, junto con Microsoft 365 Copilot. Además, la compañía solucionó fallos de divulgación de información en herramientas como Azure Machine Learning y distintas variantes de Copilot, así como una vulnerabilidad de suplantación de identidad en Azure Portal.

Fuente: SecurityWeek Publicado: 18/09/2026 · 10:57 UTC
Vulnerabilidad Boletín de seguridad de Oracle: septiembre de 2026
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Boletín de seguridad de Oracle: septiembre de 2026

El boletín de seguridad de Oracle correspondiente a septiembre de 2026 detalla la publicación de seiscientos setenta y dos fallos de seguridad distribuidos entre diversas gamas de software de la compañía, abarcando componentes como servidores de bases de datos, herramientas de gestión empresarial, middleware y plataformas de comunicaciones. Estas fallas se dividen según su nivel de gravedad, incluyendo una importante cantidad de problemas críticos y altos, además de incidencias de menor impacto, las cuales podrían posibilitar la ejecución remota de código, la apropiación de los sistemas, la alteración o exposición indebida de datos y situaciones de denegación de servicio. Para mitigar estos riesgos, la compañía aconseja aplicar con la mayor celeridad las correcciones provistas en la actualización de parches de seguridad del período, apegarse a las guías de cada producto y asegurar que los sistemas operen bajo versiones que cuenten con soporte activo, migrando las ediciones obsoletas.

Fuente: INCIBE-CERT - Avisos Publicado: 18/09/2026 · 10:56 UTC
Malware El malware «WeaselBiscuit Stealer» se propaga a través de 13 paquetes de npm para acceder al almacenamiento de las extensiones de Chrome
Imagen: The Hacker News
Malware

El malware «WeaselBiscuit Stealer» se propaga a través de 13 paquetes de npm para acceder al almacenamiento de las extensiones de Chrome

Un grupo de trece paquetes npm ha sido descubierto propagando un nuevo programa malicioso de tipo robainformación escrito en JavaScript y bautizado como WeaselBiscuit. Según los investigadores de seguridad, este software presenta similitudes funcionales con otras amenazas vinculadas a una campaña norcoreana conocida como Contagious Interview, aunque se caracteriza por ser una versión más ligera, simplificada y autocontenida que carece de varias de las funciones más pesadas de sus predecesores. El funcionamiento de este nuevo programa malicioso comienza al ser activado mediante una importación de npm, lo cual provoca que un cargador descargue el código principal desde un servicio en línea y lo ejecute directamente en la memoria.

Fuente: The Hacker News Publicado: 18/09/2026 · 10:40 UTC
Ciberseguridad Los bots que se comportan bien son más eficaces a la hora de engañar a la gente en las redes sociales
Imagen: Help Net Security
Ciberseguridad

Los bots que se comportan bien son más eficaces a la hora de engañar a la gente en las redes sociales

Un estudio reciente de Surfshark evaluó la capacidad de las personas para diferenciar entre comentarios generados por humanos y por inteligencia artificial en redes sociales. En promedio, los participantes solo lograron identificar el cuarenta por ciento de los bots, siendo los más educados, amigables y lógicos los que pasaron desapercibidos con mayor facilidad. Los bots con una actitud positiva y razonable resultaron mucho más difíciles de detectar que los agresivos o enfadados, ya que estos últimos generan sospechas con mayor rapidez.

Fuente: Help Net Security Publicado: 18/09/2026 · 10:15 UTC
Ataque DDoS El servicio DDoS «NightmareStresser» ha sido desarticulado en una operación internacional
Imagen: SecurityWeek
Ataque DDoS

El servicio DDoS «NightmareStresser» ha sido desarticulado en una operación internacional

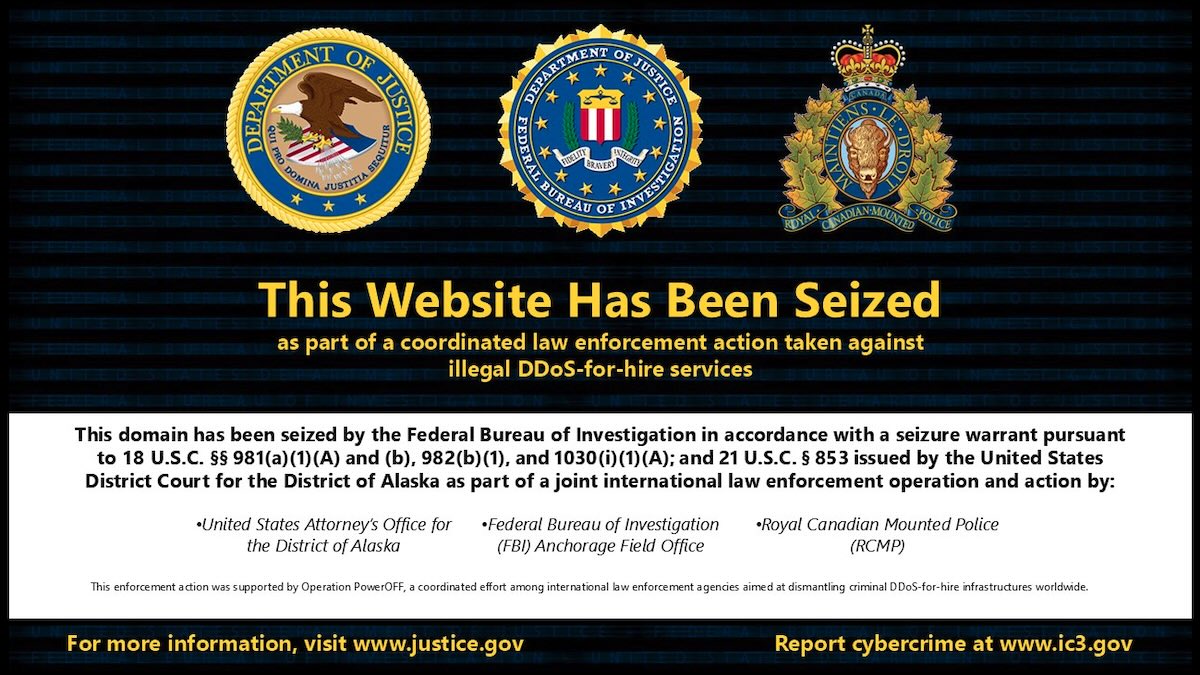
Las autoridades estadounidenses informaron sobre la intervención y decomiso de los dominios en internet vinculados a NightmareStresser, un conocido servicio de ataques de denegación de servicio distribuido de pago. Quienes intentan acceder a los sitios web del servicio se encuentran actualmente con una notificación oficial de incautación. Mientras que las autoridades señalaron que la plataforma operaba desde al menos el año indicado, un investigador de seguridad indicó previamente que el servicio pudo haber iniciado antes y alcanzado una gran popularidad y escala con millones de usuarios, operando con pagos en criptomonedas y ciertas restricciones geográficas o sectoriales.

Fuente: SecurityWeek Publicado: 18/09/2026 · 10:12 UTC
Malware Un ataque a la cadena de suministro de Brevo inyecta malware en 100 000 sitios web
Imagen: SecurityWeek
Malware

Un ataque a la cadena de suministro de Brevo inyecta malware en 100 000 sitios web

La plataforma de interacción con clientes Brevo sufrió un ataque a la cadena de suministro que provocó la inserción de código malicioso en una gran cantidad de sitios web. Inicialmente, la intrusión ocurrió cuando un actor malicioso aprovechó una vulnerabilidad relacionada con el manejo de SAML SSO para acceder a varias cuentas, lo que permitió a los atacantes enviar correos de tipo *phishing* y exportar contactos. Aunque se cerró ese acceso inicial, los atacantes regresaron posteriormente utilizando una clave de API de Cloudflare comprometida para desplegar un *worker*.

Fuente: SecurityWeek Publicado: 18/09/2026 · 09:46 UTC
Vulnerabilidad Una nueva vulnerabilidad de Check Point permite a los hackers ejecutar código con privilegios de root
Imagen: BleepingComputer
Vulnerabilidad

Una nueva vulnerabilidad de Check Point permite a los hackers ejecutar código con privilegios de root

La empresa Check Point Software ha publicado actualizaciones de seguridad para corregir una vulnerabilidad crítica que permite a atacantes sin privilegios ejecutar código de forma remota con permisos de root. El fallo, registrado como CVE-2026-91843, se origina en un desbordamiento de búfer basado en pila durante el proceso de inicio de sesión en las instancias del Servidor de Administración de Seguridad y también impacta al Servidor de Registros de la compañía. Para los usuarios que no puedan instalar el parche más reciente, la empresa ofreció medidas temporales de mitigación que incluyen el fortalecimiento de los sistemas vulnerables y la restricción del acceso mediante la limitación a direcciones IP o subredes de confianza en el panel de control SmartConsole.

Fuente: BleepingComputer Publicado: 18/09/2026 · 09:34 UTC
Malware Es probable que el supuesto cazador de recompensas por errores utilizara un modelo de lenguaje grande (LLM) para crear el ladrón de npm «PhantomRaven»
Imagen: The Hacker News
Malware

Es probable que el supuesto cazador de recompensas por errores utilizara un modelo de lenguaje grande (LLM) para crear el ladrón de npm «PhantomRaven»

Un actor de amenazas motivado económicamente ha sido vinculado con la creación y distribución de un ladrón de información basado en JavaScript llamado PhantomRaven, el cual fue propagado a través del registro de paquetes npm. Las investigaciones indican que el desarrollador probablemente utilizó un modelo de lenguaje grande para redactar el código malicioso, deducción respaldada por comentarios extensos, código de relleno y patrones de análisis estadístico de tokens. El ataque a la cadena de suministro de software empleó tácticas de falsificación para subir más de un centenar de paquetes maliciosos destinados a sustraer credenciales de GitHub, secretos de CI/CD y tokens de autenticación de las computadoras de los desarrolladores.

Fuente: The Hacker News Publicado: 18/09/2026 · 09:18 UTC
Ciberseguridad Arcjet incorpora controles de seguridad y registros de auditoría a los agentes de IA
Imagen: Help Net Security
Ciberseguridad

Arcjet incorpora controles de seguridad y registros de auditoría a los agentes de IA

Arcjet ha lanzado «Agent Runtime Security», un nuevo producto que ayuda a los equipos de ingeniería a proteger los agentes de IA que están desarrollando, al tiempo que proporciona a los equipos de seguridad las pruebas de gobernanza y cumplimiento normativo que necesitan. Arcjet aporta capacidades de observabilidad, aplicación de políticas y auditoría en todos los flujos de trabajo de los agentes, de modo que los equipos puedan detectar qué agentes se están ejecutando, controlar lo que pueden hacer y comprender qué ha ocurrido y por qué.

Fuente: Help Net Security Publicado: 18/09/2026 · 08:55 UTC
Vulnerabilidad Una vulnerabilidad de ejecución remota de código (RCE) sin necesidad de clics afectó a cuatro importantes agentes de programación de IA; dos de ellos siguen sin parchear
Imagen: Help Net Security
Vulnerabilidad

Una vulnerabilidad de ejecución remota de código (RCE) sin necesidad de clics afectó a cuatro importantes agentes de programación de IA; dos de ellos siguen sin parchear

Cuatro importantes agentes de programación basados en IA —Claude Code, Codex, GitHub Copilot y Gemini CLI— comparten la misma vulnerabilidad de ejecución remota de código (RCE) sin clic, una vulnerabilidad que, según AIR, podría otorgar a un atacante el mismo acceso a los sistemas y datos de una empresa que el empleado que ejecuta el agente. «Se trata de la primera vulnerabilidad en la cadena de suministro del ecosistema de agentes de IA», afirmaron los investigadores. «Cualquier persona que utilice un agente de programación importante que instale complementos desde un mercado está expuesta.

Fuente: Help Net Security Publicado: 18/09/2026 · 08:49 UTC
Ciberseguridad Las aplicaciones de Android ya pueden comprobar los parches de seguridad hasta el nivel de los componentes individuales del dispositivo
Imagen: Help Net Security
Ciberseguridad

Las aplicaciones de Android ya pueden comprobar los parches de seguridad hasta el nivel de los componentes individuales del dispositivo

Las nuevas bibliotecas AndroidX Security State introducen un método detallado para evaluar el nivel de actualización de seguridad en un teléfono Android. Gracias a las versiones estables publicadas, los desarrolladores pueden examinar el estado de seguridad de piezas específicas del equipo y verificar si hay actualizaciones listas para su descarga e instalación. Para los fabricantes y creadores de sistemas de actualización inalámbrica (OTA), la biblioteca correspondiente ofrece un mecanismo estándar para notificar a las aplicaciones sobre la disponibilidad de un paquete nuevo.

Fuente: Help Net Security Publicado: 18/09/2026 · 08:38 UTC
Ciberseguridad MIND obtiene 72 millones de dólares para una solución de DLP basada en IA
Imagen: SecurityWeek
Ciberseguridad

MIND obtiene 72 millones de dólares para una solución de DLP basada en IA

La empresa emergente MIND, enfocada en la prevención de pérdida de datos, ha obtenido una inversión en su ronda de financiación de serie B que eleva su capital total obtenido hasta la fecha. Esta reciente inyección de recursos económicos fue encabezada por una firma de inversión, con la participación adicional de respaldo de inversionistas anteriores. Con sede en una ciudad específica, la compañía presentó su plataforma impulsada por inteligencia artificial diseñada para salvaguardar la información de los clientes mediante automatizaciones inteligentes.

Fuente: SecurityWeek Publicado: 18/09/2026 · 07:25 UTC
Vulnerabilidad Check Point, Kaspersky y Tanium corrigen vulnerabilidades en sus productos
Imagen: SecurityWeek
Vulnerabilidad

Check Point, Kaspersky y Tanium corrigen vulnerabilidades en sus productos

Los servidores de gestión de seguridad y de registros de Check Point se ven afectados por una vulnerabilidad crítica que puede permitir la ejecución remota de código con privilegios de root. La entrada «Check Point, Kaspersky y Tanium corrigen vulnerabilidades en sus productos» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 18/09/2026 · 07:14 UTC
Vulnerabilidad Cross-Site Scripting (XSS) almacenado en TAO 2.0 de T-Systems
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Cross-Site Scripting (XSS) almacenado en TAO 2.0 de T-Systems

Cross-Site Scripting (XSS) almacenado en TAO 2.0 de T-Systems Vie, 18/09/2026 - 09:09 Aviso Recursos Afectados TAO 2.0 Descripción INCIBE ha coordinado la publicación de una vulnerabilidad de severidad media que afecta a la suite TAO 2.0 de T-Systems, una plataforma de gestión para la administración pública. La vulnerabilidad ha sido descubierta por Cayetano de Juan Úbeda.

Fuente: INCIBE-CERT - Avisos Publicado: 18/09/2026 · 07:09 UTC
Phishing El malware para Android «RatHat» aprovecha ADB para mantener el acceso al shell tras su desinstalación
Imagen: The Hacker News
Phishing

El malware para Android «RatHat» aprovecha ADB para mantener el acceso al shell tras su desinstalación

Los investigadores en ciberseguridad han detectado un nuevo malware para Android denominado RatHat, que, según las estimaciones, está gestionado por actores maliciosos con sede en China y cuenta con un sistema basado en inteligencia artificial (IA) para navegar y controlar los dispositivos infectados. «Distribuido principalmente a través de campañas de smishing (phishing por SMS o mensajes de texto) dirigidas y de publicidad maliciosa que conducen a portales de descarga fraudulentos de terceros, RatHat utiliza…

Fuente: The Hacker News Publicado: 18/09/2026 · 06:17 UTC
Vulnerabilidad Las aplicaciones de IoT abandonadas siguen enviando datos confidenciales a servidores que ya no funcionan
Imagen: Help Net Security
Vulnerabilidad

Las aplicaciones de IoT abandonadas siguen enviando datos confidenciales a servidores que ya no funcionan

Millones de personas siguen utilizando aplicaciones complementarias para hogares inteligentes y el IoT —es decir, aquellas que sirven para controlar dispositivos como enchufes inteligentes, cámaras y termostatos— que dejaron de recibir actualizaciones hace años. Investigadores de la Universidad de Massachusetts Amherst analizaron 61 500 aplicaciones de IoT para Android abandonadas y descubrieron que casi tres de cada cuatro contenían dependencias de software asociadas a vulnerabilidades documentadas.

Fuente: Help Net Security Publicado: 18/09/2026 · 06:00 UTC
Malware El lenguaje irreal, poético y metafórico, esteganográfico, criptográfico y Air Gapped que dificulta la obervabilidad de la IA ... si se vuelve maligna
Imagen: El Lado del Mal
Malware

El lenguaje irreal, poético y metafórico, esteganográfico, criptográfico y Air Gapped que dificulta la obervabilidad de la IA ... si se vuelve maligna

Con todo lo que está pasando tras descubrir que los modelos de IA utilizan identidades falsas , o crear un enjambre para atacar sistemas, coordinándose de diferentes formas mediante el envío de mensajes , y que lo hacen con el objetivo de hacer "trampas" , la observabilidad de lo que hacen los modelos en todo momento se ha convertido en una parte fundamental. Conocer cómo se comunican los agentes y qué comparten tiene mucha importancia. Figura 1: El lenguaje irreal, poético y metafórico, esteganográfico, criptográfico y Air Gapped que dificulta la obervabilidad de la IA…

Fuente: El Lado del Mal Publicado: 18/09/2026 · 05:01 UTC
Ciberseguridad Vectra AI lanza Ascent para ayudar a hacer frente a la nueva era de ataques impulsados por la IA
Imagen: Dark Reading
Ciberseguridad

Vectra AI lanza Ascent para ayudar a hacer frente a la nueva era de ataques impulsados por la IA

La compañía Vectra AI ha anunciado el lanzamiento de un nuevo programa mundial para socios comerciales, denominado Vectra AI Ascent, con el objetivo de responder a los retos de seguridad que surgen en entornos cada vez más complejos y ante el uso de la inteligencia artificial. La iniciativa busca potenciar la experiencia conjunta y los servicios para que las organizaciones logren mejores resultados con las herramientas tecnológicas que ya poseen, en lugar de acumular más productos. El programa global reúne a diversos tipos de colaboradores, como proveedores de soluciones, integradores de sistemas, distribuidores y alianzas estratégicas tecnológicas.

Fuente: Dark Reading Publicado: 18/09/2026 · 20:24 UTC
Ciberseguridad Un antiguo miembro de «Scattered Spider» se declara culpable de una oleada de delitos informáticos
Imagen: CyberScoop
Ciberseguridad

Un antiguo miembro de «Scattered Spider» se declara culpable de una oleada de delitos informáticos

Un miembro central del grupo de hackers conocido como Scattered Spider, perteneciente a una red más amplia llamada The Com, admitió su culpabilidad ante cargos federales derivados de una serie de ataques de extorsión ocurridos en años recientes. El acusado, un joven residente de Texas, aceptó su responsabilidad por conspiración para cometer fraude electrónico y robo de identidad agravado, aunque los detalles de su declaración se hicieron públicos recientemente tras una solicitud de decomiso presentada por los fiscales. Este individuo operaba junto a otros cómplices en una red motivada por el lucro económico, la cual empleaba la ingeniería social para robar credenciales y datos corporativos sensibles.

Fuente: CyberScoop Publicado: 18/09/2026 · 20:24 UTC
Vulnerabilidad Una vulnerabilidad de día cero de Cisco pone de manifiesto problemas de autenticación en los puntos finales de la API
Imagen: Dark Reading
Vulnerabilidad

Una vulnerabilidad de día cero de Cisco pone de manifiesto problemas de autenticación en los puntos finales de la API

Cisco ha revelado recientemente varias fallas críticas de seguridad, incluyendo una vulnerabilidad de día cero bajo explotación activa identificada como CVE-2026-76460, la cual afecta al motor de servicios de identidad (ISE) de la compañía y obtuvo la máxima puntuación en la escala CVSS. Este fallo se debe a un control de autenticación insuficiente en un punto final de la API del producto, permitiendo que un atacante envíe una solicitud manipulada para sortear la interfaz web de gestión y lograr acceso no autorizado sin necesidad de autenticación ni interacción previa por parte de los usuarios. La peligrosidad de esta vulnerabilidad radica en que otorga a los atacantes privilegios de superusuario (root) y la capacidad de ejecutar comandos, lo que compromete a todo el sistema al ser la plataforma ISE utilizada por otras APIs para el control de accesos y la autenticación.

Fuente: Dark Reading Publicado: 18/09/2026 · 19:26 UTC
Ciberseguridad Una encuesta de EY revela que la implantación de la IA autónoma va por delante de su supervisión
Imagen: Dark Reading
Ciberseguridad

Una encuesta de EY revela que la implantación de la IA autónoma va por delante de su supervisión

Una reciente encuesta realizada a altos ejecutivos de inteligencia artificial revela que la implementación de sistemas autónomos e inteligencia artificial está avanzando mucho más rápido que los controles y la supervisión interna. Aunque la gran mayoría de las organizaciones cuenta con políticas formales de gobernanza, cerca de la mitad ha omitido dichos procesos en despliegues urgentes, y muchos directivos señalan una escasez de personal con la experiencia interna necesaria para diseñar, implementar o actualizar estas medidas de control. El rápido crecimiento de la inteligencia artificial agéntica ha generado nuevos inconvenientes en materia de supervisión, ya que una parte significativa de los encuestados indica que sus marcos de trabajo actuales aún no contemplan los riesgos específicos de esta tecnología y muchos no logran detectar agentes no autorizados operando en sus redes.

Fuente: Dark Reading Publicado: 18/09/2026 · 19:23 UTC
Ciberseguridad El MFA no te protegerá del uso indebido del consentimiento de OAuth
Imagen: Dark Reading
Ciberseguridad

El MFA no te protegerá del uso indebido del consentimiento de OAuth

El artículo argumenta que la autenticación multifactor (MFA), aunque necesaria, resulta insuficiente para proteger los entornos en la nube y de software como servicio frente al abuso de consentimiento de OAuth. Los atacantes pueden obtener acceso persistente a los sistemas de forma sigilosa sin necesidad de robar contraseñas ni utilizar programas maliciosos, logrando que los usuarios autoricen aplicaciones mediante pantallas legítimas con dominios conocidos. El problema principal radica en la gobernanza de las autorizaciones y no en el funcionamiento de la tecnología OAuth.

Fuente: Dark Reading Publicado: 18/09/2026 · 18:15 UTC
Vulnerabilidad Se han publicado exploits públicos para cuatro vulnerabilidades del núcleo de Linux que permiten obtener privilegios de root de forma local
Imagen: The Hacker News
Vulnerabilidad

Se han publicado exploits públicos para cuatro vulnerabilidades del núcleo de Linux que permiten obtener privilegios de root de forma local

Un investigador de seguridad ha publicado códigos de explotación funcionales para cuatro vulnerabilidades del núcleo de Linux que permiten a usuarios locales obtener privilegios de root. Los fallos fueron detectados y reportados a mediados de julio, y las publicaciones técnicas con los exploits ocurrieron tras una pausa coordinada para permitir que las distribuciones lanzaran las correcciones. Hasta el momento no existen informes de que estas fallas hayan sido empleadas en ataques reales, y las herramientas publicadas están diseñadas para sistemas de prueba aislados.

Fuente: The Hacker News Publicado: 18/09/2026 · 18:02 UTC
Vulnerabilidad Unos investigadores utilizan la inteligencia artificial para detectar un fallo generalizado en un decodificador de software
Imagen: CyberScoop
Vulnerabilidad

Unos investigadores utilizan la inteligencia artificial para detectar un fallo generalizado en un decodificador de software

Un grupo de investigadores utilizó herramientas de inteligencia artificial para descubrir una falla grave en una popular herramienta de decodificación de software, la cual podría exponer a diversas plataformas de internet, servicios corporativos y marcos web a robos de datos y accesos remotos. El fallo, bautizado como HEIF Heist, permite provocar errores de corrupción de memoria mediante el procesamiento de ciertos archivos de imagen manipulados. Esto posibilita que un atacante extraiga información confidencial o logre la ejecución remota de código en múltiples servicios tecnológicos.

Fuente: CyberScoop Publicado: 18/09/2026 · 17:19 UTC
Vulnerabilidad Los investigadores utilizaron Claude para piratear las cuentas de ChatGPT de los empleados de OpenAI
Imagen: The Register - Security
Vulnerabilidad

Los investigadores utilizaron Claude para piratear las cuentas de ChatGPT de los empleados de OpenAI

El artículo original presentado contiene únicamente los títulos y resúmenes breves de diversos temas tecnológicos, de ciberseguridad y de software libre, pero no incluye el contenido ni los detalles del artículo mencionado en el título sobre el uso de Claude para hackear las cuentas de ChatGPT de los empleados de OpenAI. El artículo original no aporta más detalle sobre el tema principal anunciado en el título.

Fuente: The Register - Security Publicado: 18/09/2026 · 17:16 UTC
Vulnerabilidad Una nueva vulnerabilidad «Click2Shell» en WordPress obliga a instalar temas y puede dar lugar a la ejecución de código
Imagen: The Hacker News
Vulnerabilidad

Una nueva vulnerabilidad «Click2Shell» en WordPress obliga a instalar temas y puede dar lugar a la ejecución de código

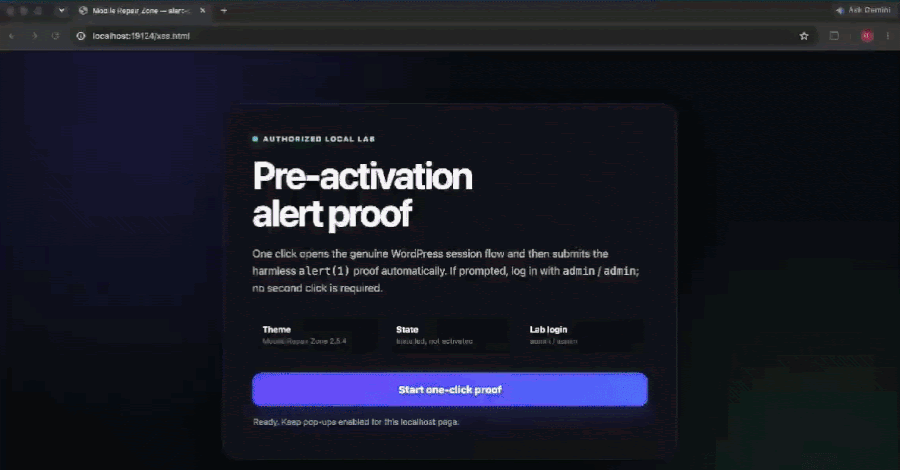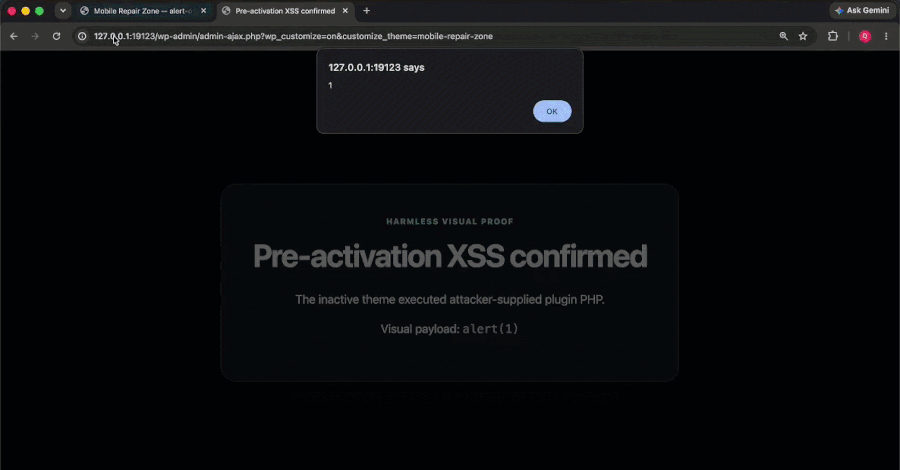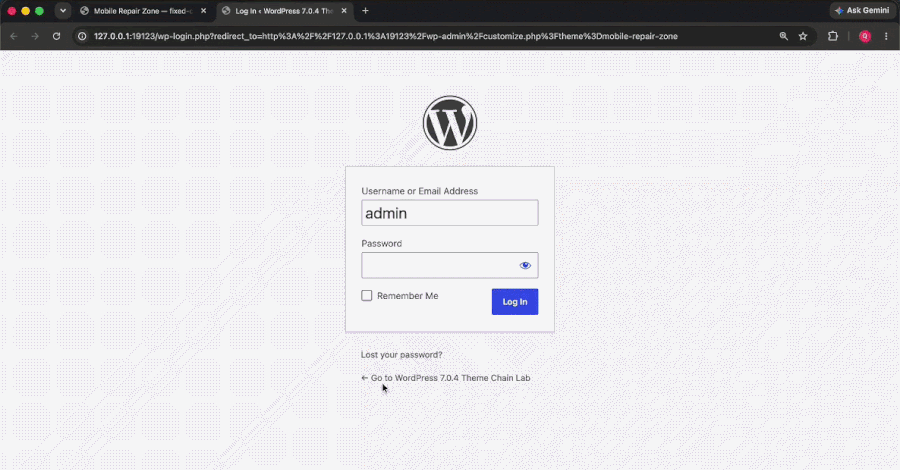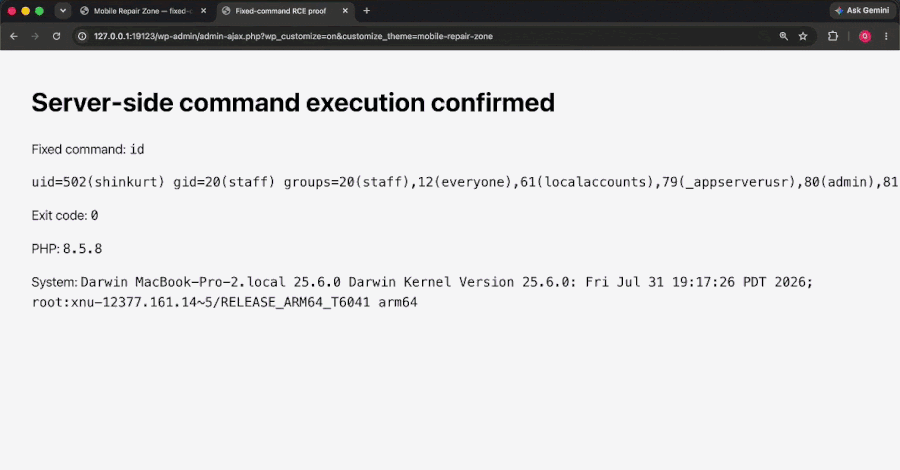
WordPress ha lanzado parches para corregir nuevas vulnerabilidades en su software central, entre las cuales destaca una falla que permite que un enlace malicioso instalado mediante la interacción de un administrador logueado instale un tema desde el directorio oficial sin que nadie presione el botón correspondiente. La firma de seguridad pwn.ai denominó a esta cadena de ataque Click2Shell y demostró que, al combinarla con una debilidad adicional en un tema específico, es posible ejecutar código propio en el servidor del sitio afectado. El problema ocurre porque diferentes componentes de WordPress interpretan el enlace de manera distinta, lo que provoca que un administrador autenticado suministre los permisos y el token de seguridad necesarios de forma involuntaria.

Fuente: The Hacker News Publicado: 18/09/2026 · 16:56 UTC
Malware Las falsas entrevistas de trabajo de Corea del Norte infectaron 30 000 dispositivos
Imagen: The Register - Security
Malware

Las falsas entrevistas de trabajo de Corea del Norte infectaron 30 000 dispositivos

El artículo mencionado en el título no contiene información sobre entrevistas de trabajo falsas de Corea del Norte ni sobre la infección de 30,000 dispositivos. El texto proporcionado consiste únicamente en una lista de titulares y fragmentos breves sobre diversos temas de tecnología, inteligencia artificial, software de código abierto y seguridad informática. Entre los breves apuntes de seguridad que sí aparecen en el texto se menciona que actores rusos se hacen pasar por el soporte de Signal para realizar ataques de phishing, y que Estados Unidos dio de baja sitios de propaganda iraní.

Fuente: The Register - Security Publicado: 18/09/2026 · 16:53 UTC
Ciberseguridad FBI: Las estafas de falsos policías y de suplantación de identidad de funcionarios públicos han supuesto a las víctimas un coste de 1.6B dólares
Imagen: The Register - Security
Ciberseguridad

FBI: Las estafas de falsos policías y de suplantación de identidad de funcionarios públicos han supuesto a las víctimas un coste de 1.6B dólares

El texto proporcionado consiste únicamente en una lista de titulares y enlaces de noticias sobre diversos temas de tecnología, inteligencia artificial y ciberseguridad, entre los cuales se menciona un reporte del FBI sobre estafas de suplantación de identidad policial y gubernamental. El artículo original no aporta más detalle sobre las estafas del FBI ni sobre el contenido de dicha noticia, ya que el texto provisto solo incluye el encabezado del tema y fragmentos de otros artículos sin relación.

Fuente: The Register - Security Publicado: 18/09/2026 · 16:19 UTC
Filtración de datos Se ha aprovechado una vulnerabilidad del servidor de Gyazo para robar 23,6 millones de registros de usuarios
Imagen: BleepingComputer
Filtración de datos

Se ha aprovechado una vulnerabilidad del servidor de Gyazo para robar 23,6 millones de registros de usuarios

La plataforma de intercambio de imágenes Gyazo sufrió una filtración de datos después de que un grupo de piratas informáticos explotara una vulnerabilidad en su servidor. Como resultado, los atacantes lograron sustraer millones de registros de usuarios y la compañía optó por suspender el servicio de manera temporal para realizar tareas de mantenimiento y prevención. Durante la intrusión, los actores maliciosos obtuvieron acceso a información de las cuentas que incluye nombres, correos electrónicos, contraseñas hasheadas, identificadores de usuario y de dispositivos, metadatos y diversos tokens de inicio de sesión o integración.

Fuente: BleepingComputer Publicado: 18/09/2026 · 16:00 UTC
Filtración de datos Un analista de Google que actuaba de incógnito se infiltró en una conocida banda dedicada a los ataques informáticos a la cadena de suministro
Imagen: Wired - Security
Filtración de datos

Un analista de Google que actuaba de incógnito se infiltró en una conocida banda dedicada a los ataques informáticos a la cadena de suministro

Un analista encubierto de Google logró infiltrarse desde casi el inicio en el grupo de ciberdelincuentes conocido como TeamPCP, responsable de una masiva campaña de ataques a la cadena de suministro de software que afectó a numerosas empresas y organizaciones. Gracias a esta presencia interna, la compañía pudo monitorear las operaciones del grupo, advertir a los proveedores para que revocaran credenciales robadas y descubrir un código de ataque creado mediante inteligencia artificial que vulneraba sistemas de autenticación. La organización delictiva, integrada por personas que ya han sido arrestadas por las autoridades en Australia, también sufrió la traición de otro grupo socio llamado ShinyHunters, el cual se apropió de credenciales sin repartir las ganancias y compartió registros internos de chat con el investigador de Google.

Fuente: Wired - Security Publicado: 18/09/2026 · 16:00 UTC
Vulnerabilidad Las agencias de seguridad internacionales advierten de que los piratas informáticos norcoreanos se aprovechan de quienes buscan empleo para robar criptomonedas y datos
Imagen: CyberScoop
Vulnerabilidad

Las agencias de seguridad internacionales advierten de que los piratas informáticos norcoreanos se aprovechan de quienes buscan empleo para robar criptomonedas y datos

Diversas agencias de seguridad internacionales han lanzado una advertencia sobre ciberdelincuentes norcoreanos que se hacen pasar por posibles empleadores, incluyendo empresas de inteligencia artificial, para infiltrarse en las redes de miles de solicitantes de empleo. El objetivo de estas acciones es robar datos confidenciales y grandes cantidades de criptomonedas, según informaron el viernes Gobiernos de Estados Unidos y de países aliados. El grupo responsable, identificado como WaterPlum o Contagious Interview, opera bajo una oficina específica del Departamento de Industria de Municiones subordinada al Comité Central del Partido de los Trabajadores de Corea.

Fuente: CyberScoop Publicado: 18/09/2026 · 15:48 UTC
Malware Transparent Tribe implementa una nueva puerta trasera en Rust utilizando repositorios privados de GitHub para el control C2
Imagen: The Hacker News
Malware

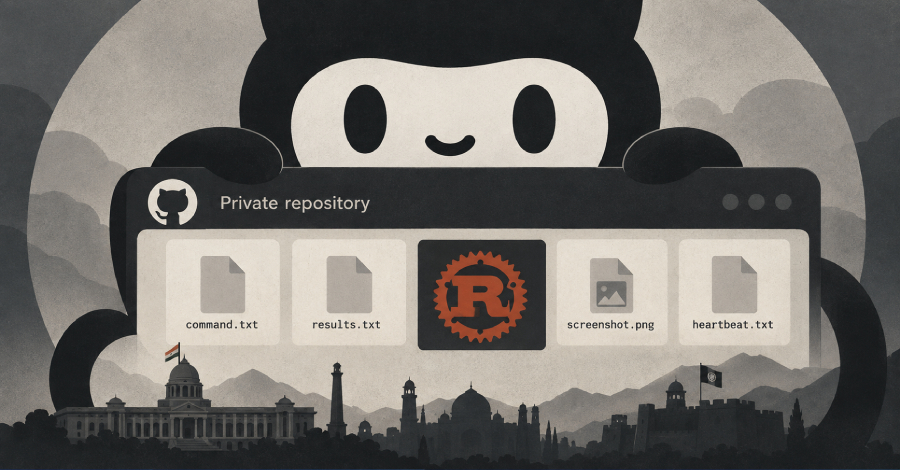
Transparent Tribe implementa una nueva puerta trasera en Rust utilizando repositorios privados de GitHub para el control C2

Un grupo de atacantes vinculado a Pakistán, conocido como Transparent Tribe, APT36 o Earth Karkaddan, ha sido relacionado con una reciente campaña de ciberataques contra organizaciones gubernamentales y de defensa en la India y Afganistán. Esta actividad, denominada Operación RapidRust, destaca por la actualización constante de las tácticas, técnicas y procedimientos de los agresores, quienes mantienen un ritmo operativo elevado. Para llevar a cabo estos ataques, los operadores emplean un conjunto de herramientas recientemente descubiertas que incluyen un programa malicioso de tipo puerta trasera, una utilidad orientada al movimiento lateral y herramientas para la extracción de archivos tanto en entornos Windows como Linux.

Fuente: The Hacker News Publicado: 18/09/2026 · 15:24 UTC
Ciberseguridad Varios países toman medidas respecto a los trabajadores de TI norcoreanos tras el informe de la ONU
Imagen: The Record
Ciberseguridad

Varios países toman medidas respecto a los trabajadores de TI norcoreanos tras el informe de la ONU

Varios países han adoptado medidas legales contra ciudadanos norcoreanos y colaboradores locales, a raíz de una investigación de la Organización de las Naciones Unidas sobre el programa de trabajadores informáticos de Pyongyang. El Equipo de Monitoreo de Sanciones Multilaterales difundió un nuevo documento que amplía un estudio previo de la ONU, el cual detalla cómo operaban estas personas al apropiarse de identidades para obtener empleos tecnológicos bien remunerados y vivir de manera irregular en territorio chino y otras naciones. Como respuesta a los señalamientos de la investigación, gobiernos como los de Argentina, Pakistán, Vietnam y Laos implementaron diversas acciones.

Fuente: The Record Publicado: 18/09/2026 · 14:29 UTC
Ransomware Otras noticias: Condena a un desarrollador de ransomware, ataque de IA de Plugin4Shell, vulnerabilidad crítica en SAP
Imagen: SecurityWeek
Ransomware

Otras noticias: Condena a un desarrollador de ransomware, ataque de IA de Plugin4Shell, vulnerabilidad crítica en SAP

Noticias destacadas que podrían haber pasado desapercibidas: el informe de Mandiant sobre los riesgos de la IA para 2026, el malware PhantomRaven utilizado por un cazador de recompensas por errores de seguridad y la explotación de un fallo en un complemento de WordPress. La entrada «En otras noticias: condenado un desarrollador de ransomware, ataque de IA a Plugin4Shell y fallo crítico en SAP» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 18/09/2026 · 14:25 UTC
Ciberseguridad Compartir archivos de forma segura en la empresa con revisiones de acceso para Microsoft 365
Imagen: BleepingComputer
Ciberseguridad

Compartir archivos de forma segura en la empresa con revisiones de acceso para Microsoft 365

Microsoft 365 facilita el intercambio de archivos, pero el acceso puede mantenerse mucho tiempo después de que su finalidad original haya dejado de existir, lo que deja a las organizaciones con poca visibilidad sobre quién puede seguir accediendo a datos confidenciales. tenfold Software explica cómo la gestión centralizada de los accesos y las revisiones impulsadas por los propietarios pueden ayudar a identificar y eliminar los accesos innecesarios…

Fuente: BleepingComputer Publicado: 18/09/2026 · 14:00 UTC
Vulnerabilidad Microsoft corrige una vulnerabilidad de Azure AI Foundry (CVSS 10.0) que permitía la escalada de privilegios no autorizada
Imagen: The Hacker News
Vulnerabilidad

Microsoft corrige una vulnerabilidad de Azure AI Foundry (CVSS 10.0) que permitía la escalada de privilegios no autorizada

Microsoft ha publicado correcciones para una vulnerabilidad de seguridad de máxima gravedad en Azure AI Foundry que podría aprovecharse para lograr una escalada de privilegios. No es necesaria ninguna acción por parte de los clientes. La vulnerabilidad, identificada con el número CVE-2026-85889, tiene una puntuación CVSS de 10,0. «La falta de autenticación en una función crítica de Azure AI Foundry permite a un atacante no autorizado elevar sus privilegios a través de una red»…

Fuente: The Hacker News Publicado: 18/09/2026 · 12:47 UTC
Ciberseguridad Se ha vuelto a registrar un dominio CDN abandonado. Miles de sitios web siguen utilizando ese dominio.
Imagen: The Hacker News
Ciberseguridad

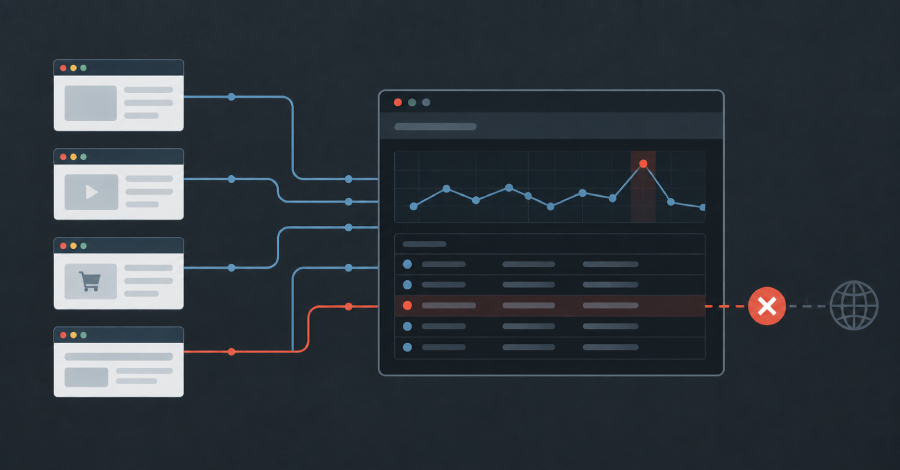
Se ha vuelto a registrar un dominio CDN abandonado. Miles de sitios web siguen utilizando ese dominio.

En julio de 2025, alguien registró un dominio que antes pertenecía a una red de distribución de contenidos (CDN). La CDN había dejado de funcionar años antes, y se había permitido que caducara el dominio desde el que se servían los recursos. Lo que no había perdido eran sus visitantes. Miles de sitios web, repositorios de código y páginas de documentación siguen conteniendo referencias codificadas a los nombres de host alojados en él. El nuevo propietario posee…

Fuente: The Hacker News Publicado: 18/09/2026 · 11:01 UTC
Vulnerabilidad Plugin4Shell permite a los propietarios de repositorios intercambiar código de plugins fijados entre cuatro agentes de programación basados en IA
Imagen: The Hacker News
Vulnerabilidad

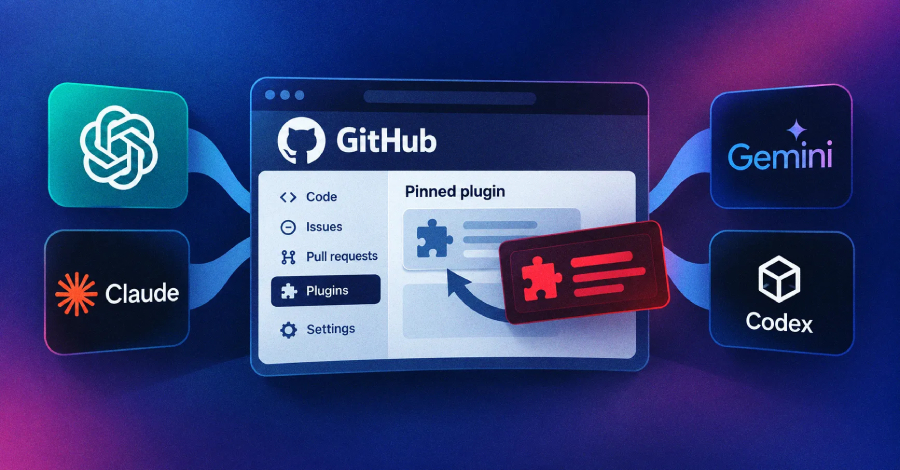
Plugin4Shell permite a los propietarios de repositorios intercambiar código de plugins fijados entre cuatro agentes de programación basados en IA

Una vulnerabilidad en cuatro agentes de programación basados en IA muy utilizados permite que quien controle el repositorio de código de un complemento sustituya el complemento que instala un agente por uno malicioso, incluso cuando el agente haya fijado ese complemento a una versión específica revisada, según informó el jueves la empresa de seguridad Air Security. La empresa señaló que Anthropic ha corregido la vulnerabilidad en Claude Code 2.1.179 y OpenAI en Codex 0.146.0, y que GitHub Copilot ha…

Fuente: The Hacker News Publicado: 18/09/2026 · 11:01 UTC
Ciberseguridad Flock ofrece indemnizaciones a sus empleados ante la fuga de clientes
Imagen: Wired - Security
Ciberseguridad

Flock ofrece indemnizaciones a sus empleados ante la fuga de clientes

La empresa de tecnología de vigilancia Flock Safety ha puesto en marcha un programa de separación voluntaria para su personal, mediante el cual ofrece un paquete de indemnización calificado como generoso a aquellos trabajadores interesados en dejar la organización. Esta decisión se da en un contexto de creciente oposición pública hacia sus cámaras de lectura de matrículas, producto de preocupaciones sobre la privacidad y el uso indebido de los dispositivos. Además, la compañía enfrenta la pérdida de clientes, la cancelación o no renovación de contratos, y un incremento en los gastos debido a actos de vandalismo contra sus equipos, lo que según fuentes consultadas podría haber derivado en despidos de no haberse implementado estas salidas voluntarias.

Fuente: Wired - Security Publicado: 19/09/2026 · 02:22 UTC
Ciberseguridad ¿Te preocupan las aplicaciones que crean desnudos falsos con IA? Lo que necesitas saber
Imagen: WeLiveSecurity (ESET) en español
Ciberseguridad

¿Te preocupan las aplicaciones que crean desnudos falsos con IA? Lo que necesitas saber

Las aplicaciones conocidas como de nudificación emplean inteligencia artificial para alterar fotografías de personas vestidas y simular que se encuentran desnudas. Aunque se trate de contenido sintético, estas representaciones íntimas no consentidas son empleadas frecuentemente por atacantes y acosadores con fines maliciosos, constituyendo un problema global que afecta incluso a menores. La normativa legal aplicable frente a estas herramientas cambia según el territorio, existiendo desde marcos regulatorios específicos y mecanismos de eliminación en ciertos países hasta legislaciones en proceso de adaptación en otras regiones del mundo.

Fuente: WeLiveSecurity (ESET) en español Publicado: 18/09/2026 · 14:32 UTC